2026年10月、関西に本社や拠点がある会社・自治体・大学から、情報漏えいや不正アクセスの公表が相次ぎました。京都の佐川急便、大阪のカプコンや阪急阪神百貨店、大阪大学、京都府、パナソニックなどです。この記事では、西のITメディアがこれまでに伝えた件を公表の日の順に並べ、原因で5つの型に分けました。型によって、使う人がやることは似ていても、会社や自治体の側の備えは変わります。
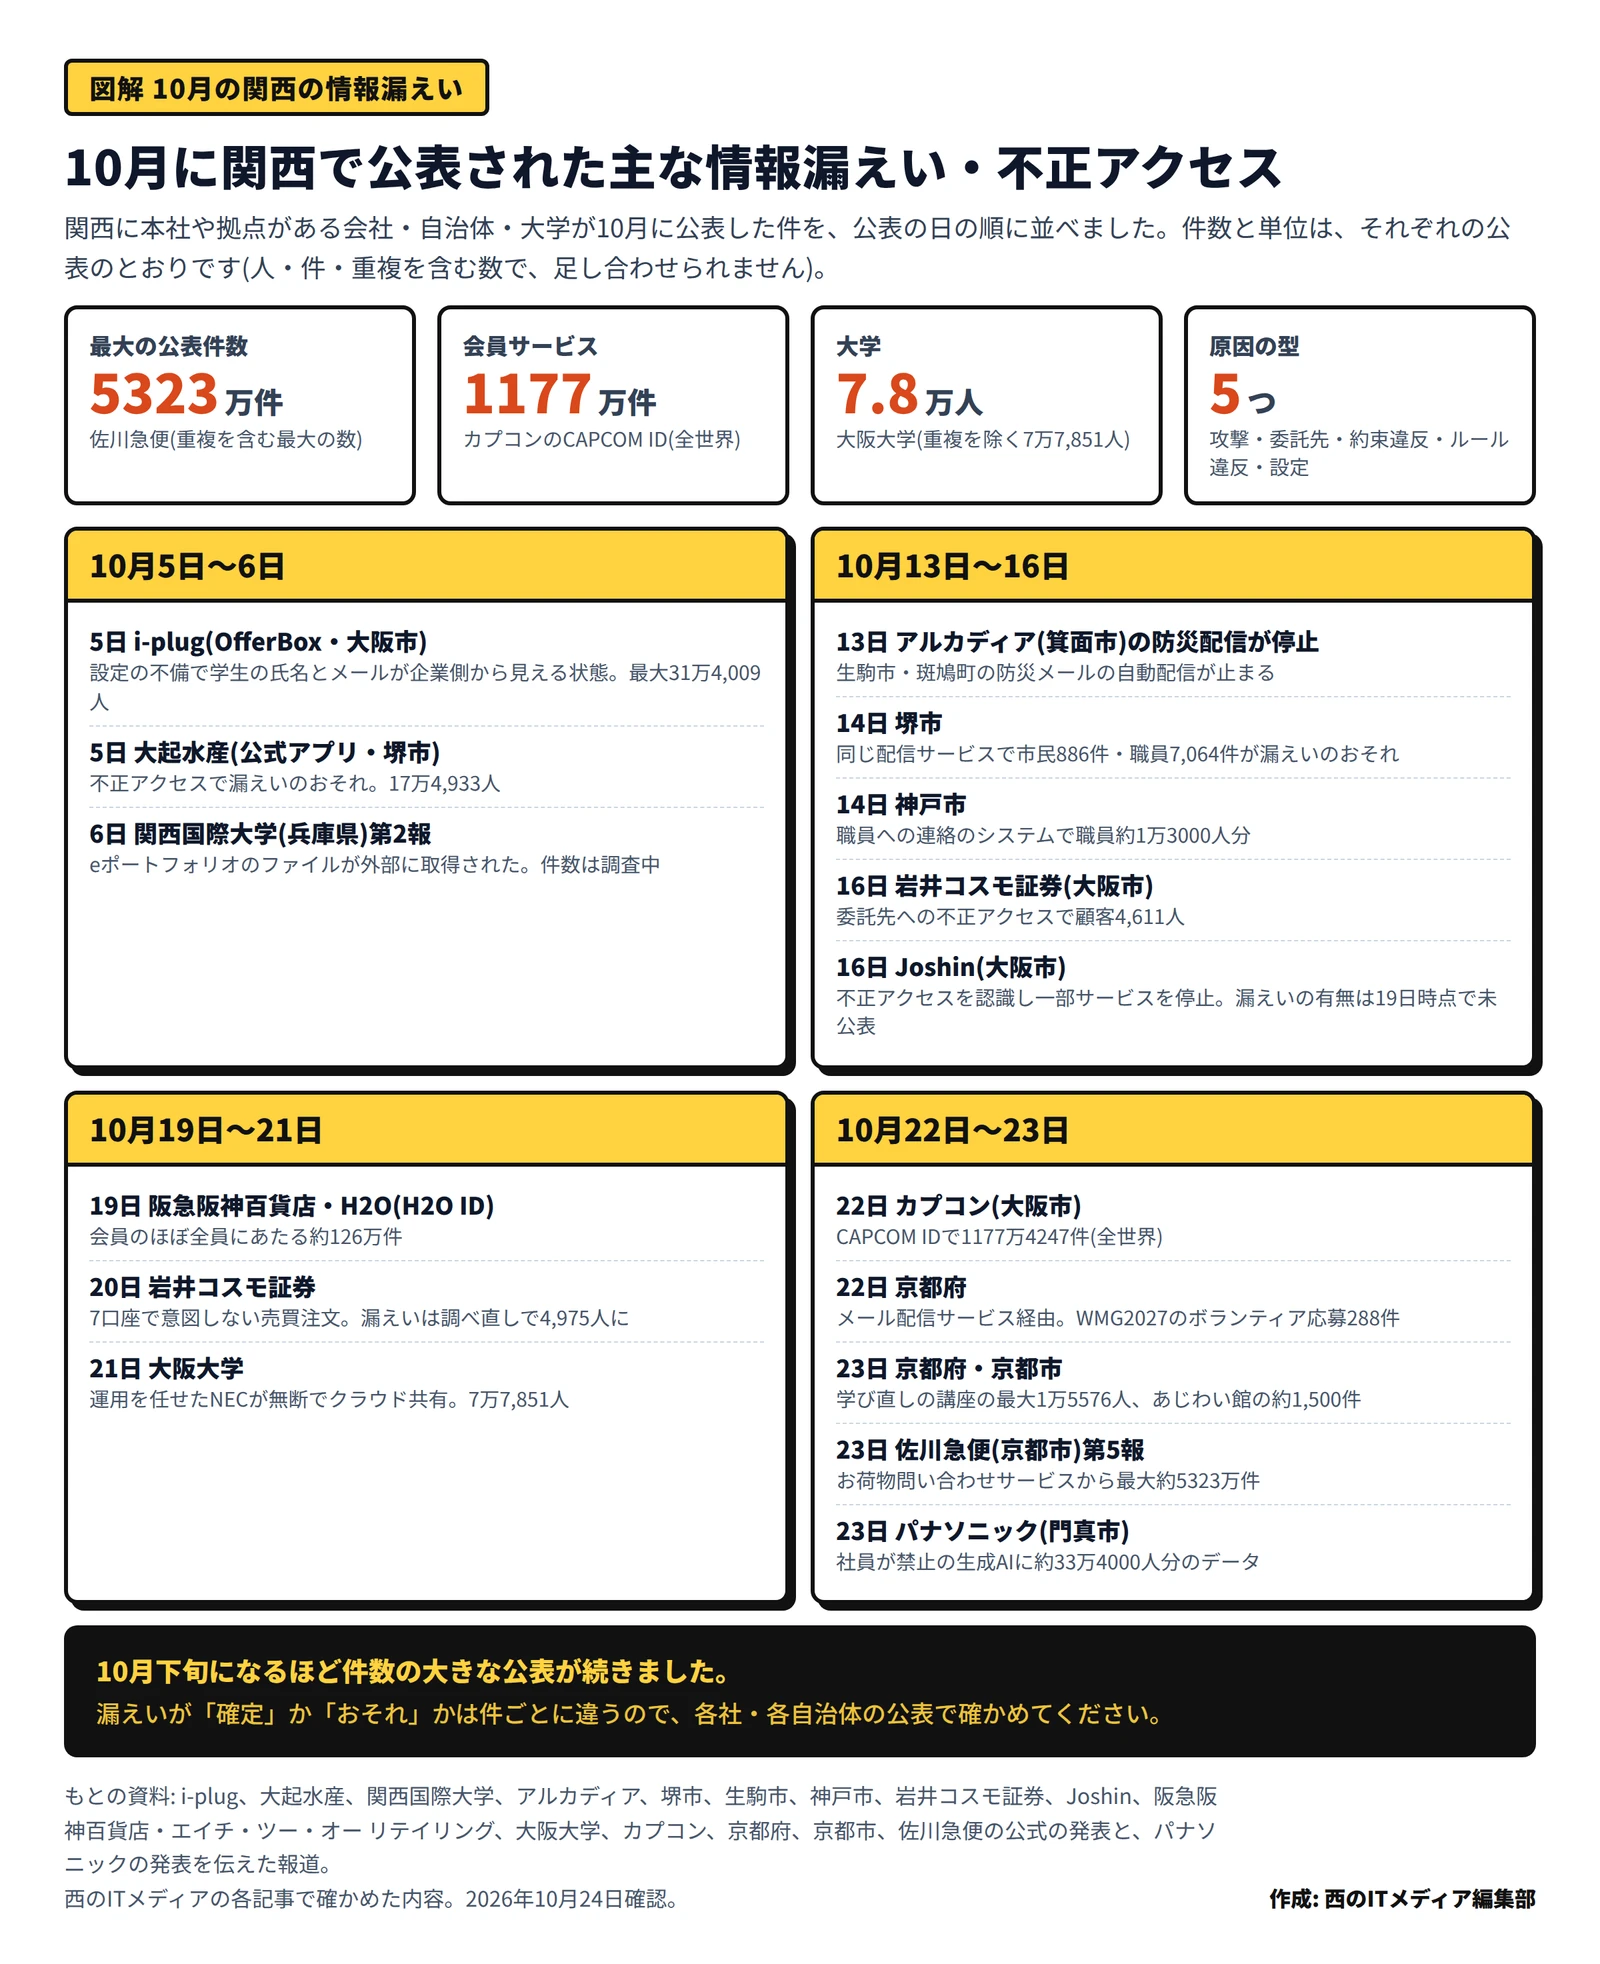
10月に関西で公表された主な件
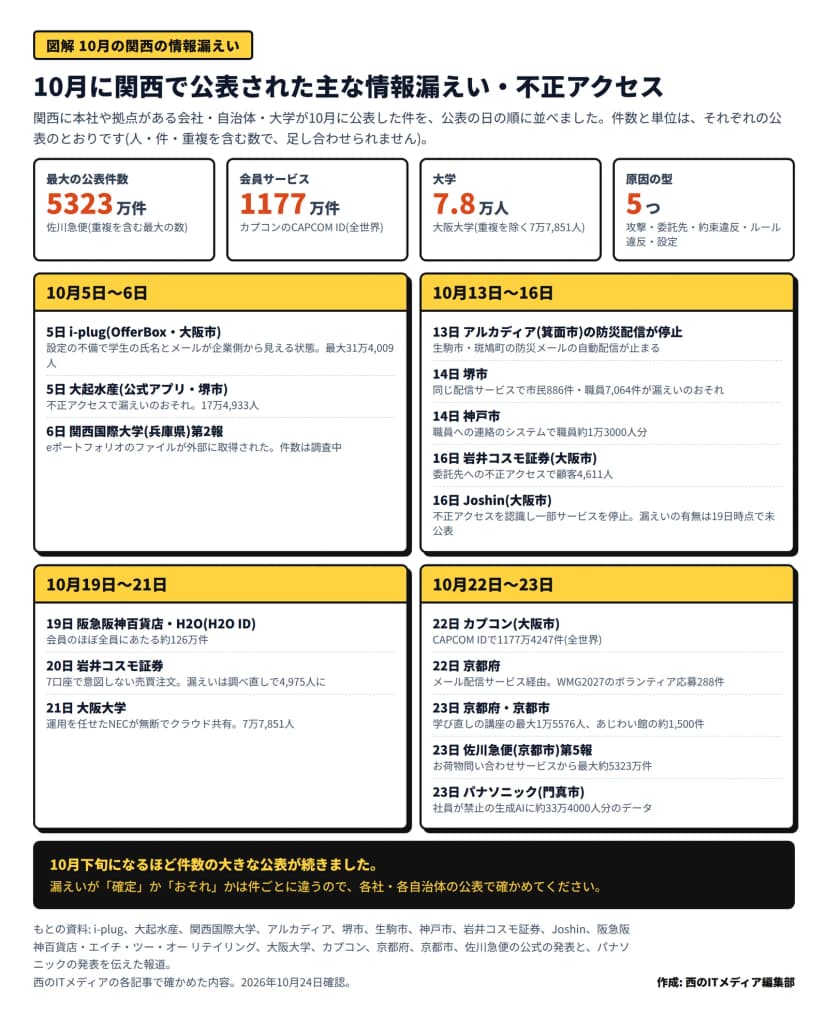 10月に関西で公表された主な情報漏えい・不正アクセス(公表の日の順)作成: 編集部 / もとの資料: 各社・各自治体・各大学の公式の発表
件数と単位は、それぞれの公表のとおりです。「人」「件」「重複を含む最大の数」と単位が違い、漏えいが確定したものと「おそれ」のものが混ざるため、足し合わせることはできません。
| 公表の日 |
会社・自治体・大学 |
公表された中身 |
| 10月5日 |
i-plug(OfferBox・大阪市) |
設定の不備で学生の氏名とメールが企業側から見える状態。最大31万4,009人 |
| 10月5日 |
大起水産(公式アプリ・堺市) |
不正アクセスで漏えいのおそれ。17万4,933人 |
| 10月6日 |
関西国際大学(兵庫県)第2報 |
eポートフォリオのファイルが外部に取得された。件数は調査中 |
| 10月13日 |
アルカディア(箕面市) |
防災配信サービスを緊急停止。生駒市・斑鳩町の防災メールの自動配信が止まる |
| 10月14日 |
堺市 |
同じ配信サービスで市民886件・職員7,064件が漏えいのおそれ |
| 10月14日 |
神戸市 |
職員への連絡のシステムで職員約1万3000人分 |
| 10月16日 |
岩井コスモ証券(大阪市) |
委託先への不正アクセスで顧客4,611人(20日に4,975人) |
| 10月16日 |
Joshin(大阪市) |
不正アクセスを認識し一部サービスを停止。漏えいの有無は19日時点で未公表 |
| 10月19日 |
阪急阪神百貨店・H2O |
H2O IDで会員のほぼ全員にあたる約126万件 |
| 10月20日 |
岩井コスモ証券 |
7口座で意図しない売買注文 |
| 10月21日 |
大阪大学 |
運用を任せたNECが無断でクラウド共有。7万7,851人 |
| 10月22日 |
カプコン(大阪市) |
CAPCOM IDで1177万4247件(全世界) |
| 10月22日 |
京都府 |
メール配信サービス経由。WMG2027のボランティア応募288件 |
| 10月23日 |
京都府・京都市 |
学び直しの講座の最大1万5576人、あじわい館の約1,500件 |
| 10月23日 |
佐川急便(京都市)第5報 |
お荷物問い合わせサービスから最大約5323万件 |
| 10月23日 |
パナソニック(門真市) |
社員が禁止の生成AIに約33万4000人分のデータ(報道による) |
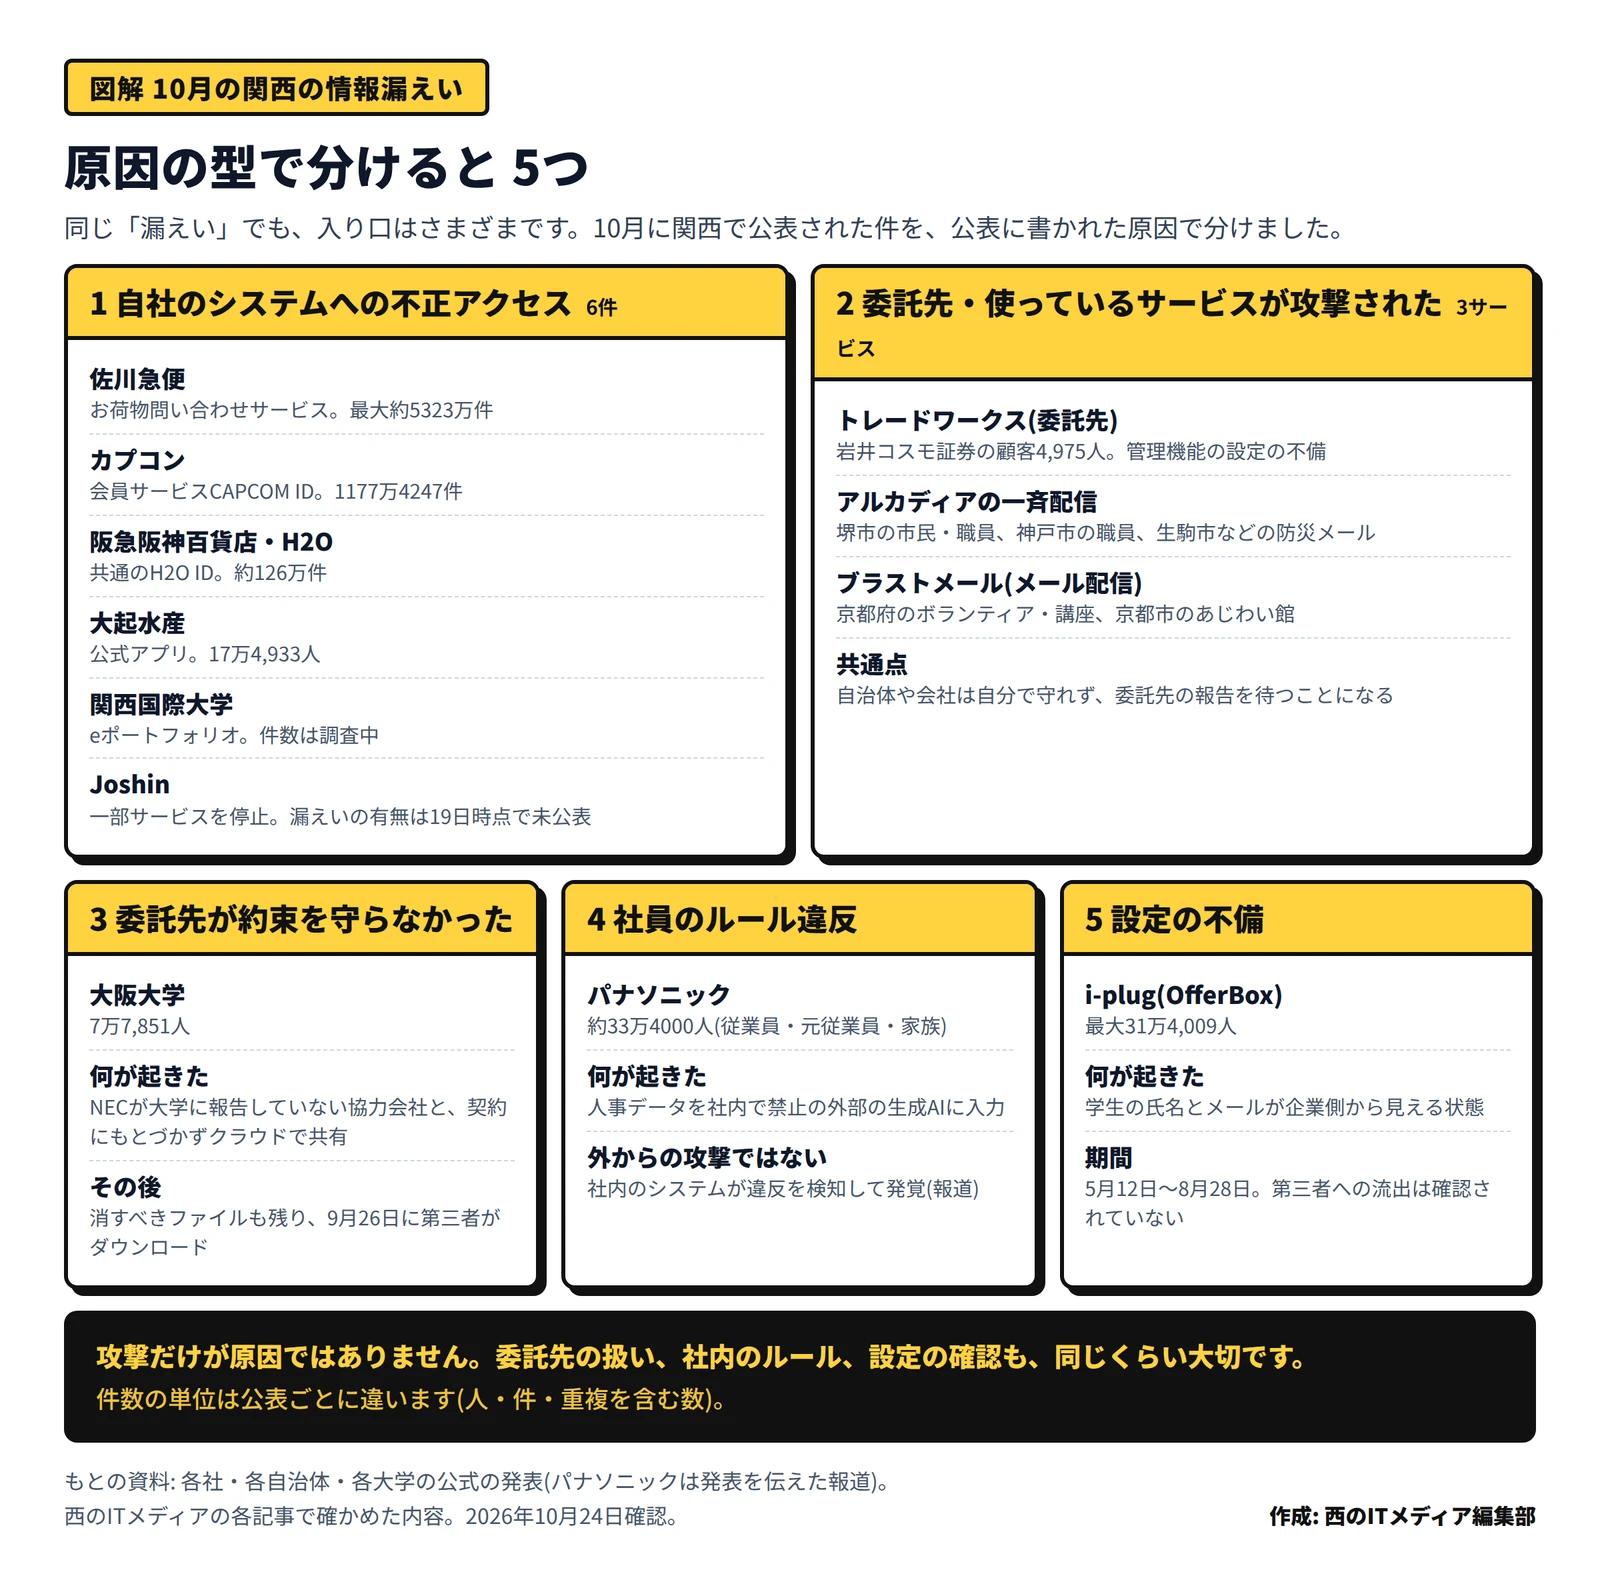
原因の型は5つ
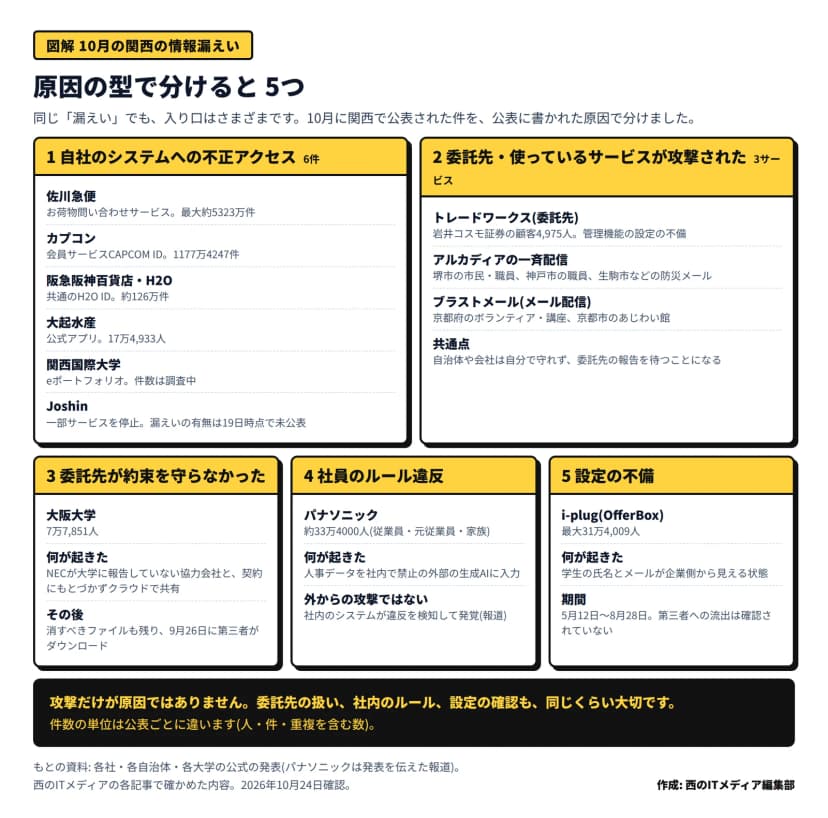 原因の型で分けると5つ 自社への攻撃・委託先・約束違反・ルール違反・設定作成: 編集部 / もとの資料: 各社・各自治体・各大学の公式の発表
同じ「漏えい」でも、入り口はさまざまです。公表に書かれた原因で分けると、次の5つの型になります。
| 型 |
主な件 |
中身 |
| 1 自社のシステムへの不正アクセス |
佐川急便、カプコン、阪急阪神百貨店・H2O、大起水産、関西国際大学、Joshin |
お荷物問い合わせサービス、CAPCOM ID、H2O ID、公式アプリ、eポートフォリオなど |
| 2 委託先・使っているサービスが攻撃された |
岩井コスモ証券、堺市・神戸市・生駒市など、京都府・京都市 |
委託先のトレードワークス(管理機能の設定の不備)、アルカディアの一斉配信、メール配信のブラストメール |
| 3 委託先が約束を守らなかった |
大阪大学 |
NECが大学に報告していない協力会社と、契約にもとづかずクラウドで共有。消すべきファイルも残り、9月26日に第三者がダウンロード |
| 4 社員のルール違反 |
パナソニック |
人事データを社内で禁止の外部の生成AIに入力。外からの攻撃ではない(報道による) |
| 5 設定の不備 |
i-plug(OfferBox) |
5月12日から8月28日まで、学生の氏名とメールが企業側から見える状態。第三者への流出は確認されていない |
型ごとに見えてくること
1の自社への不正アクセスは、件数がいちばん大きくなりやすい型です。会員の情報や荷物の送り状など、多くの人の情報を一か所にためているサービスが狙われました。
2の委託先・使うサービスへの攻撃では、自治体や会社は、自分のシステムが破られていなくても影響を受けます。堺市や神戸市、京都府は、使っていたサービスの会社からの連絡を受けて公表しました。同じサービスを使う多くの契約先に、同時に影響が広がるのも特徴です。
3の委託先の約束違反と、4の社員のルール違反は、外からの攻撃ではありません。大阪大学の件では、仕事を任せた会社が契約にない形で情報を共有していました。パナソニックの件では、社員が社内で禁止されている生成AIのサービスを使いました。仕組みやルールがあっても、守られなければ防げないことを示しています。
5の設定の不備は、外からの攻撃がなくても、見えてはいけない人に情報が見える状態を生みます。OfferBoxの件では、第三者への流出は確認されていませんが、3か月半ほど企業の側から学生の氏名とメールが見える状態でした。
暮らしと仕事への影響
型が違っても、漏れたあとに使う人に起きやすいことは似ています。会社や自治体を名乗る偽のメール・SMS・電話です。佐川急便は佐川を装う連絡に注意するよう呼びかけ、岩井コスモ証券はログインをブックマークか公式アプリから行うよう求めています。
会社や自治体の側にとっては、型によって備えが変わります。自社のシステムを守るだけでは、2から5の型は防げません。使っているサービス、仕事を任せている委託先、社員が使う生成AIまで、目を配る範囲が広がっています。
立場ごとのやること
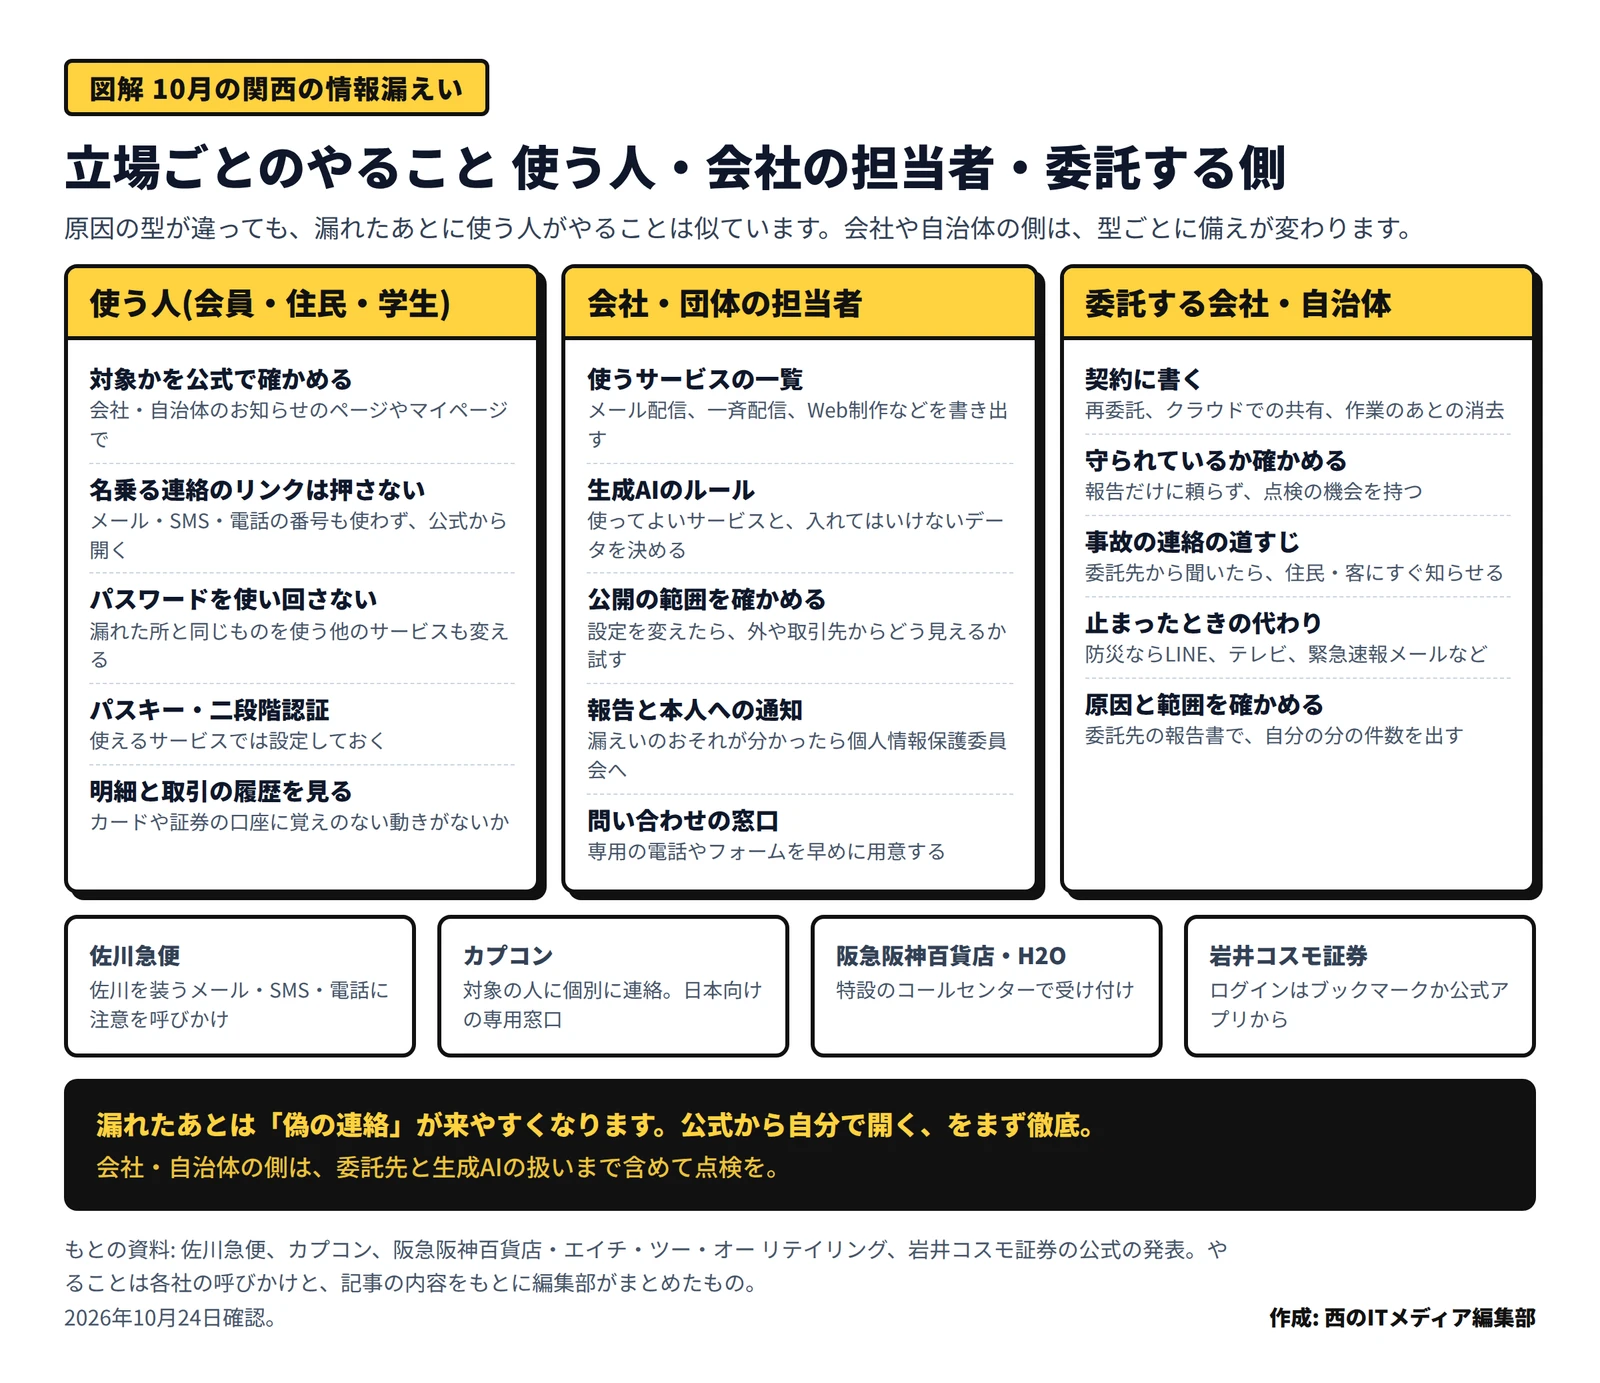
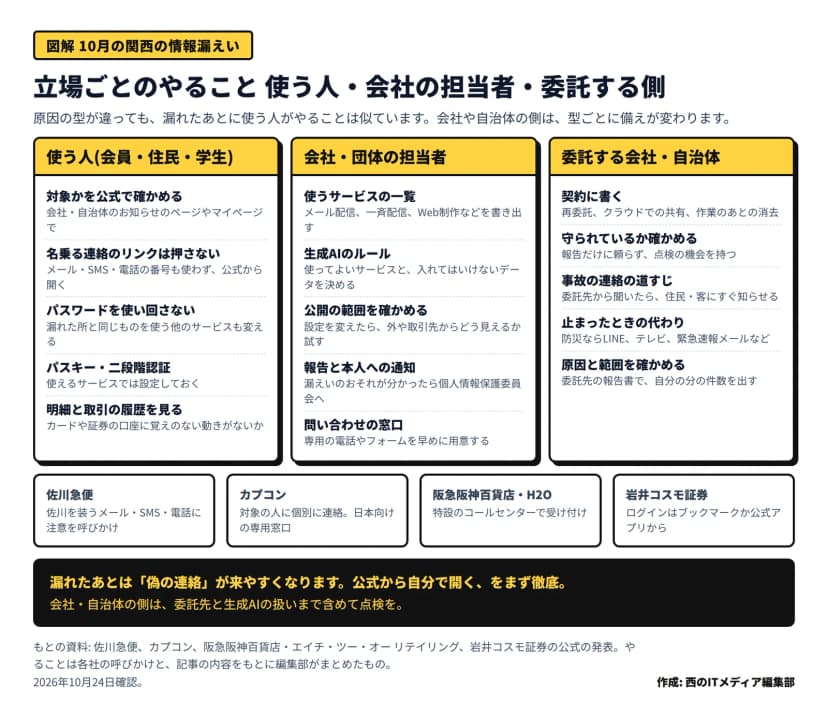 立場ごとのやること 使う人・会社の担当者・委託する会社と自治体作成: 編集部 / もとの資料: 佐川急便・カプコン・H2O・岩井コスモ証券の公式の発表
| 立場 |
やること |
| 使う人(会員・住民・学生) |
対象かを公式で確かめる / 名乗る連絡のリンクや番号を使わない / パスワードを使い回さない / パスキー・二段階認証 / カードや証券の明細と取引の履歴を見る |
| 会社・団体の担当者 |
使うサービスの一覧を作る / 生成AIのルールを決める / 公開の範囲を確かめる / 漏えいのおそれが分かったら個人情報保護委員会へ報告し本人に知らせる / 問い合わせの窓口を用意する |
| 委託する会社・自治体 |
契約に再委託・クラウドでの共有・作業のあとの消去を書く / 守られているか確かめる / 事故の連絡の道すじを決める / 止まったときの代わりの連絡手段を用意する / 委託先の報告書で原因と範囲を確かめる |
ここ1か月の大きな漏えいを件数で比べた図解は相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解、会社の16.2%が漏えいを経験したという調査は情報漏えい、会社の16.2%が経験 14.8%は「分からない」 調査を図解にまとめています。
大阪・関西では
ここに並べた件は、関西に本社や拠点がある会社・自治体・大学のものです。それぞれのくわしい中身は、次の記事にあります。
たとえば、大阪で暮らしてH2O IDを持ち、カプコンのゲームを遊び、佐川急便で荷物を受け取っている人なら、10月だけで3つの公表の対象になっていてもおかしくありません。その場合、それぞれの会社の名前で偽の連絡が届く可能性があります。届いた連絡ではなく、自分で開いた公式のページで確かめる、という一つの習慣で、どの件にも備えられます。
関西の小さな会社や店なら、メルマガの配信やホームページの制作、予約のシステムなど、外のサービスに任せている仕事を一度書き出してみると、2の型のリスクが見えてきます。
漏れたあとは偽の連絡が来やすいで。公式から自分で開こな。