大阪大学は2026年10月21日、学内の教育用のシステムの運用を任せているNECから、卒業生、在学生、教職員の合わせて7万7,851人の個人情報が漏れたと発表しました。NECが、大学に報告していない協力会社と、契約にもとづかずにファイルを共有していたとしています。漏れた項目と、分かった経緯、本人が気をつけることをまとめます。
何が起きた? 無断で共有していたファイルがダウンロードされた
大阪大学の発表によると、大学は10月9日、全学教育用電子計算機システムの運用を任せているNEC(日本電気)から、9月26日に第三者が大学の個人情報を含むファイルをダウンロードしていたと報告を受けました。
その後の調べで、次のことが分かりました。
- 大学に報告されていない協力会社が、この仕事の一部にかかわっていた
- NECは、大学との契約にもとづかず、その協力会社と情報を共有するため、個人情報を含むファイルをクラウドの保管場所で共有していた
- 作業のあとに消すべきファイルも、NECが持ち続けていた
- これらのファイルが、第三者にダウンロードされた
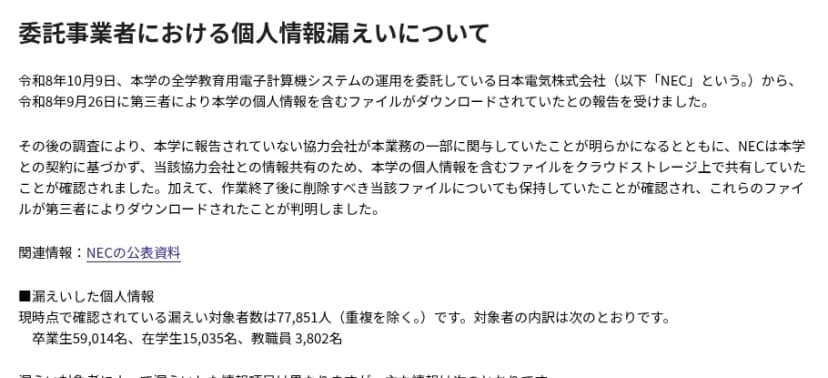 大阪大学の10月21日の発表「委託事業者における個人情報漏えいについて」出典: 大阪大学(引用)
NECの調べでは、大学のこのシステムへの不正アクセスの跡は見つかっていません。大学は、報告のない協力会社がかかわっていたことと、NECが契約にもとづかずにファイルを共有し、持ち続けていたことを「重大な問題」と受け止めているとしています。NECには、収束に向けた対応、原因の解明、再発の防止を求めるとしています。
漏れた人と項目
大学が今の時点で確かめた対象は、重複を除いて7万7,851人です。
| 対象 |
人数 |
| 卒業生 |
5万9,014人 |
| 在学生 |
1万5,035人 |
| 教職員 |
3,802人 |
| 合計(重複を除く) |
7万7,851人 |
漏れた項目は人によって違い、主なものは次のとおりです。
- 氏名
- 大阪大学個人ID
- 大学が付けるメールアドレス(OUMailのアカウントなど)
- 学籍番号または職員番号
- 所属
一人ずつの漏れた項目は、これから知らせるとしています。パスワードやカードの番号が含まれるかどうかは、発表に書かれていません。
NECの委託先への攻撃とのつながり
大阪大学は、発表の「関連情報」として、NECが10月20日に出した発表を挙げています。NECはそこで、システムの開発と保守を任せていた委託先が9月下旬にサイバー攻撃を受け、関係者の情報の共有に使っていたクラウドの保管場所からファイルが漏れたと説明していました。NECの発表には、被害を受けた顧客の名前は書かれていませんでした。
NECの発表の中身は、NECの委託先にサイバー攻撃 顧客のシステム停止と情報漏えいにまとめています。
暮らしと仕事への影響
大阪大学は、今のところ、この件による不正な利用や二次被害は確認されていないとしています。ただ、氏名と大学のメールアドレス、学籍番号などがそろうと、大学やその関係者を名乗る、もっともらしいメールを作りやすくなります。大学も、漏れた情報を使ったフィッシングメールやなりすましのメールに十分注意するよう呼びかけています。
卒業生の数が多いのも、今回の特徴です。卒業してからも大学のメールアドレスを使っている人や、大学のIDでほかのサービスに登録している人は、とくに気をつけます。
今日からできること
- 大学や大学の関係者を名乗るメールのリンクを開かない: とくに、IDやパスワード、お金の話が出てくるものは、大学の公式のページで同じ知らせが出ているかを確かめます。
- 大学からの個別の知らせを待つ: 大学は、一人ずつの漏れた項目をこれから知らせるとしています。
- 気になることは大学の窓口へ: 問い合わせは、大学の情報推進部情報基盤課のフォームで受け付けています。
- 使い回しを見直す: 大学のIDと同じパスワードをほかのサービスで使っているなら、ほかのサービスの側を変えておくと安心です(編集部の提案)。
漏れたと分かったときの一般的な動き方は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
大阪・関西では
大阪大学は大阪府にある国立大学です。今回の対象の4分の3ほどは卒業生です。
たとえば、子どもが大阪大学に通っている家庭なら、「大学を名乗るメールでIDやパスワードを聞かれても答えず、大学のページで確かめる」と一声かけておくと備えになります。会社に阪大の卒業生がいる職場では、大学を名乗るメールに見せかけた不審な連絡に、社内でも気をつけるよう伝えておくのも一つの方法です。
大学を名乗るメール、リンクを押す前にひと呼吸おいてな。