帝国データバンクは2026年10月19日、全国1,328社に聞いた「情報漏洩に関する企業アンケート」の結果を発表しました。情報漏えい(人為ミスやサイバー攻撃によるもの、可能性のある事案を含む)が「発生したことがある」会社は16.2%でした。目を引くのは、起きたかどうか「分からない」と答えた会社が14.8%あったことです。この記事では、数字と会社の声を図にして、会社が漏れに気付けているかという点から読み解きます。
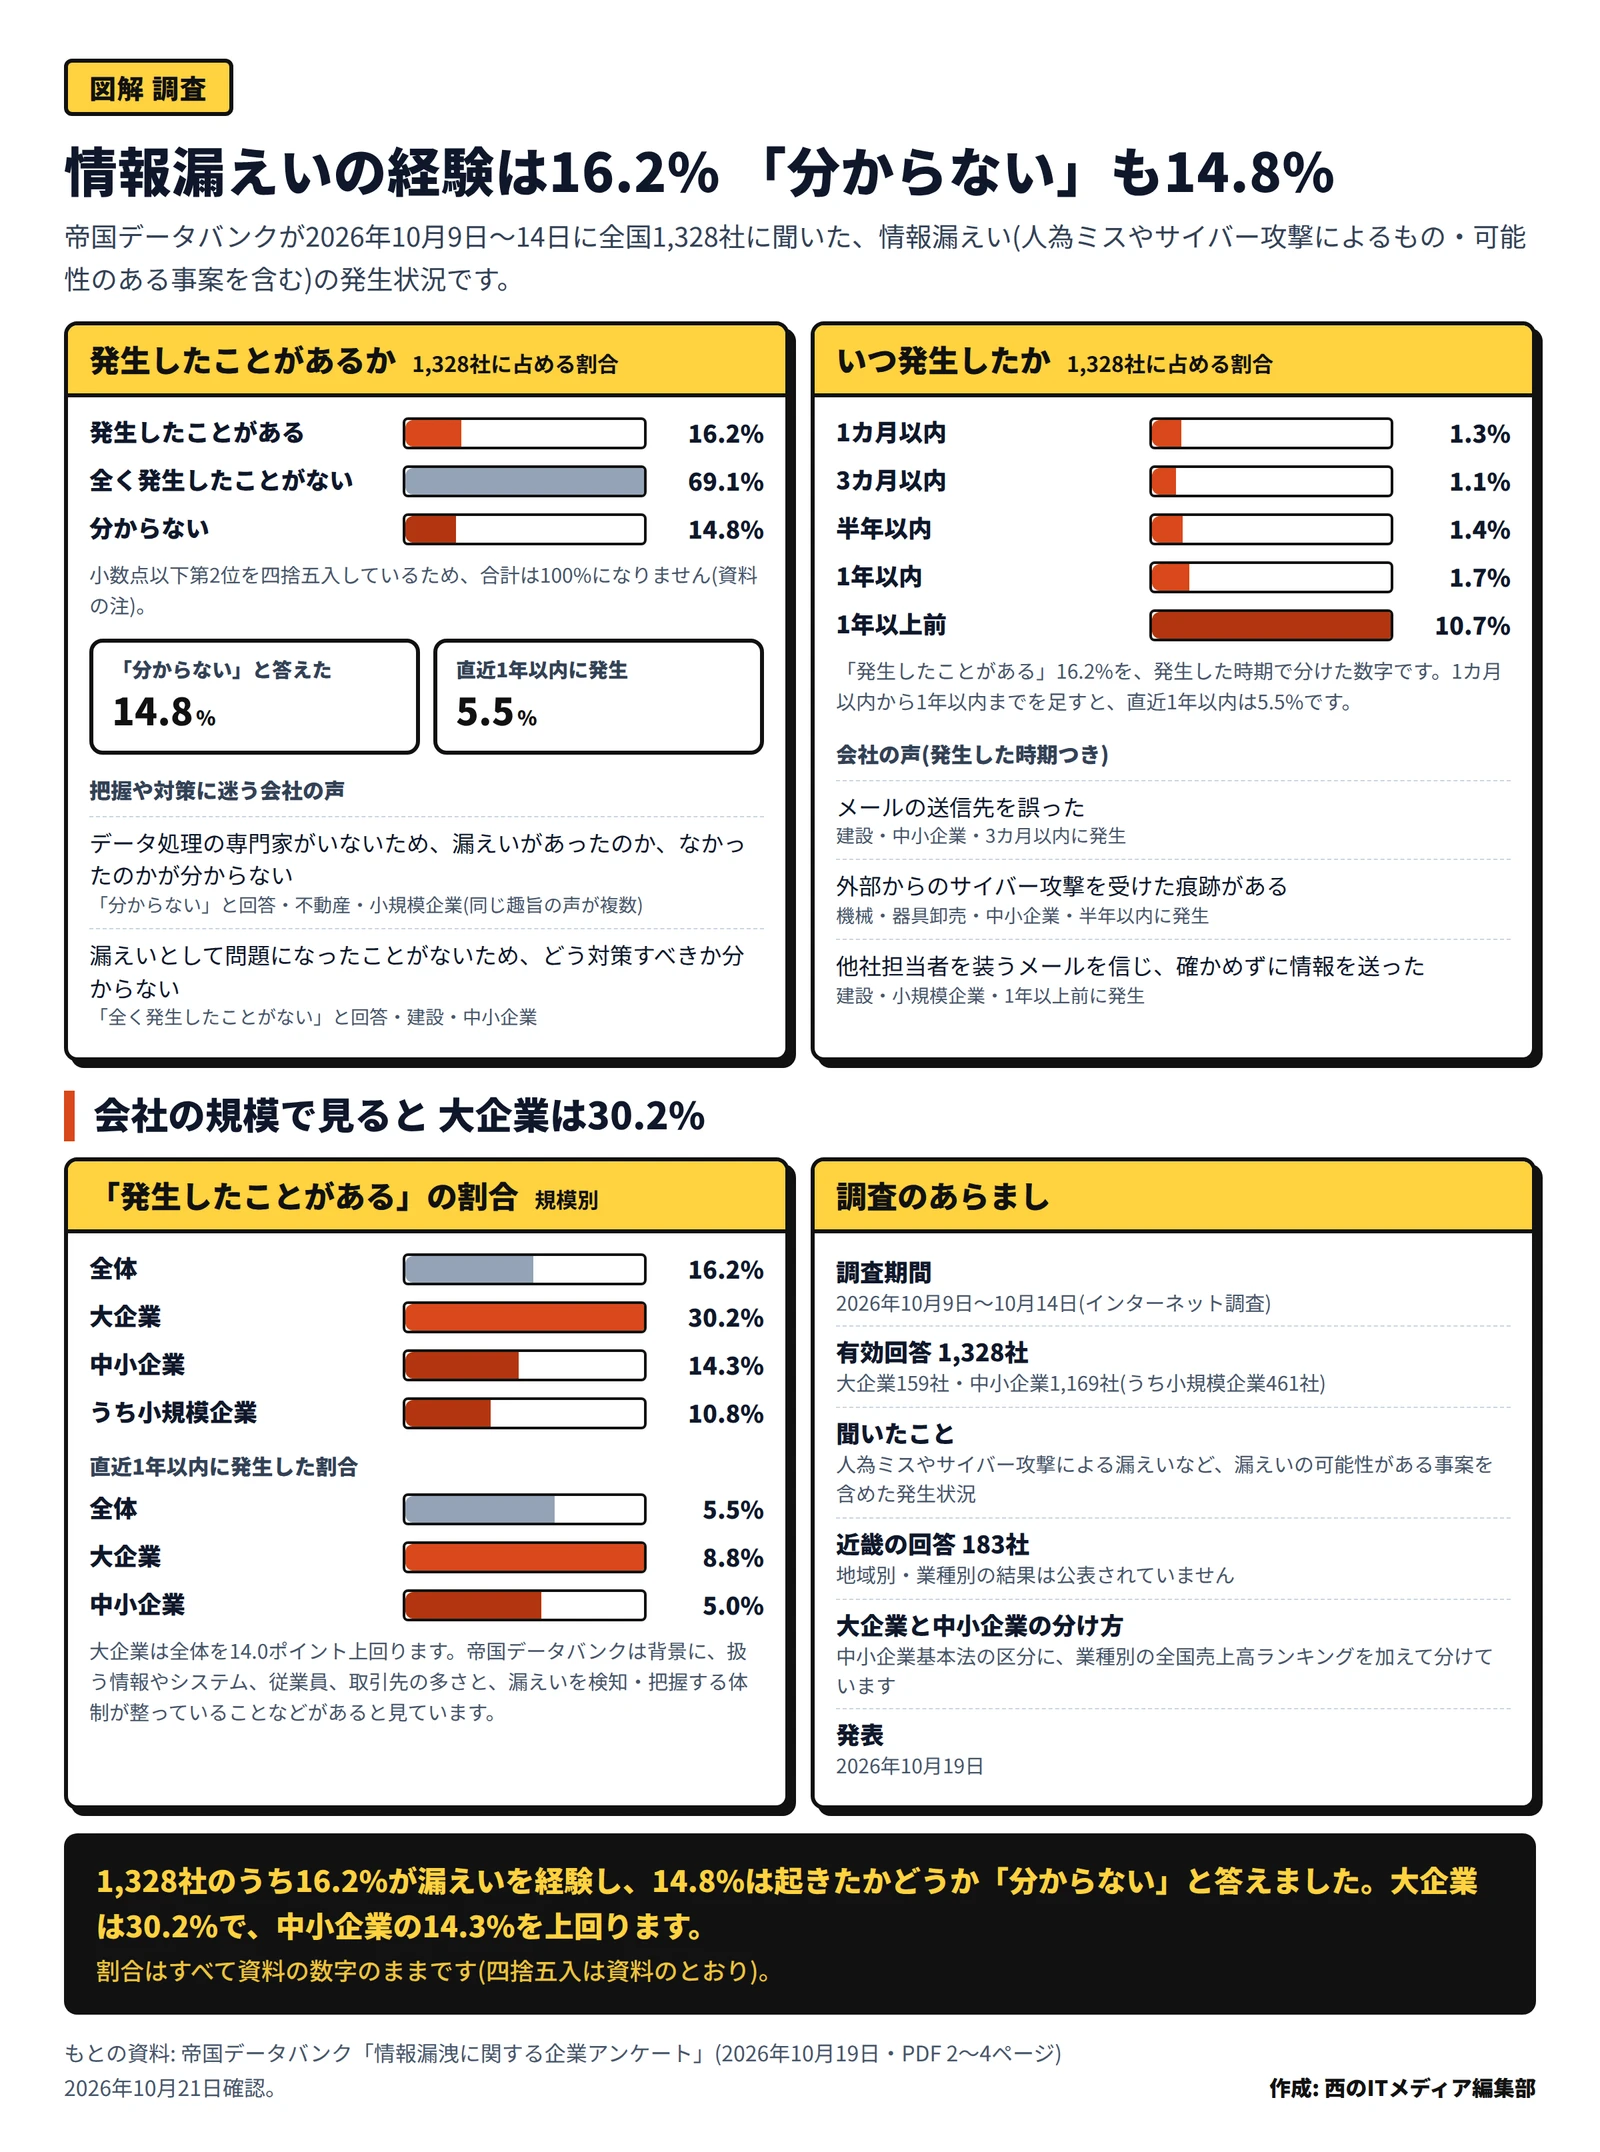
1,328社のうち16.2%が「発生したことがある」
調査は2026年10月9日から14日にインターネットで行われ、1,328社が答えました。回答は次の3つに分かれます。
| 回答 |
割合 |
読み方 |
| 発生したことがある |
16.2% |
可能性のある事案を含む |
| 全く発生したことがない |
69.1% |
7割近く |
| 分からない |
14.8% |
起きたかどうかを把握できていない |
資料の注によると、小数点以下第2位を四捨五入しているため、合計は100%になりません。
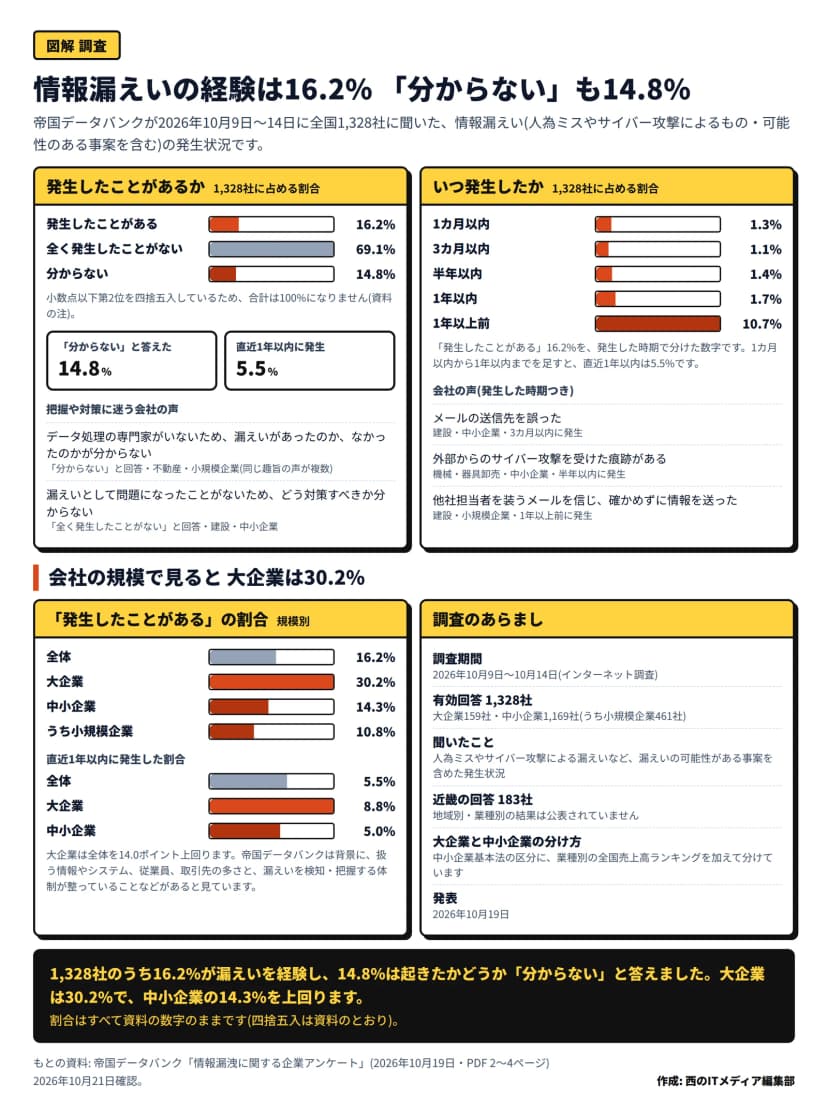 情報漏えいの発生経験の割合と時期、規模別の割合(帝国データバンクの1,328社調査)作成: 編集部 / もとの資料: 帝国データバンク「情報漏洩に関する企業アンケート」
「発生したことがある」16.2%を時期で分けると、次のとおりです(どれも1,328社に占める割合)。
- 1カ月以内に発生: 1.3%
- 3カ月以内に発生: 1.1%
- 半年以内に発生: 1.4%
- 1年以内に発生: 1.7%
- ここまでを足した直近1年以内: 5.5%
- 1年以上前に発生: 10.7%
起きたことの例として、会社からは「メールの送信先を誤った」(建設、中小企業、3カ月以内に発生)といった人為ミスの声が複数ありました。「他社担当者を装ったメールを受信し、緊急だと思い込んで電話確認を行わず情報を送付してしまった」(建設、小規模企業、1年以上前に発生)、「外部からのサイバー攻撃を受けた痕跡がある」(機械・器具卸売、中小企業、半年以内に発生)という声もあります。
大企業は30.2% 中小企業は14.3%
会社の規模別に見ると、「発生したことがある」は大企業で30.2%と3割にのぼり、全体を14.0ポイント上回りました。
| 規模 |
発生したことがある |
直近1年以内に発生 |
| 全体 |
16.2% |
5.5% |
| 大企業 |
30.2% |
8.8% |
| 中小企業 |
14.3% |
5.0% |
| うち小規模企業 |
10.8% |
資料に記載なし |
回答した会社の内訳は、大企業159社、中小企業1,169社(うち小規模企業461社)です。大企業と中小企業は、中小企業基本法の区分に、業種別の全国売上高ランキングを加えて分けています。
この差を「大企業のほうが漏えいしやすい」とだけ読むのは早いでしょう。帝国データバンクは背景として、扱う情報量やシステムの数、情報にアクセスする従業員や取引先の多さに加えて、「情報漏洩や不正アクセスなどを検知・把握する体制が整備されていること」などがあると考えられる、としています。気付く仕組みがある会社ほど、起きたことを「発生した」と数えられる、という見方です。
中小企業の側からは、「それほど多くの情報を抱えていない」(専門サービス、小規模企業)という声の一方で、「小規模企業なので、狙われる対象にもならないと思うが、昨今のサイバー攻撃のニュースを耳にすると他人事ではない気がする」(飲食店、小規模企業)という声もありました。
「分からない」14.8%が示す、気付くことの難しさ
「分からない」と答えた会社からは、「コンピュータのデータ処理に関する専門家がいないため、情報漏洩があったのか、なかったのかが分からない」(不動産、小規模企業)といった声が複数ありました。「全く発生したことがない」と答えた会社にも、「情報漏洩として問題になったことがないため、どのように対策をとるべきなのかが分からない」(建設、中小企業)という声があります。
帝国データバンクは、漏えいの発生の有無を十分に把握できていない会社もあり、実態の把握や社内での共有、管理体制のあり方に課題がうかがえるとしています。
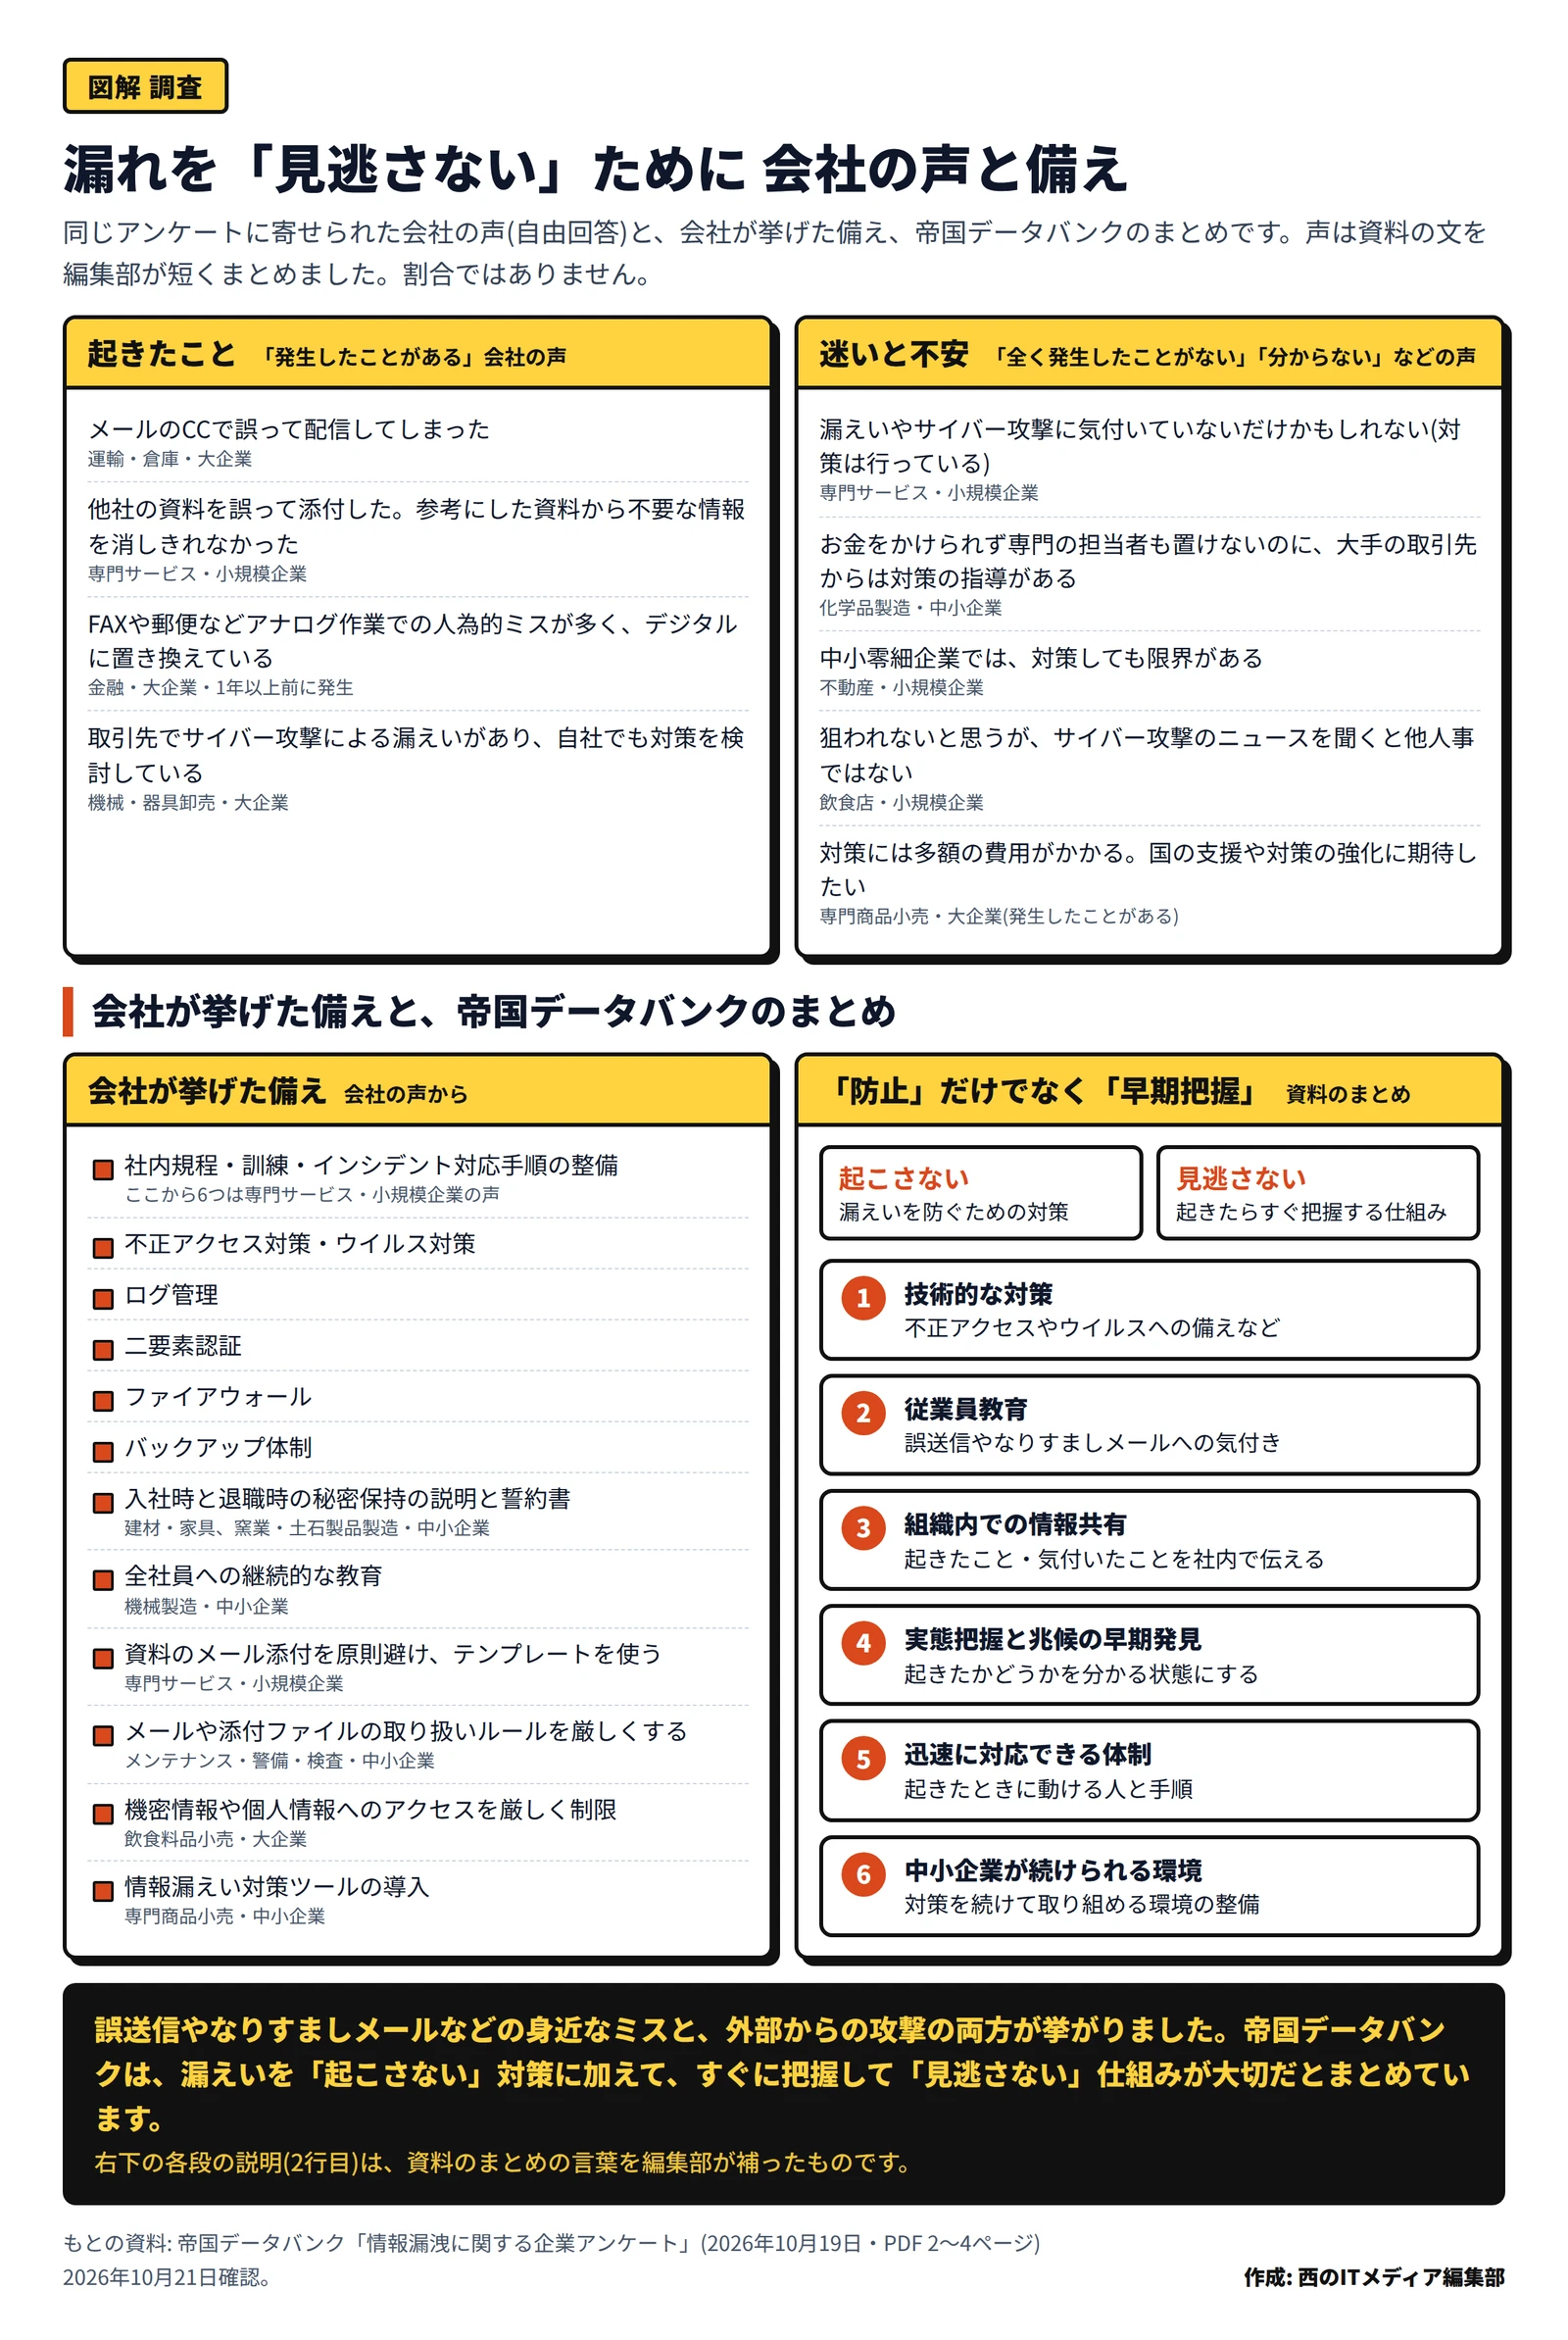
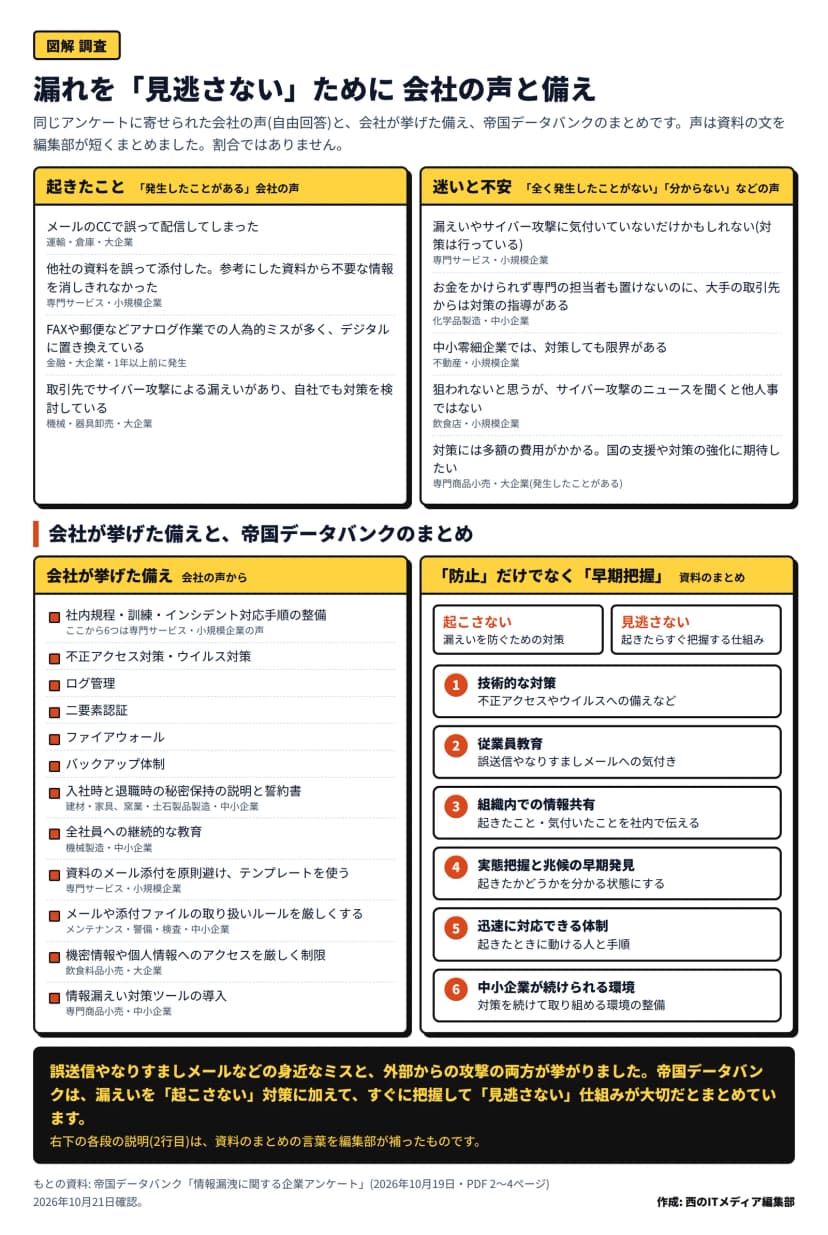 会社の声と挙がった備え、帝国データバンクのまとめ「起こさない」と「見逃さない」作成: 編集部 / もとの資料: 帝国データバンク「情報漏洩に関する企業アンケート」
費用と人の問題も挙がりました。「中小企業は多くのお金をかけられず、専門担当者も置けない状況にもかかわらず、業界大手の取引先からはしっかり対策するように指導がある。重要であるなら指導だけでなく金銭的、人的な協力もしてほしい」(化学品製造、中小企業)という声です。帝国データバンクは、大企業のサプライチェーンに組み込まれる会社で対策の強化が求められるなか、費用面や人材面の制約が課題になっていると見ています。
なお、資料には業種別・地域別の結果は載っていません(2026年10月21日確認)。
会社が挙げた備え
会社の声には、すでに取り組んでいる備えも並びました。割合ではなく、自由回答に出てきたものです。
- 社内規程や訓練、インシデント対応手順の整備。不正アクセス対策、ウイルス対策、ログ管理、二要素認証、ファイアウォール、バックアップ体制(専門サービス、小規模企業)
- 入社時と退職時の秘密保持の説明と誓約書、アンチウイルスソフトの導入(建材・家具、窯業・土石製品製造、中小企業)
- 全社員への継続的な教育(機械製造、中小企業)
- 資料をメールに添付することを原則として避け、資料の再利用を控えてテンプレートを使う(専門サービス、小規模企業)
- 情報管理の業務を担当者に限り、メールや添付ファイルの取り扱いルールを厳しくする(メンテナンス・警備・検査、中小企業)
- 外部と遮断した環境での業務と、機密情報や個人情報へのアクセスの厳しい制限(飲食料品小売、大企業)
- 情報漏えい対策ツールの導入(専門商品小売、中小企業)
- FAXや郵便などのアナログ作業をデジタルに置き換える(金融、大企業)
帝国データバンクはまとめで、技術的な対策だけでなく、従業員教育や組織内での情報共有、実態把握や兆候の早期発見、迅速に対応できる体制づくりを進めること、中小企業が続けて対策に取り組める環境を整えることを挙げています。そのうえで、漏えいを「起こさない」対策にとどまらず、発生したときにすぐ把握して「見逃さない」仕組みを備えることが、企業の信用を守るうえで一層重要になるとしています。
暮らしと仕事への影響
漏えいに気付くのが遅れるほど、取引先やお客さまへの連絡も遅れます。お客さまの側から見れば、自分の情報が漏れたことを知らないまま、なりすましのメールや電話を受けることになりかねません。
働く人にとっては、メールの誤送信や、取引先を名乗るメールにだまされることが身近な入口です。調査でも、送信先の誤り、CCでの誤配信、他社担当者を装うメールに応じて情報を送ったことが挙がっています。「うちは小さいから関係ない」と考えず、起きたら気付ける、気付いたら言える職場にしておくことが、会社と取引先の両方を守ります。
今日からできること
帝国データバンクのまとめと会社の声をもとに、小さな会社でも始めやすいものを編集部が並べました。
- 「気付いたら言う先」を決める: 誤送信や不審なメールに気付いたとき、誰に伝えるかを1人決めて、全員に知らせます。
- 誤送信を送る前に止める: 宛先とCC・BCCを送る前に見直す、資料はなるべく添付せずに渡す、といった社内の決まりを作ります。
- 取引先を名乗る急ぎの依頼は、別の手段で確かめる: メールだけで情報を送らず、前から知っている電話番号にかけて確かめます。
- 記録を残す: パソコンやクラウドのサービスで、ログイン履歴や操作の記録(ログ)を見られるようにしておきます。
- 二要素認証とバックアップ: メールやクラウドのアカウントに二要素認証を設定し、データのバックアップを取っておきます。
- 年に一度は振り返る: 「この1年に、漏えいしたかもしれない出来事はあったか」を社内で確かめ合います。
利用者として漏えいの知らせを受けたときの動き方は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
大阪・関西の会社での使いどころ
この調査には近畿の会社183社も答えていますが、地域別の結果は公表されていません。ここでは、関西の中小企業での使い方の例として整理します。
たとえば、大阪で部品を作る会社で、総務と経理を1人で受け持っているなら、取引先の大手から求められる対策の一覧を前に、何から手をつけるか迷いがちです。まずは「気付いたら言う先」と「急ぎの依頼は電話で確かめる」の2つを決めて、朝礼や社内のチャットで伝えるだけでも、起きたことに気付ける土台になります。
京都や神戸の小さな不動産会社や旅館のように、お客さまの情報をメールや紙でやり取りすることが多い職場なら、誤送信の見直しと、紙とデータの置き場所の確認から始めるのが現実的です。
ほな、まずは「誰に言うか」だけ、今日決めとこか。