会社や自治体がメールマガジンなどを配るのに使うメール配信サービス「ブラストメール」が不正アクセスを受け、契約している会社の情報と、一部の会社の配信先リストなどが持ち出されました。提供しているのは、ラクスの子会社のラクスライトクラウドです。ホテルや新聞社、鉄道会社、自治体などから、会員や登録者の情報が漏れた可能性があるという発表が続いています。
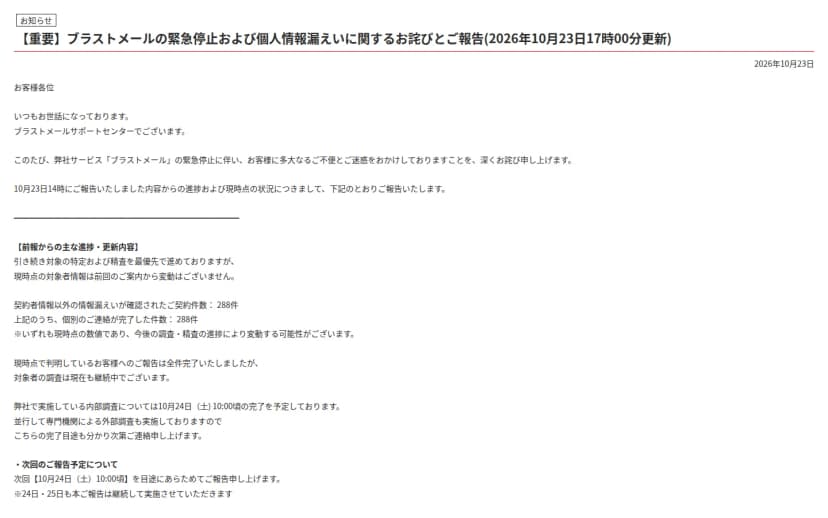 ラクスライトクラウドのブラストメールのお知らせ(10月23日17時更新)出典: 株式会社ラクスライトクラウド(引用)
何が起きた? API用のサーバーから侵入し、データを持ち出した
ラクスとラクスライトクラウドの発表によると、外部の第三者がラクスライトクラウドのAPI用のサーバー2台に侵入してコマンドを実行し、そこから販売管理システムとサービスのデータベースに接続して、データを持ち出しました。侵入の経路の詳しいことは調べている途中です。
持ち出されたのは次の情報です。
- 全契約者の情報: 会社名、担当者名、電話番号、メールアドレス、請求先のメールアドレス、契約と支払いの履歴など
- 一部の契約者: 配信先のリストなど、メールの配信に関する情報
- クレジットカード番号: ラクスライトクラウドでは持っていない
10月23日17時の時点で、契約者の情報以外も漏れたことが分かった契約は288件で、すべてに個別に連絡したとしています。調べは続いていて、件数は変わる可能性があります。社内の調べは10月24日10時ごろに終わる予定で、専門の機関による外部の調査もしています。
サービスは10月21日0時30分から止まっていて、メールの配信も1時ごろから止まっています。再開の日時は決まっていません。
影響を発表した会社や自治体
ブラストメールを使ってメールマガジンなどを配っていた会社や自治体が、影響を発表しています。一次の発表で確かめられたものは次のとおりです。
| 発表した会社・自治体 |
影響の可能性があるもの |
| H.I.S.ホテルホールディングス |
ホテル会員約14万人分の氏名とメールアドレス |
| 新潟日報社 |
「新潟日報パスポート」の全会員、最大約25万3000人の氏名(カタカナ)、市町村名、メールアドレス、性別、年代、購読商品名など |
| JR四国 |
「JR四国ツアーWebメールマガジン」の登録者の個人情報 |
| 横浜市 |
横浜グリーンエクスポの市の出展エリアのボランティアの応募者 |
| 東京都(政策連携団体の委託先) |
東京広域援農ボランティア事業の生産者とボランティア参加者の氏名、メールアドレス、属性 |
| 京都府 |
ワールドマスターズゲームズ2027関西の京都エリアのボランティアの応募者288件、京都府生涯現役クリエイティブセンターの受講生など最大1万5576人 |
| 京都府・京都市 |
「京の食文化ミュージアム・あじわい館」に登録したメールアドレス約1,500件 |
 H.I.S.ホテルホールディングスの「個人情報流出の可能性に関するお知らせ」(10月22日)出典: H.I.S.ホテルホールディングス株式会社(引用)
H.I.S.ホテルホールディングスは、「変なホテル」などを運営する会社です。ホテル会員に毎月メールマガジンを配っていて、当初は同社との契約の情報の漏えいの連絡を受け、続いて会員の配信先リストも漏れた可能性が分かったとしています。悪用などがあれば適切に対応し、個人情報保護委員会に報告するとしています。問い合わせは、お客様窓口(050-1743-0810)です。
暮らしへの影響
漏れた可能性があるのは、主に名前とメールアドレスです。お金を直接取られる情報ではありませんが、「どの会社のメールマガジンを受け取っているか」が分かると、その会社を名乗るもっともらしい偽メールを送りやすくなります。
ラクスライトクラウドは、個人情報保護委員会への報告を考えている契約者向けに、同社と連名で報告できるようにしています。10月20日には、別のメール配信サービス「Cuenote FC」のユミルリンクも不正アクセスを受けたと伝えていて(メール配信のユミルリンクに不正アクセス メールアドレスなど延べ約900万件)、メールマガジンの裏側の会社が狙われる例が続いています。
今日からできること
- 受け取っているメールマガジンの会社のお知らせを見る: 漏れたかどうかは、ブラストメールではなく、メールマガジンを出している会社や自治体が知らせます。
- お詫びや再登録を装うメールのリンクは開かない: 「会員情報の確認」「お詫びのクーポン」などのメールが届いても、ブックマークや公式のアプリから自分で開いて確かめます。
- パスワードやカード番号は入れない: 名前とメールアドレスの流出で、パスワードの入力を求められることはありません。
- 要らないメールマガジンは公式のページから止める: 登録先が少ないほど、次に漏れたときの影響も小さくなります。
大阪・関西では
京都府は10月23日、委託先が使っていたブラストメールへの不正アクセスで、ワールドマスターズゲームズ2027関西の京都エリアのボランティアの応募者と、京都府生涯現役クリエイティブセンターの受講生などの情報が漏れた可能性があると発表しました。京都府と京都市が共同で設けた「京の食文化ミュージアム・あじわい館」でも、登録したメールアドレスが漏れた可能性があります。くわしくは京都府のボランティアや学び直し講座にも影響 メール配信ブラストメールに不正アクセスと、京都市、あじわい館のメール約1,500件に漏えいの恐れ 不審メールに注意にまとめています。
ここからは、関西で暮らし、働く人の使い方の例です。
たとえば、大阪や京都の変なホテルに泊まったことがあり、ホテルの会員に登録している人なら、H.I.S.ホテルホールディングスのお知らせを確かめ、ホテルを名乗るメールのリンクは開かずに、公式のサイトから予約や会員の情報を見るようにします。
店や会社でメールマガジンを配っている人は、自社が使う配信サービスの会社のお知らせを確かめ、受け取る人への案内を準備しておくと、問い合わせに落ち着いて答えられます。
お詫びのメールが来ても、リンクは押さんと公式のサイトから確かめてな。
2026年10月23日 更新: 京都府と京都市(あじわい館)の影響を一覧に加え、関西の節に京都府の発表と関連の記事へのリンクを追記しました。