NECは2026年10月20日、システムの開発と保守を任せていた委託先がサイバー攻撃を受け、NECの顧客のシステムが被害を受けたと発表しました。盗まれた正規のアカウントが悪用され、顧客のサーバーのファイルが暗号化されて、システムが使えなくなりました。関係者で使っていたクラウドの保管場所からは、個人情報を含むファイルも漏れています。
何が起きた? 委託先の正規アカウントが悪用された
NECの発表によると、NECがシステムの開発と保守を任せている委託先が、9月下旬にサイバー攻撃を受けました。そこで盗まれた正規のアカウントの認証情報(IDやパスワードなど)が悪用され、NECの顧客で不正アクセスの被害と、個人情報を含む情報の漏えいが確認されました。
主な被害は、次の2つです。
- 顧客のシステム: 委託先の端末から、正規のアカウントを使って顧客のシステムに不正に入られた。サーバーの中のファイルが暗号化され、さまざまなシステムが使えなくなった
- クラウドの保管場所: NECが作り、顧客とNEC、NECと委託先などの関係者で情報を共有していたクラウドの保管場所から、ファイルが漏れた。ファイルには、顧客が持つ個人情報や、システムに関する情報などが含まれていた
漏れた個人情報の詳しい中身は、分かりしだい顧客に知らせるとしています。影響があった複数の顧客には、すでに個別に連絡したと説明しています。
分かっていないこと
発表には、次のことが書かれていません。
- 委託先の会社の名前
- 被害を受けた顧客の名前と数、止まったシステムの名前
- 漏れたファイルや個人情報の件数
- システムが元に戻ったかどうか
- 一般の利用者向けの問い合わせ先
ファイルを暗号化して使えなくする手口は、身代金を求めるランサムウェアでよく使われます。ただ、今回の発表は「ランサムウェア」という言葉を使っておらず、身代金を求められたかどうかも書かれていません。
対策は委託先の端末をNECが貸す
NECは発覚のあと、委託先にNECが管理する端末を貸すなど、必要な対策を進めているとしています。今後は、委託先の管理と個人情報の管理をいっそう強めるとしています。
暮らしと仕事への影響
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした。今回は、その2つが重なった形です。
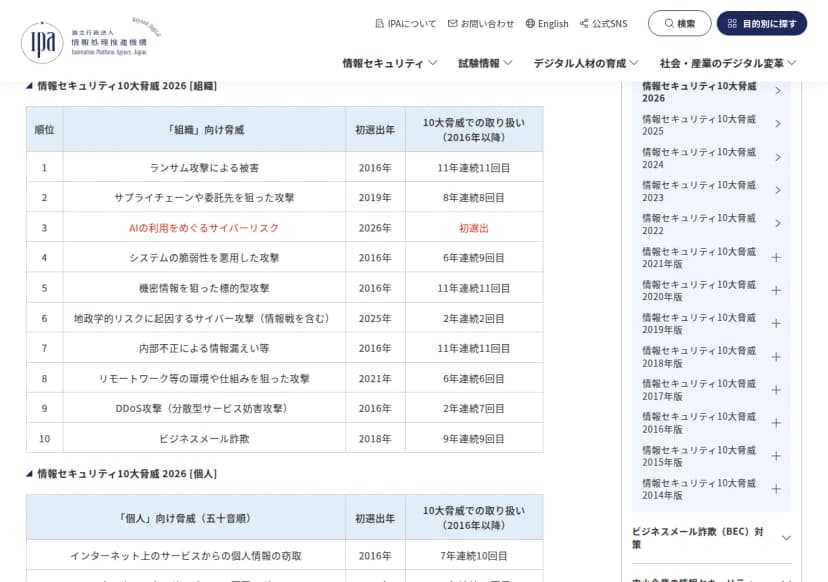 IPAの情報セキュリティ10大脅威 2026(組織)。2位が委託先を狙った攻撃出典: 独立行政法人情報処理推進機構(IPA)(引用)
利用者にとっては、ふだん使う会社や役所のシステムが、その会社と直接関係のない委託先の弱いところから止められることがある、ということです。どの会社のシステムかが発表されていないため、自分が関係しているかどうかは、今のところ分かりません。
会社にとっては、保守のために委託先に渡している「正規の入り口」が、そのまま攻撃者の入り口にもなるという教訓です。正規のアカウントでの操作は、ふだんの保守の作業と見分けにくくなります。
漏れたと分かったときの一般的な動き方は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
今日からできること
- 利用者は、会社や団体から「情報が漏れたかもしれない」という知らせが届いたら、リンクを押す前に、その会社の公式サイトで同じ知らせが出ているかを確かめる
- 知らせを装った偽のメールやSMSで、パスワードやカードの番号を聞かれても答えない
- 会社や店は、保守を任せている業者のアカウントと、外からつなぐ手段の一覧を作り、使っていないものを止める
- 保守用のアカウントには、多要素認証(パスワードのほかにスマホなどでも確かめる仕組み)を付け、だれがいつ入ったかの記録が残るかを業者と確かめる
関西の暮らしと仕事での使いどころ
関西の顧客が被害を受けたかどうかは、発表に書かれていません。ここでは、関西で働く人の使い方の例として整理します。
たとえば、販売管理や予約のシステムを地元の業者に保守してもらっている関西の店や町工場なら、業者が外から入れるアカウントが今いくつあるかを、次の打ち合わせで一緒に確かめておけます。
市役所や病院などの委託先として働くIT企業の人なら、顧客ごとのアカウントを、会社の中で使い回していないかを見直すきっかけになります。
保守の入り口こそ、鍵をちゃんと管理しといてな。