2026年9月25日から10月16日にかけて、不正アクセスなどによる個人情報の漏えいと、そのおそれの公表が相次ぎました。公表された件数が50万件・人以上のものは、編集部が当事者の発表で確認できただけで25件あります。その25件を件数で並べ、うち10件の数え方と漏れた項目、漏れたかもしれないときの動き方をまとめました(2026年10月17日に各公式ページで確認)。
50万件以上の公表は25件 件数と単位は公表のとおり
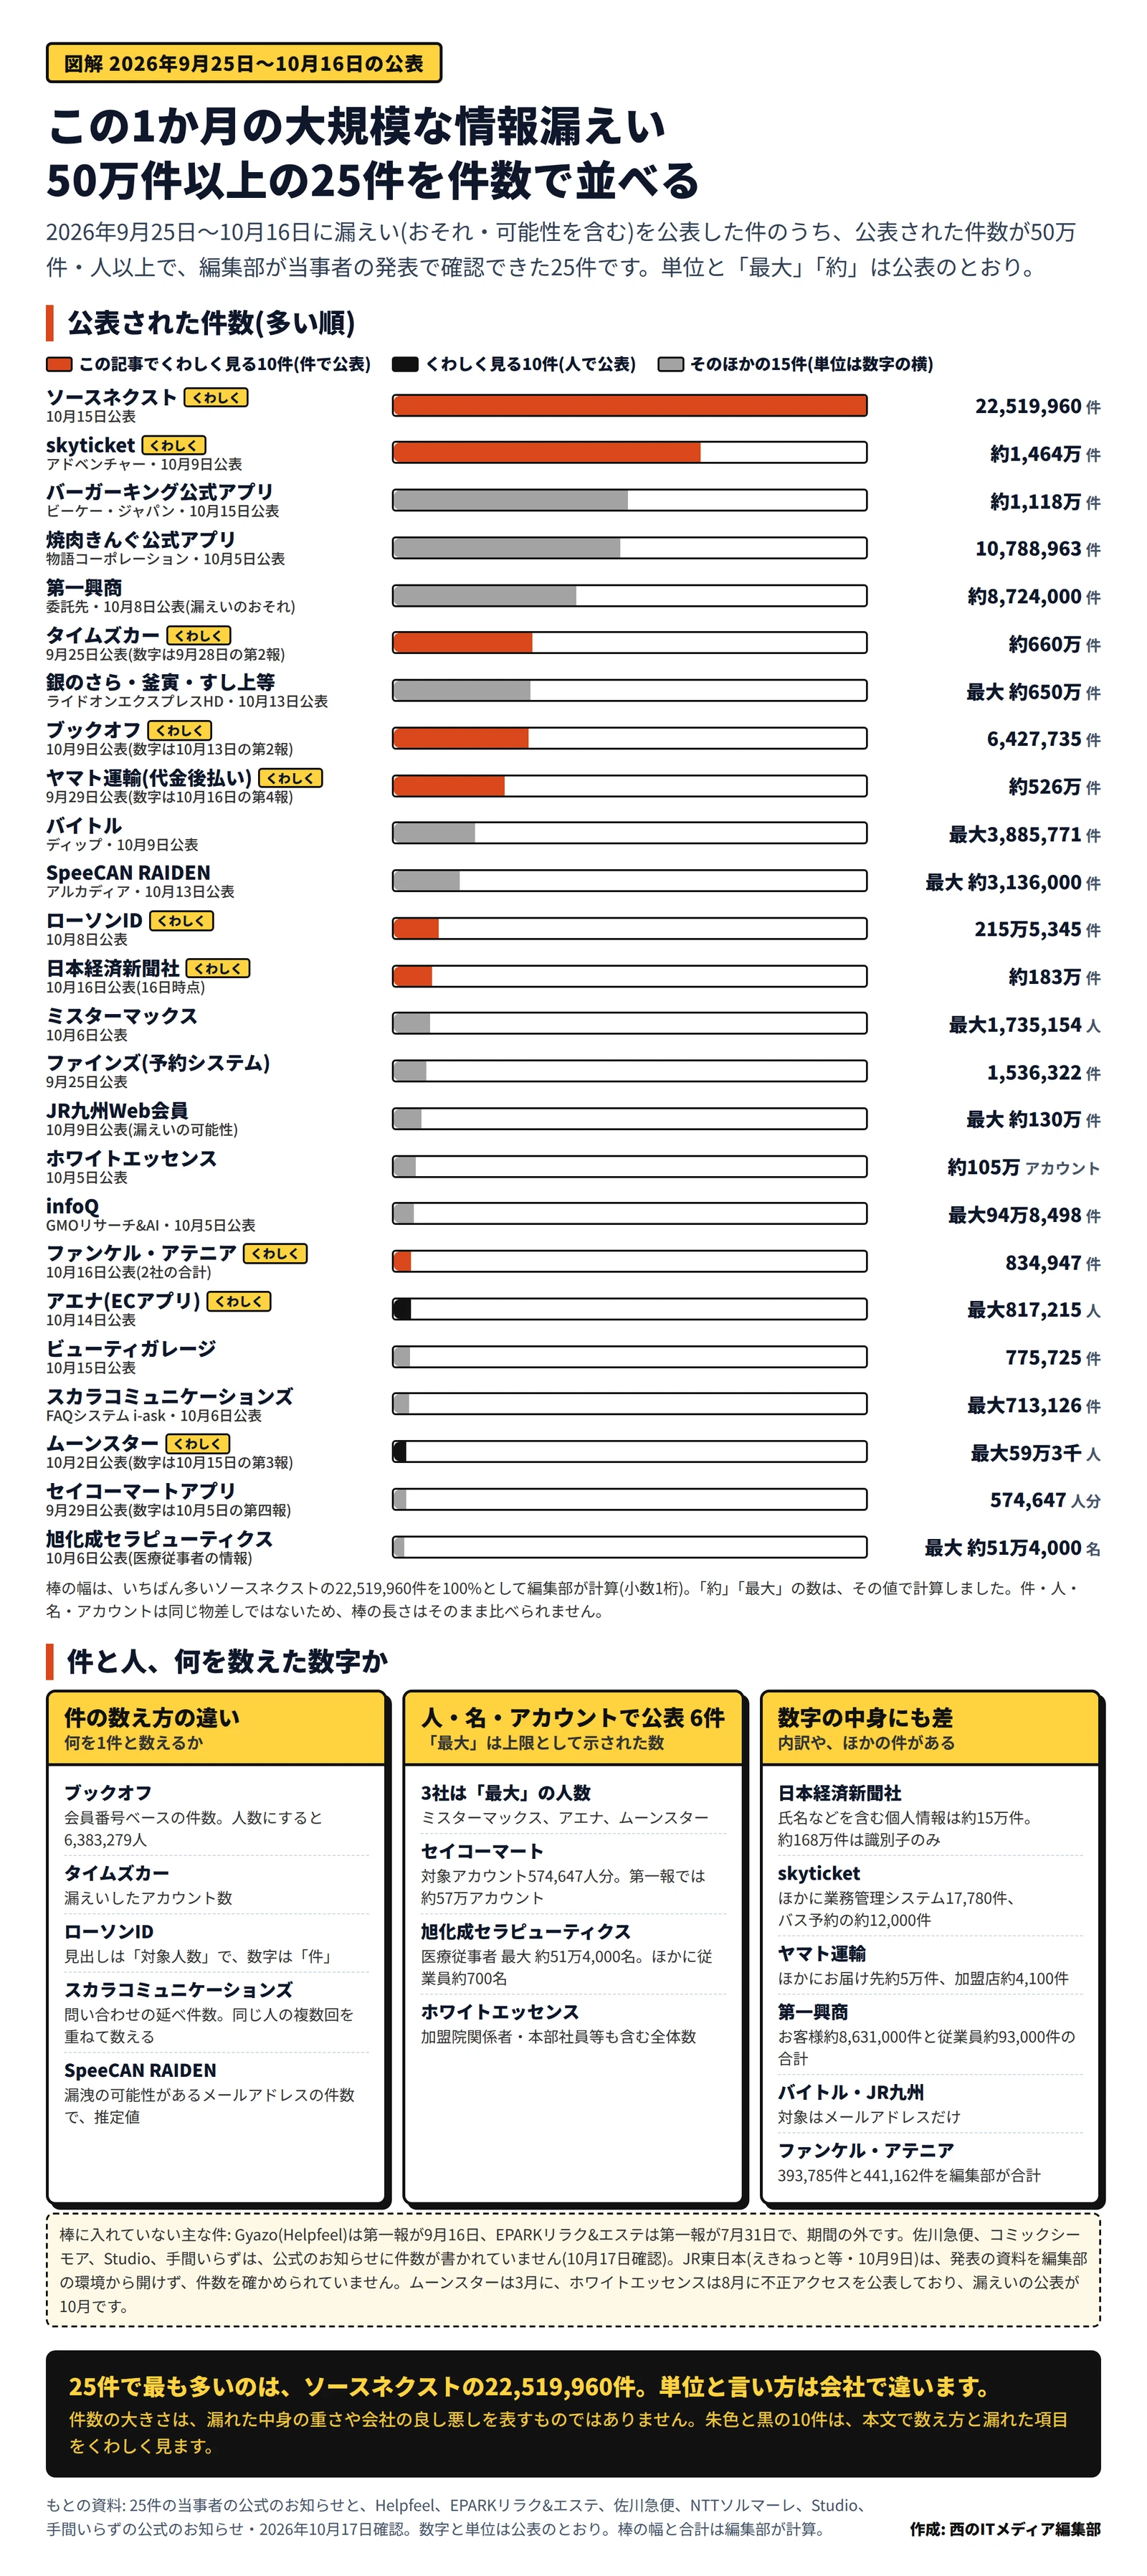
対象は、漏えい(おそれ・可能性を含む)を初めて公表したのが2026年9月25日から10月16日で、公表された件数が50万件・人以上のものです。件数の多い順に並べました。「件」「人」と「最大」「約」は、それぞれの発表に書かれたとおりです。
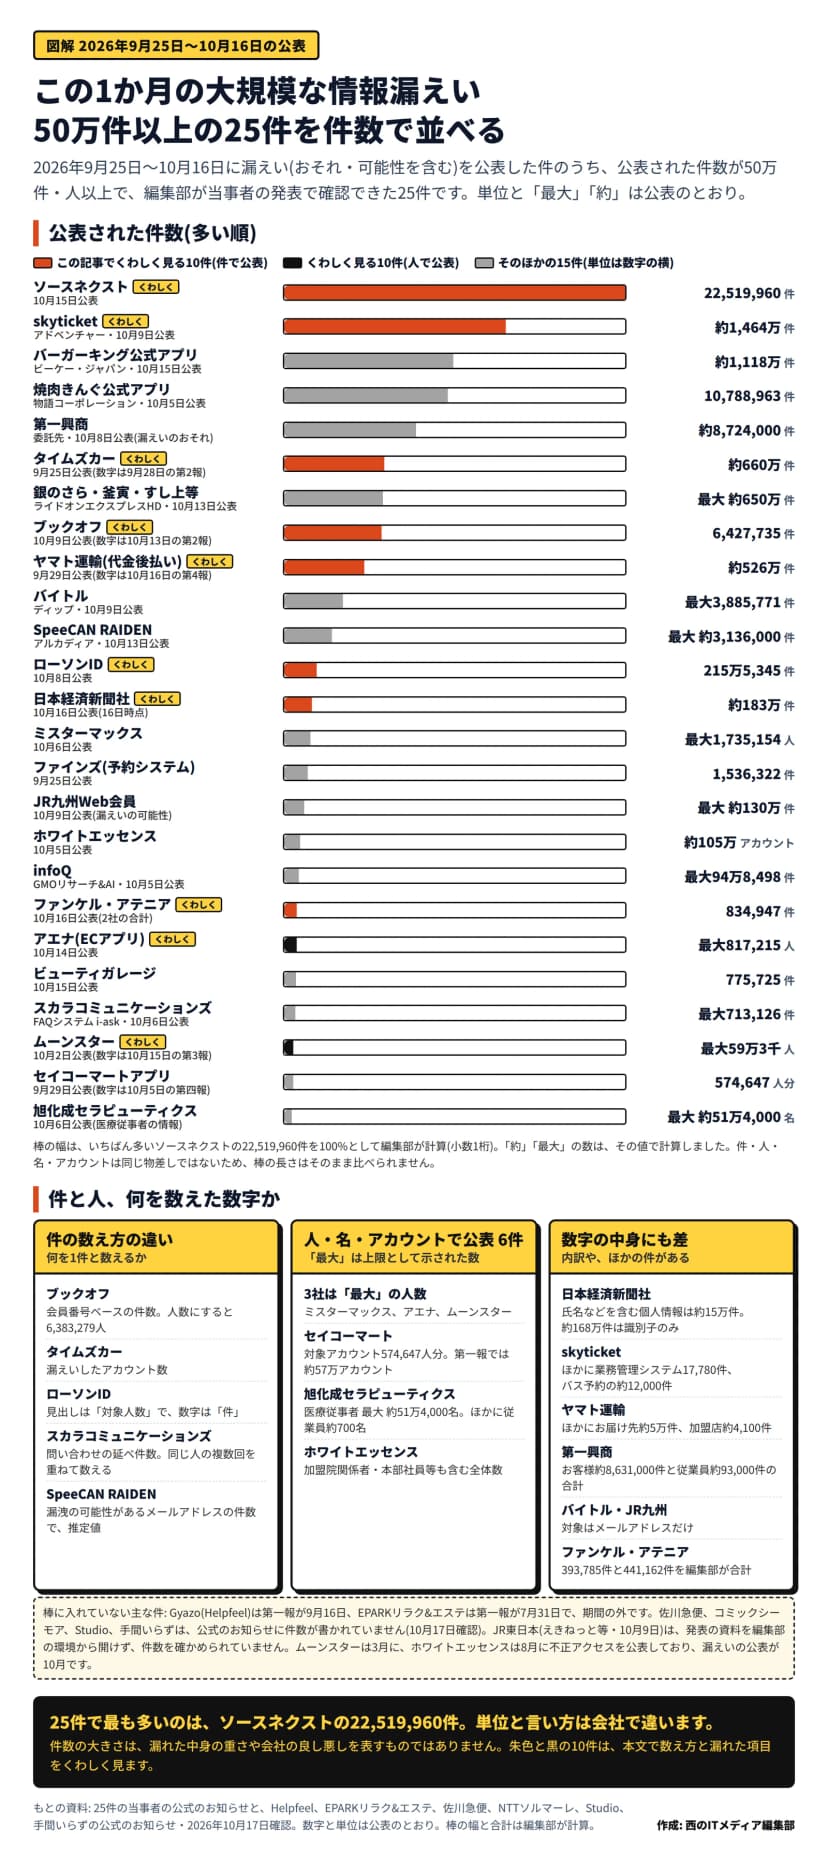 50万件・人以上の情報漏えい25件の件数と単位。朱色と黒は、くわしく見る10件作成: 編集部 / もとの資料: 各社の公表資料
| 会社・サービス |
公表日 |
件数(公表のとおり) |
棒の幅 |
この記事 |
| ソースネクスト |
10月15日 |
22,519,960件 |
100.0% |
くわしく見る |
| skyticket(アドベンチャー) |
10月9日 |
約1,464万件 |
65.0% |
くわしく見る |
| バーガーキング公式アプリ(ビーケー・ジャパン) |
10月15日 |
約1,118万件 |
49.6% |
|
| 焼肉きんぐ公式アプリ(物語コーポレーション) |
10月5日 |
10,788,963件 |
47.9% |
|
| 第一興商(委託先) |
10月8日 |
約8,724,000件(漏えいのおそれ) |
38.7% |
|
| タイムズカー(タイムズモビリティ) |
9月25日(数字は9月28日の第2報) |
約660万件 |
29.3% |
くわしく見る |
| 銀のさら・釜寅・すし上等(ライドオンエクスプレスHD) |
10月13日 |
最大 約650万件(漏えいの可能性) |
28.9% |
|
| ブックオフ |
10月9日(数字は10月13日の第2報) |
6,427,735件 |
28.5% |
くわしく見る |
| ヤマト運輸(クロネコ代金後払い) |
9月29日(数字は10月16日の第4報) |
約526万件 |
23.4% |
くわしく見る |
| バイトル(ディップ) |
10月9日 |
最大3,885,771件(メールアドレスのみ) |
17.3% |
|
| SpeeCAN RAIDEN(アルカディア) |
10月13日 |
最大 約3,136,000件(メールアドレス・推定) |
13.9% |
|
| ローソンID(ローソン) |
10月8日 |
215万5,345件 |
9.6% |
くわしく見る |
| 日本経済新聞社 |
10月16日 |
約183万件 |
8.1% |
くわしく見る |
| ミスターマックス |
10月6日 |
最大1,735,154人 |
7.7% |
|
| ファインズ(予約システム) |
9月25日 |
1,536,322件 |
6.8% |
|
| JR九州Web会員 |
10月9日 |
最大 約130万件(メールアドレスのみ・漏えいの可能性) |
5.8% |
|
| ホワイトエッセンス |
10月5日 |
約105万アカウント |
4.7% |
|
| infoQ(GMOリサーチ&AI) |
10月5日 |
最大94万8,498件 |
4.2% |
|
| ファンケル・アテニア |
10月16日 |
834,947件(2社の合計) |
3.7% |
くわしく見る |
| アエナ(ECアプリ) |
10月14日 |
最大817,215人 |
3.6% |
くわしく見る |
| ビューティガレージ |
10月15日 |
775,725件 |
3.4% |
|
| スカラコミュニケーションズ(FAQシステム i-ask) |
10月6日 |
最大713,126件(問い合わせの延べ件数) |
3.2% |
|
| ムーンスター |
10月2日(数字は10月15日の第3報) |
最大59万3千人 |
2.6% |
くわしく見る |
| セイコーマートアプリ |
9月29日(数字は10月5日の第四報) |
574,647人分 |
2.6% |
|
| 旭化成セラピューティクス(Pharma DIGITAL) |
10月6日 |
最大 約51万4,000名(医療従事者) |
2.3% |
|
会社・サービスの名前から、それぞれの件をくわしく書いた記事に移れます(一部は姉妹メディアの情シスのミカタの記事です)。棒の幅は、25件でいちばん多い22,519,960件を100%として編集部が計算し、小数第2位を四捨五入しました。「約」「最大」の数は、その値で計算しています(約1,464万件なら1,464万件)。ファンケル・アテニアの834,947件は、ファンケル393,785件とアテニア441,162件を編集部が足した数です。
件と人、何を数えた数字か
25件のうち19件は「件」で公表しています。ミスターマックス、アエナ、ムーンスターの3件は「人」、セイコーマートは「人分」、旭化成セラピューティクスは「名」、ホワイトエッセンスは「アカウント」です。単位が違う数は同じ物差しではないため、そのままでは比べられません。
| 会社・サービス |
数え方と内訳(公表のとおり) |
| ブックオフ |
会員番号ベースの件数。同じメールアドレスの会員データを1人と数えた人数は6,383,279人(有効会員6,170,908人、退会会員212,371人)。第1報(10月9日)では「最大 約643万件」 |
| タイムズカー |
「漏えいしたアカウント数」。退会した人や、入会を完了しなかった人も含む |
| ローソンID |
見出しは「対象人数」で、数字は「215万5,345件」。ほかに、ローソンアプリ予約の26件 |
| スカラコミュニケーションズ |
問い合わせ単位の延べ件数で、同じ人の複数回の問い合わせを重ねて含む。実際の対象人数は名寄せ中 |
| SpeeCAN RAIDEN |
漏洩の可能性があるメールアドレスの最大件数で、推定値。ほかに電話番号 約105,000件、FAX番号 約15,000件 |
| ミスターマックス、アエナ、ムーンスター |
いずれも「最大」の人数 |
| セイコーマート |
対象となるアカウントは574,647人分。第一報(9月29日)では「約57万アカウント」 |
| 旭化成セラピューティクス |
医療従事者が最大 約51万4,000名(うち約4万4,000名はメールアドレスなども対象)。ほかに従業員 約700名 |
| ホワイトエッセンス |
約105万アカウントは、お客様のほか、加盟院関係者・本部社員等を含む全体数 |
| ファンケル・アテニア |
ファンケル393,785件(368,184名)とアテニア441,162件(417,312名)。両社の会員に重なりがあるかは、資料に書かれていない |
| 日本経済新聞社 |
約183万件のうち、氏名、メールアドレス、住所、電話番号、生年月日のいずれかを含む個人情報は約15万件(うちメールアドレスを含むものは約12万件)。約168万件は、単体では個人を特定できない識別子のみ |
| skyticket |
約1,464万件は、サーバーへの不正アクセスの件。ほかに業務管理システムの17,780件(重複を含む)と、バス予約の約12,000件。会社は3件の合計を出していない |
| ヤマト運輸 |
約526万件は利用者の情報(うちメールアドレスを含むものは約49万件)。ほかに、お届け先の情報が約5万件、加盟店の情報が約4,100件 |
| 第一興商 |
お客様情報 約8,631,000件と、従業員情報 約93,000件の合計 |
| バイトル、JR九州 |
対象はメールアドレスだけ |
件数の大きさは、漏れた中身の重さや、会社の良し悪しを表すものではありません。何が漏れたかも、あわせて見てください。
棒に入れていない主な件
- Gyazo(Helpfeel)は、第一報が2026年9月16日で、期間の外です。ユーザーに関するデータ約2,362万件と、画像に関するメタデータの漏えいを公表しています。
- EPARKリラク&エステは、第一報が2026年7月31日で、期間の外です。9月24日の第二報では、約2,218万レコードとしています。
- 佐川急便(9月30日に第1報)は、10月9日の第4報でも、件数を確認中として公表していません。
- コミックシーモア(NTTソルマーレ・10月16日)は「対象件数:精査中」です。Studio(10月16日)は、登録しているすべてのお客様の情報が流出した可能性があるとし、件数は続報で知らせるとしています。
- 手間いらず(9月28日に第一報)は、公式のお知らせ(9月28日・10月7日)に件数が書かれていません。
- JR東日本の「えきねっと」「大人の休日倶楽部」(10月9日)は、JR東日本の発表の資料を編集部の環境から開けず、件数を公式の発表で確かめられなかったため、棒に入れていません。報道をもとにした記事は、情シスのミカタのJR東日本のえきねっと等で最大206万件、IDCFクラウド不正アクセスが原因です。
ムーンスターは3月に不正アクセスの疑いを公表しており、漏えいの可能性を公表したのは10月2日の第2報です。ホワイトエッセンスは8月12日に不正アクセスとシステムの一時停止を公表しており、漏えいの公表は10月5日です。この記事では、どちらも漏えいを公表した日で数えています。
この記事でくわしく見る10件
この記事では、25件のうち10件(図の朱色と黒の棒)の数え方と漏れた項目をくわしく見ます。件数の多い順に選んだ10件ではありません。
| 会社・サービス |
件数の書き方(公表のとおり) |
対象の範囲(公表のとおり) |
| ソースネクスト |
流出した可能性のある情報の「対象件数」 |
ソースネクストに会員登録している人 |
| skyticket |
「対象となるお客様」約1,464万件 |
skyticketに登録・入力した人 |
| タイムズカー |
「漏えいしたアカウント数」 |
会員と退会した人(入会を完了しなかった人を含む)、タイムズビジネスサービス会員 |
| ブックオフ |
「漏えい対象会員データ数」(第1報は「最大 約643万件」) |
アプリ・オンラインストア・Web会員。会員カードだけの人は対象外 |
| ヤマト運輸 |
「不正に持ち出された」利用者の情報 |
2018年10月1日〜2026年9月28日に代金後払いを使った一部の人 |
| ローソンID |
漏えいした情報の「対象人数」(数字は件) |
ローソンIDの登録者。対象の人にメールで個別に案内 |
| 日本経済新聞社 |
「16日時点で」漏洩した個人情報 |
範囲は資料に書かれていない。漏洩が確認された人に個別に連絡 |
| ファンケル・アテニア |
漏えいした会員情報の「対象件数および人数」 |
両社の会員情報の一部 |
| アエナ |
「閲覧された可能性のある会員数」 |
アプリ会員。LINE会員、Amazonや楽天などでの利用者は対象外 |
| ムーンスター |
「情報漏洩の可能性のある対象人数」 |
楽天市場・Yahoo!ショッピングの公式ショップなど、8つのオンラインストアの利用者 |
何が漏れたか パスワードとカード情報の扱い
くわしく見る10件で漏れた、または漏れたおそれのある主な項目を、各社の発表のとおりに並べました。パスワードとクレジットカード情報の扱いは、会社ごとに違います。
| 会社・サービス |
主な項目 |
パスワード |
クレジットカード情報 |
| ソースネクスト |
メールアドレス、氏名、住所、電話番号、生年月日、会社名など |
対象。会社が全員分を変更済み |
対象のシステムに保存しておらず、含まれない |
| skyticket |
氏名、生年月日、メールアドレス、電話番号、住所など |
約413万件に、ハッシュ化したログインパスワード |
10月16日の第2報で、「skyticketプレミアム」の会費の支払いに使われた最大6,140名分の流出が判明 |
| タイムズカー |
氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類の画像、連携サービスIDなど |
復元できない形式で保管したものが対象 |
漏えいしていない |
| ブックオフ |
氏名、生年月日、性別、メールアドレス、電話番号、住所、ポイントカード番号、会員番号 |
ハッシュ値が対象 |
含まれない |
| ヤマト運輸 |
氏名、住所、電話番号、メールアドレス、商品明細など |
含まれない |
含まれない |
| ローソンID |
メールアドレス、氏名、性別、電話番号、住所など |
項目に挙がっていない |
項目に挙がっていない(ローソンアプリ予約の26件に、カード番号の一部) |
| 日本経済新聞社 |
氏名、メールアドレス、住所、電話番号、生年月日のいずれか(約15万件) |
項目に挙がっていない |
含まれない |
| ファンケル・アテニア |
メールアドレス、氏名、住所、電話番号、生年月日、性別、お客様番号など |
一部の人の2次パスワード(ハッシュ化)。メインのパスワードは対象外 |
含まれない |
| アエナ |
氏名、住所、電話番号、メールアドレス、生年月日、お届け先、カードの下4桁・有効期限・名義 |
閲覧・流出はない |
全桁とセキュリティコードは持っておらず、流出はない |
| ムーンスター |
氏名、住所、電話番号、メールアドレス、過去の注文情報 |
ECサイトのログインパスワードは含まれない |
含まれない |
ハッシュ化は、パスワードを元に戻しにくい形に変えて保存することです。それでも油断はできません。skyticketは、解析でパスワードが分かり、同じパスワードを使うほかのサービスへの不正ログインに悪用されるおそれがあるとしています。
漏れたかもしれないときにやること 4つの段
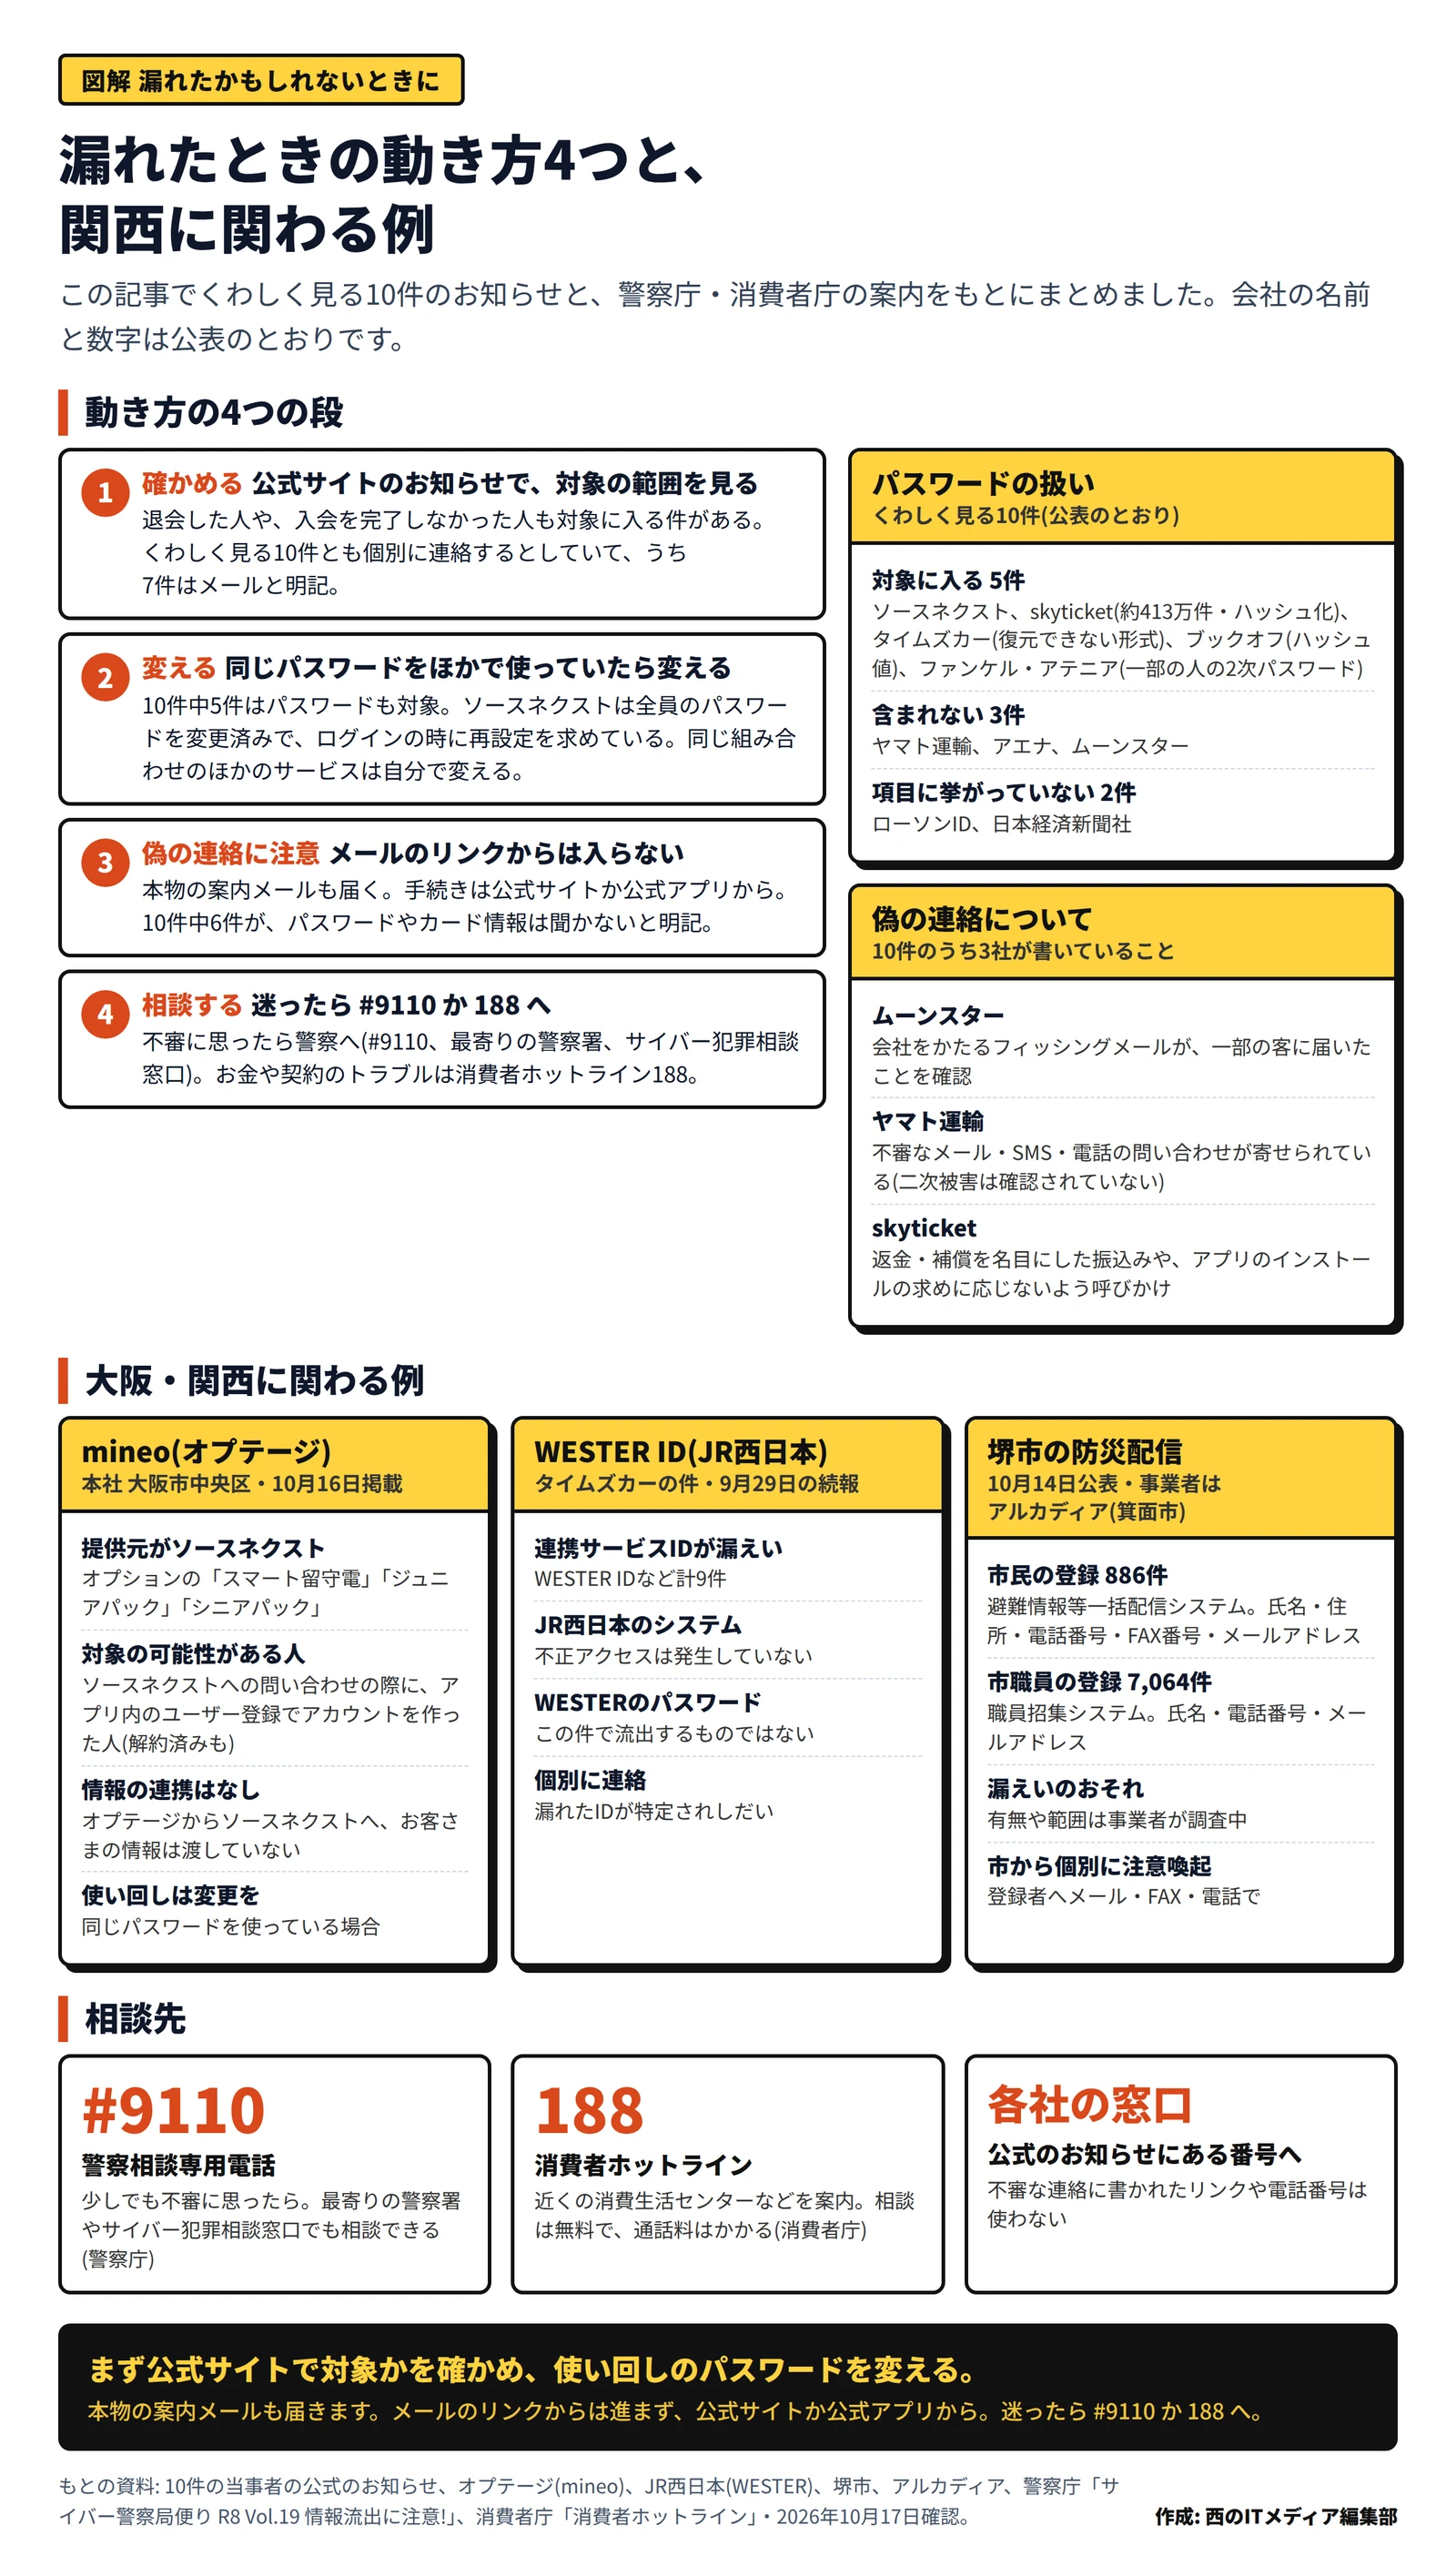
くわしく見る10件のお知らせと、警察庁・消費者庁の案内から、動き方を4つにまとめました。図と本文の件数は、この10件で数えています。
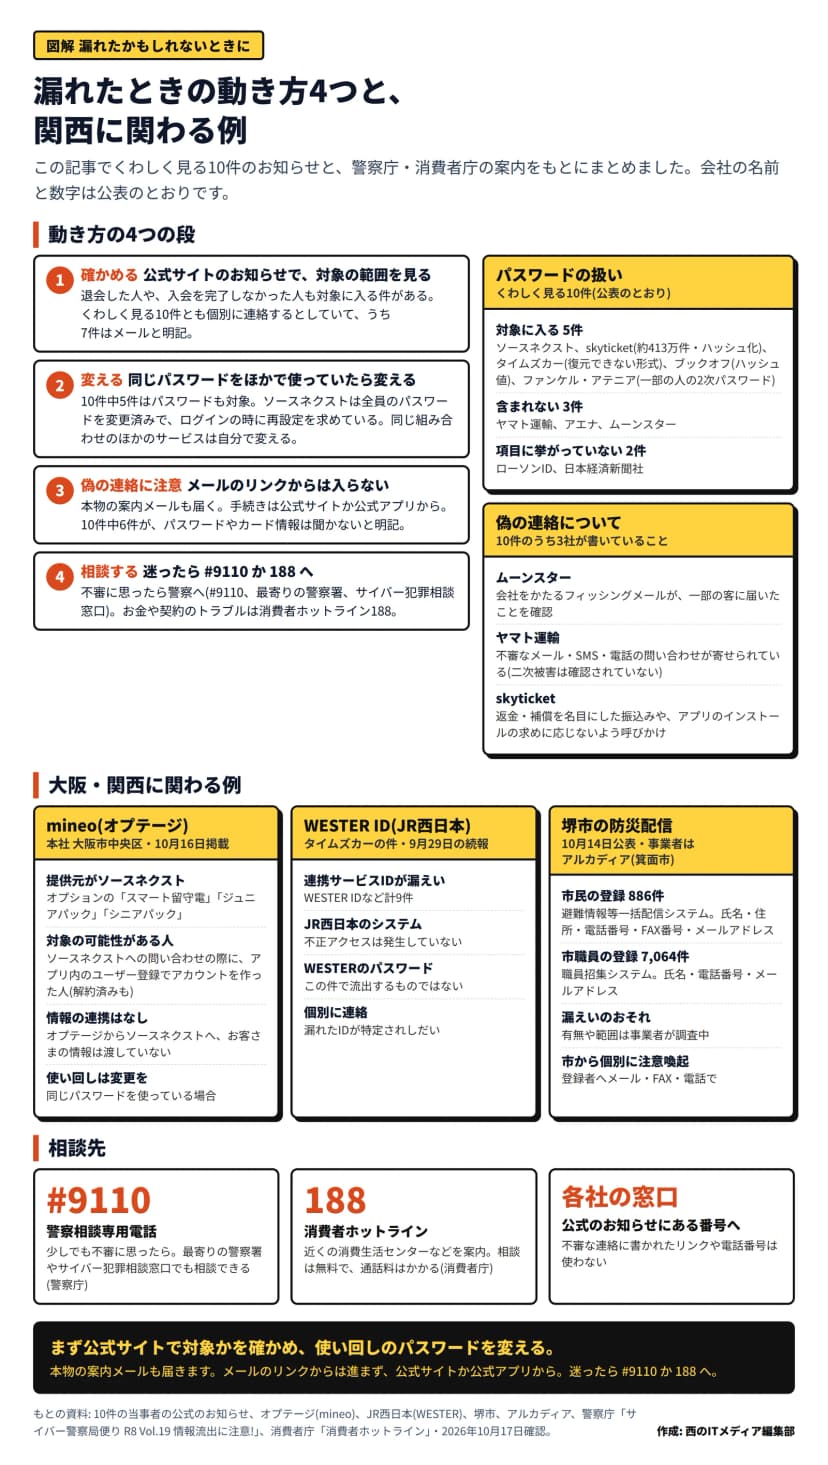 漏れたかもしれないときの4つの動き方と、mineo・WESTER ID・堺市の例、相談先作成: 編集部 / もとの資料: 各社の公表資料・警察庁・消費者庁
1. 確かめる 公式サイトで対象の範囲を見る
使ったことのあるサービスかを思い出し、公式サイトのお知らせで対象の範囲を見ます。退会した人が対象に入る件もあります(タイムズカー、ブックオフ)。タイムズカーは、入会を完了しなかった人も含みます。
くわしく見る10件は、どれも対象の人に個別に連絡するとしています。メールで送ると書いているのは、ソースネクスト、skyticket、ブックオフ(10月15日から順次)、ローソン、ファンケル・アテニア、アエナ、ムーンスターの7件です。
2. 変える 使い回しのパスワードを変える
くわしく見る10件のうち、パスワードが漏れた項目に入るのは、ソースネクスト、skyticket、タイムズカー、ブックオフ、ファンケル・アテニア(一部の人)の5件です。ソースネクストは、すべての会員のパスワードを変更済みで、ログインの時に再設定を求めています。
同じメールアドレスとパスワードの組み合わせを、ほかのサービスでも使っている場合は、そちらも変えます。ソースネクスト、skyticket、ブックオフが、こう呼びかけています。警察庁も、安全なパスワードを使い回さないことと、ワンタイムパスワードなどの多要素認証が有効なことを案内しています。
3. 偽の連絡に注意 メールのリンクからは入らない
漏えいのあとは、会社からの本物の案内メールと、会社をかたる偽の連絡の両方が届くおそれがあります。skyticketとブックオフは、案内メールにパスワードの入力や変更の画面へのリンクを載せないとしています。変更は、公式サイトか公式アプリから直接行うよう求めています。警察庁も、メール内のリンクを安易にクリックしないよう呼びかけています。
くわしく見る10件のうち、タイムズカー、ブックオフ、skyticket、ファンケル・アテニア、アエナ、ムーンスターの6件は、会社からパスワードやクレジットカード情報などを尋ねることはないと書いています。そうした連絡が来たら答えず、公式サイトに載っている窓口に確かめます。
ムーンスターは、会社になりすましたフィッシングメールが、一部の客に届いたことを確認したと公表しています。skyticketは、返金・補償を名目にした振込みや手数料の支払い、アプリのインストールを求める連絡には応じないよう求めています。
4. 相談する #9110と188
| 困りごと |
相談先 |
公式の案内 |
| 不審な連絡を受けた、被害に遭ったかもしれない |
警察相談専用電話 #9110、最寄りの警察署、サイバー犯罪相談窓口 |
警察庁の資料「サイバー警察局便り」(2026年10月)が、少しでも不審に思ったら警察に通報・相談するよう案内 |
| お金や契約のトラブル |
消費者ホットライン 188 |
近くの消費生活センターなどを案内。相談は無料で、通話料はかかる(消費者庁) |
| 対象かどうか、手続きのこと |
各社の窓口 |
公式サイトのお知らせに載っている番号・フォーム。不審な連絡に書かれたリンクや電話番号は使わない |
くわしく見る10件の窓口は、次のとおりです(2026年10月17日に、各社の公式のお知らせで確認)。
大阪・関西に関わる例 mineo、WESTER ID、堺市の防災配信
25件の中には、関西で暮らす人に関わるものもあります。
mineoのオプションを使っていた人
本社が大阪市中央区にあるオプテージは10月16日、mineoのお知らせで注意を呼びかけました。オプションの「スマート留守電」「ジュニアパック」「シニアパック」の提供元が、ソースネクストだからです。ジュニアパックとシニアパックは、2025年6月30日で提供を終えています。
対象になる可能性があるのは、ソースネクストのサポートセンターに問い合わせる際に、これらのアプリ内のユーザー登録でソースネクストのアカウントを作った人です。解約済みの人も含みます。オプテージからソースネクストへ、お客さまの情報は連携していないとしています。同じパスワードを使い回している場合は、変更するよう求めています。
WESTER IDを使っている人
タイムズカーから漏れた情報には、連携サービスIDが含まれます。JR西日本の9月29日の続報によると、約660万件のうち連携サービスIDの情報は、JR西日本グループの会員サービスWESTER IDなど計9件です。
JR西日本は、自社のシステムへの不正アクセスは発生しておらず、WESTERのパスワードはこの件で流出するものではないとしています。漏れたIDが特定されしだい、個別に連絡するとしています。ほかのサービスと同じパスワードを使っている場合は、変更を考えるよう呼びかけています。
堺市の防災配信に登録している人
堺市は10月14日、避難情報などを配信するシステムと、職員を招集するシステムで、個人情報が漏えいしたおそれがあると公表しました。サービス提供事業者である、大阪府箕面市のアルカディアが不正アクセスを受けたためです。図の25件に入っているSpeeCAN RAIDENが、このサービスです。
| システム |
登録件数(10月14日現在) |
登録情報 |
| 避難情報等一括配信システム(登録者は市民) |
886件 |
氏名、住所、電話番号、FAX番号、メールアドレス |
| 職員招集システム(登録者は市職員) |
7,064件 |
氏名、電話番号、メールアドレス |
漏えいの有無や範囲は、事業者が調査中です。堺市は、登録者にメール、ファックス、電話で個別に注意を呼びかけるとしています。問い合わせ先は、堺市危機管理室 危機管理課(072-228-7605)です。
アルカディアは10月13日の第2報で、SpeeCAN RAIDEN全体の、漏洩の可能性がある個人情報の最大件数を、メールアドレス約3,136,000件、電話番号約105,000件、FAX番号約15,000件としています。いずれも推定値で、調査は続いています。くわしくは堺市の防災配信システムで個人情報漏えいのおそれにまとめています。
国の機関も注意を呼びかけている
個人情報保護委員会は10月7日、事業者に向けて「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を出しました。
国民に広く普及した、大量の個人情報を取り扱う個人情報取扱事業者が外部からの不正アクセスを受け、その取り扱う大量の個人データが漏えいし、又は漏えいのおそれが生じた漏えい等事案に接しています。
出典: 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」
警察庁のページには、警察庁、個人情報保護委員会、国家サイバー統括室、総務省、経済産業省、金融庁の注意喚起がまとめられています。暮らしの中でできる備えは、個人情報の大規模漏えいが相次ぐ 国が事業者に対策強化を要請 わたしたちにできる備えはにもまとめています。10月第1週に公表された、50万件・人に届かない件を含む10件は、10月第1週の個人情報漏えい・不正アクセス10件を図解にあります。
覚えておきたいこと
- 2026年9月25日から10月16日に漏えい(おそれを含む)を公表した件のうち、50万件・人以上は、確認できただけで25件。最も多いのはソースネクストの22,519,960件。
- 件・人・アカウントなどの単位や、「最大」「約」の言い方は会社ごとに違う。件数だけで比べず、何が漏れたかも見る。
- 漏れたかもしれないときは、公式サイトで対象かを確かめ、使い回しのパスワードを変える。メールのリンクからは入らない。迷ったら#9110か188へ。
件数の大小より、自分が使うてたサービスかどうかが肝心や。心当たりがあったら、今日のうちに公式のお知らせを開いてみてな。