企業がメールマガジンなどを送るのに使うメール配信サービス「Cuenote FC(キューノート エフシー)」で、不正アクセスがありました。運営するユミルリンク株式会社(東証グロース上場)は2026年10月19日、メールアドレスを含む情報が延べ約900万件、外に持ち出されたと試算していると発表しました。どの企業の配信の分なのかは、まだ発表されていません。
何が起きた? 担当者の認証情報を取られ、データを出力
同社の発表によると、10月16日(金)の未明、担当者が一部のシステムで不正アクセスが起きているのを見つけました。アクセスの記録を調べたところ、次のことが分かったとしています。
- プログラムの脆弱性(弱点)を突かれた
- 同社のサポート・品質管理の担当者が、サービスに入るための認証情報を取られていた
- 不正なプログラムが置かれ、データベースからデータが出力されていた
- 取られた担当者の認証情報で、ほかのシステムにも入ろうとしていた
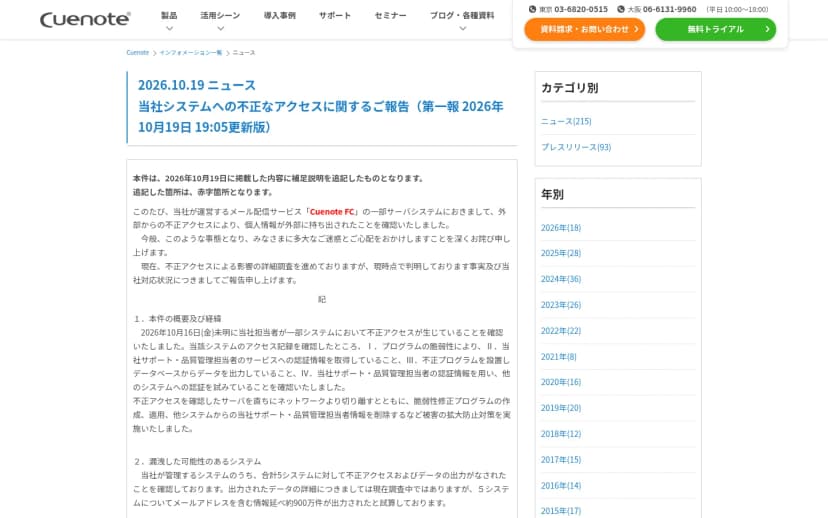 ユミルリンクがCuenoteのサイトに載せた不正アクセスの第一報出典: ユミルリンク株式会社(引用)
同社は、不正アクセスを確かめたサーバーをすぐにネットワークから切り離しました。脆弱性を直すプログラムを作って当て、担当者の認証情報をほかのシステムから消すなど、被害が広がらないようにする対策をとっています。捜査機関にも届け出ました。
持ち出された可能性がある情報
発表では、同社が管理するシステムのうち、Cuenote FCの「専用ASPプラン」の5つのシステムで、不正アクセスとデータの出力を確かめたとしています。
- 件数: 5つのシステムで、メールアドレスを含む情報が延べ約900万件(試算)
- 中身: 出力されたデータの詳しい中身は調査中
- 対象のシステム: Cuenote FC 専用ASPプランのうち合計5システム
「延べ」とあるため、同じメールアドレスが重なって数えられている場合もあり得ます。どの企業の配信システムだったのか、どんな人のメールアドレスなのか、メールアドレスのほかにどんな項目が含まれるのかは、発表に書かれていません。
同社は、外部の専門家の協力を得て詳しく調べ、新しい事実が分かったら改めて報告するとしています。2026年12月期の業績への影響は、精査中です。
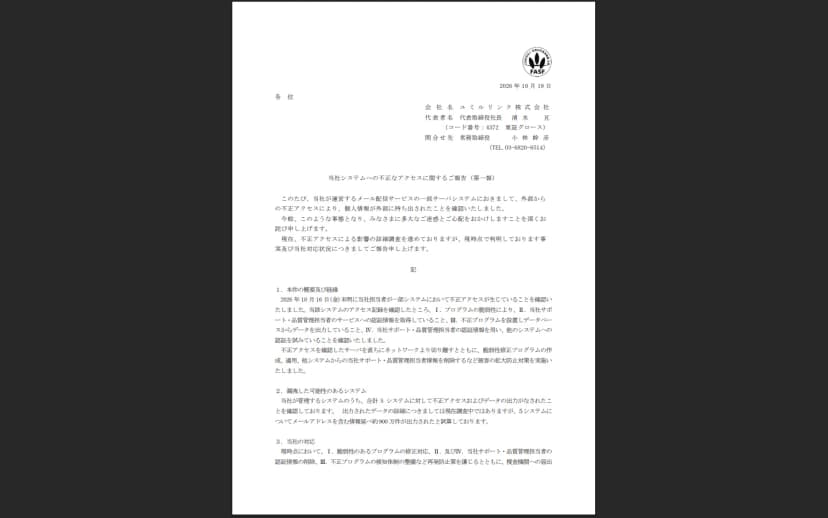 東証に出した適時開示「当社システムへの不正なアクセスに関するご報告(第一報)」出典: ユミルリンク株式会社(引用)
暮らしと仕事への影響 「企業からのメール」を装う連絡に注意
メール配信サービスは、企業がメールマガジンやお知らせを送るために、送り先のメールアドレスを預けて使う仕組みです。ふだん、私たちが受け取るメールマガジンの裏側で、こうしたサービスが使われていることがあります。
今回の件では、どの企業の配信の分かがまだ分かりません。ただ、メールアドレスが外に出ると、店や会社を名乗るもっともらしいメールが届きやすくなります。受け取ったメールのリンクから、ログインやカード番号の入力を求められても、すぐに応じないことが大切です。
漏れたと分かったときの一般的な動き方は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
今日からできること
- 心当たりのない「お詫び」「確認のお願い」のメールのリンクは開かない。気になるときは、ブックマークか検索から、その店や会社の公式サイトを開いて確かめる
- よく買い物をする店や登録しているサービスから、この件に関するお知らせが出ていないかを、公式サイトで見ておく
- ユミルリンクへの問い合わせは、不正アクセス専用の窓口(電話03-6820-0088・平日9時から20時、メールsupport@cuenote.ne.jp)。届いたメールに書かれた番号ではなく、発表に載っている番号を使う
- 会社でCuenote FCを使っている担当者は、自社の配信が対象かどうかを、ユミルリンクの窓口や案内で確かめる
大阪・関西では 阪急阪神グループの会社、影響の範囲はこれから
ユミルリンクの沿革によると、2011年にアイテック阪急阪神株式会社が親会社となり、阪急阪神ホールディングスのグループに入りました。同じ年に大阪支店も開いています。
関西の企業や自治体の配信が対象に含まれるかどうかは、発表に書かれていません。たとえば、関西の百貨店や通販、旅行の会社のメールマガジンを受け取っている人は、それぞれの公式サイトのお知らせを、この先しばらく気にかけておくと安心です。
店や会社でメールマガジンを出している担当者なら、自社が使っている配信サービスの名前を確かめておくと、取引先や客から問い合わせが来たときに慌てずにすみます。
心当たりのないお詫びのメールは、リンクを押す前にひと呼吸おいてな。