インターネットの接続サービス「@nifty」を運営するニフティ株式会社が、2026年10月19日、回線の申し込みを管理するシステムに不正アクセスがあったと発表しました。2019年以降に光回線を申し込んだ最大542,513件の個人情報が、漏えいした可能性があります。口座やクレジットカードの情報は含まれていません。
何が起きたか 10月19日の朝に不正アクセスを確認
ニフティの発表によると、10月19日(月)10時20分ごろ、回線申込・受付管理システムへの外部からの不正アクセスを確認しました。把握したあと、すぐにその通信元からのアクセスを遮断しています。
このシステムは、ニフティの側で情報を登録するための管理用の道具です。利用者が自分で開いて申し込むWebサイト(申込フォームなど)とは別のシステムだと説明しています。
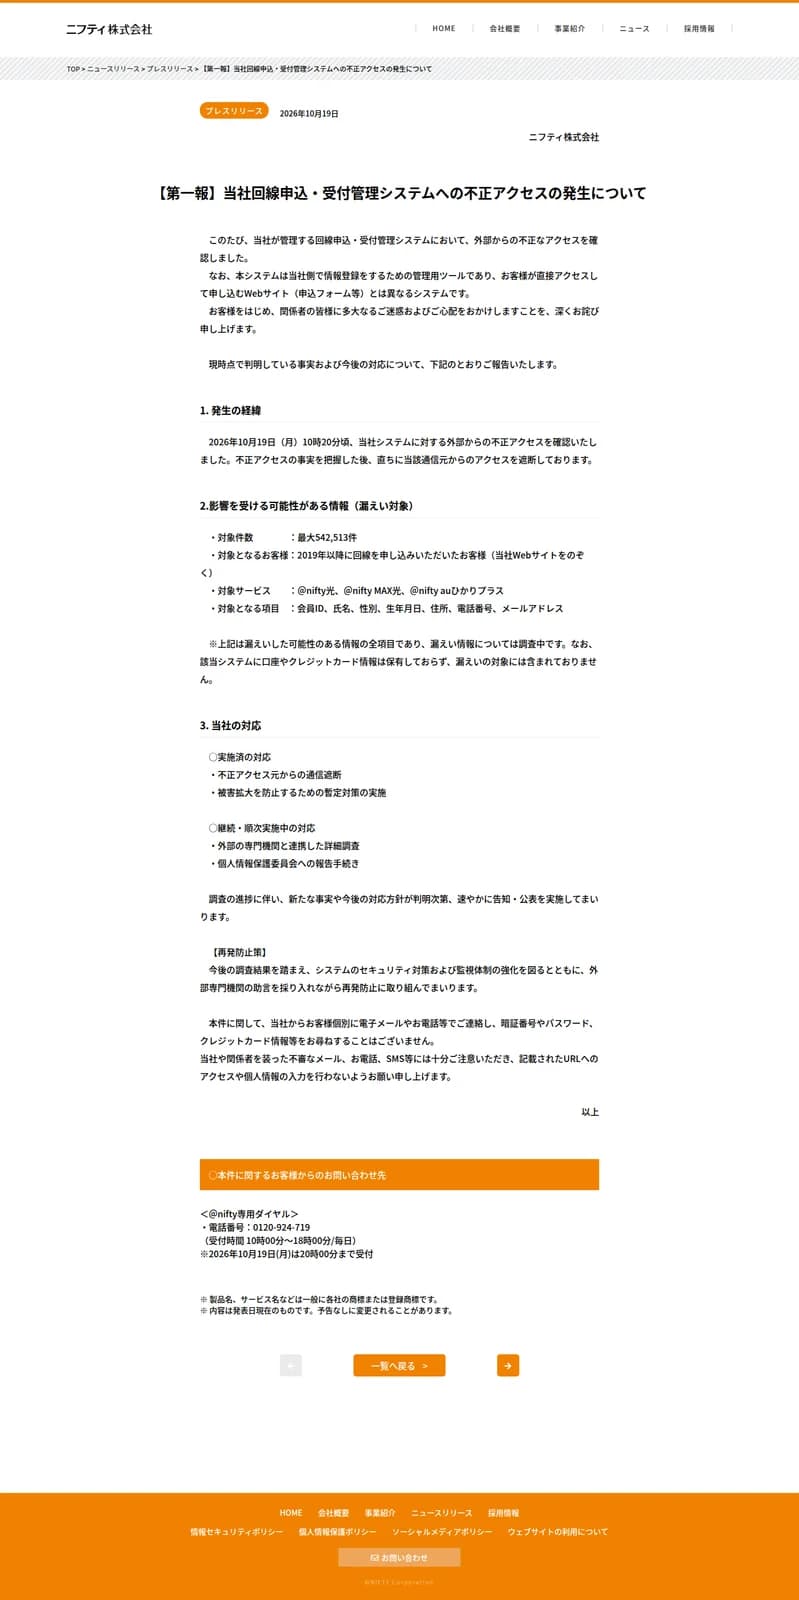 ニフティが10月19日に出した不正アクセスの第一報出典: ニフティ株式会社(引用)
ニフティは、外部の専門機関と連携して詳しく調べ、個人情報保護委員会への報告の手続きを進めています。新しい事実が分かりしだい、知らせるとしています。
対象になる人と情報
発表に並んだ、影響を受ける可能性がある情報は次のとおりです。
- 件数: 最大542,513件
- 対象の人: 2019年以降に回線を申し込んだ人(ニフティのWebサイトからの申し込みを除く)
- 対象のサービス: @nifty光、@nifty MAX光、@nifty auひかりプラス
- 対象の項目: 会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレス
- 対象外: 口座、クレジットカードの情報(このシステムに保有していない)
上の項目は、漏えいした可能性がある情報のすべてです。実際にどの情報が漏れたかは、調査中としています。
「ニフティのWebサイトを除く」とあるため、ニフティのサイトから自分で申し込んだ人は対象に入っていません。どの窓口からの申し込みが当たるのか、対象の人に個別に知らせるのかは、発表に書かれていません。
暮らしと仕事への影響 狙われやすいのは「本物らしい連絡」
漏れた可能性がある項目には、氏名、住所、電話番号、メールアドレス、生年月日がそろっています。こうした情報があると、ニフティや回線の会社を名乗る、本物らしい電話やメールを作りやすくなります。
ニフティは、この件で個別にメールや電話で連絡し、暗証番号やパスワード、クレジットカード情報などを尋ねることはないとしています。会社や関係者を装う不審なメール、電話、SMSに注意し、記載されたURLを開いたり個人情報を入れたりしないよう求めています。
問い合わせは、@nifty専用ダイヤル(0120-924-719)で受け付けています。受付は毎日10時から18時までで、10月19日だけは20時までです。
対象かもしれない人が今日からできること
- 「ニフティ」「回線の会社」を名乗る連絡で、パスワードやカード番号を聞かれても答えない: ニフティは、この件でそうした問い合わせはしないと明言しています。
- メールやSMSのリンクから@niftyにログインしない: 続報は、ブックマークか検索から開いたニフティの公式サイトで確かめます。
- 気になる人は専用ダイヤルに聞く: 番号は、発表のページに載っている0120-924-719です。届いたメールやSMSに書かれた番号には、かけないようにします。
- @niftyのパスワードをほかのサービスでも使っているなら、ほかのサービスの側を変える: 今回の対象の項目にパスワードは入っていませんが、6月のメールの件もあり、使い回しを減らしておくと安心です。
漏れたと分かったときの一般的な動き方は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
関西の暮らしと仕事での使いどころ
関西の利用者への影響は、発表に書かれていません。対象は住んでいる地域ではなく、申し込んだサービスと時期で決まります。関西で@nifty光などを申し込んだ人も、条件に当てはまれば対象になり得ます。
関西には、ニフティのプロバイダーを通して、オプテージの光回線を使う「@nifty eo光」もあります。オプテージは関西電力グループの会社で、eo光は大阪府、京都府、兵庫県、奈良県、滋賀県、和歌山県と福井県の一部で提供されています。発表の対象のサービスに、@nifty eo光は挙がっていません。
たとえば、実家の回線を子どもが代わりに申し込んだ家庭なら、契約しているサービスの名前と申し込んだ年を、家族で一度確かめておくと話が早くなります。親に「ニフティを名乗る電話でパスワードを聞かれても、答えんといてな」と伝えておくのも備えになります。