スマホの受信箱に、自分の名前と、持っているカードの名前が入ったメールが届く。ライフカードの会員は、しばらくそうしたメールを疑ってかかったほうがよさそうです。
ライフカードは10月28日、メール配信に使っているユミルリンクの「Cuenote FC」が不正アクセスを受け、客の情報の一部が外に漏れた可能性があると知らせました。対象は339,610件の契約です。
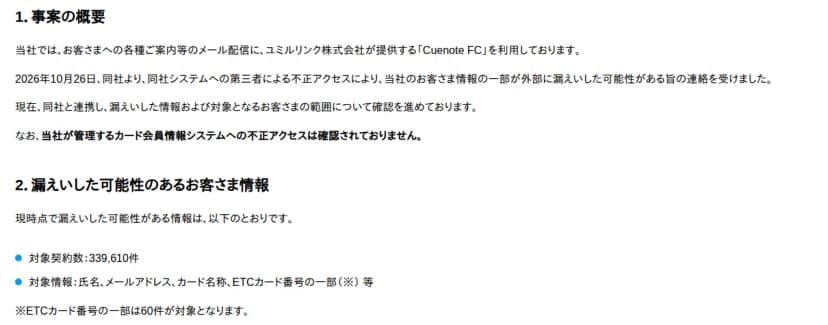 ライフカードのお知らせ(10月28日)出典: ライフカード株式会社(引用)
漏れた可能性があるのは、名前やメールアドレス、カードの名前
お知らせに書かれている内容は、次のとおりです。
- 対象の契約の数: 339,610件
- 対象の情報: 氏名、メールアドレス、カード名称、ETCカード番号の一部など
- ETCカード番号の一部: 60件が対象
- ライフカードが管理するカード会員の情報のシステム: 不正アクセスは確認されていない
- 不正利用などの二次被害: 28日の時点で確認されていない
ライフカードは、客への各種の案内をメールで送るのに、Cuenote FCを使っていました。10月26日にユミルリンクから連絡を受け、漏れた情報と対象の客の範囲を、同社と一緒に調べています。対象と分かった客には、必要に応じて個別に連絡するとしています。
対象の情報として挙がっている中に、クレジットカードの番号や暗証番号はありません。ETCカード番号については「一部」とだけ書かれていて、番号のどの部分なのかは示されていません。
名前とカード名がそろうと、偽のメールが本物らしくなる
漏れた可能性がある情報は、メールを送るための宛先と、差し込みに使う名前などです。それでも、名前とカードの名前がそろったメールは、受け取った人には本物の案内に見えやすくなります。ライフカードも、漏れた可能性のある情報を使って、同社や関係会社を装うメールやSMSが届くおそれがあるとしています。
Cuenote FCの件では、配信元のドメインを使い、セゾンカードを名乗る迷惑メールがすでに届いています。くわしくはユミルリンクの漏えい、延べ約5,163万件に拡大 セゾンカードを装う迷惑メールもにまとめています。
ライフカードの会員がやること
- ライフカードや関係会社を名乗るメールやSMSが届いても、本文のURLは開かず、添付のファイルも開かない
- メールから開いたページでは、カード番号、暗証番号、パスワードを入れない
- 利用の明細は、ライフカードのアプリか、ブックマークした公式サイトから見る
- 身に覚えのない請求があれば、カードの裏に書かれた電話番号に連絡する
1と2は、ライフカードがお知らせで求めていることです。
同じCuenote FCの件では、ふるさと納税のさとふるなども影響を公表しています(ふるさと納税のさとふる、メール配信から情報が漏えい 項目と件数は確認中)。メール配信の会社が破られると、なぜ使っていた会社の客まで影響を受けるのかは、メール配信サービスの漏えい、なぜ使っていた会社の客まで 関西への広がりを図解で図にしています。
大阪や神戸でライフカードを使うとる人は、名前入りのメールでもリンクからは入らんと、アプリで明細を見るんが安心やで。