BASEの子会社のEストアーは2026年10月16日、ネットショップを作って運営する仕組み「ショップサーブ」への不正アクセスについて、調査の結果をまとめた最終報を公表しました。漏えいの対象は約2,335万6千人で、そのうち約209万6,900人は、クレジットカードの番号の一部と有効期限も対象です。親会社のBASEは、BASE本体のサービスは対象外だとしています。
公表の中身と、買い物をした人、関西でネットショップを営む人が確かめることをまとめました(2026年10月17日に、Eストアーと BASE の公式のお知らせで確認)。
何が起きたのか 8月の第1報から最終報まで
Eストアーによると、2026年5月21日から8月1日まで、外部の第三者がサーバーの上で動くアプリケーションの脆弱性を悪用して不正なプログラムを動かし、データベースの情報を外へ送っていました。8月1日に気づいて通信を遮断し、その後は攻撃が成り立っていないことを確かめたとしています。
| 公表 |
中身(Eストアーのお知らせのとおり) |
| 2026年8月1日 第1報 |
購入者の情報の漏えいを確認。対象は最大で延べ8,853,839件。カードの名義と番号の一部が含まれるかは調査中 |
| 2026年8月2日 第2報 |
攻撃の期間は5月21日から8月1日。カードの名義、番号の一部(先頭6桁と下4桁)、有効期限も漏れた。店の管理画面のログイン情報なども対象 |
| 2026年10月16日 最終報 |
調査が終わり、対象は約23,356,000人、うちカードの情報の一部を含む人は約2,096,900人、対象の店は7,858店と確定 |
最終報の人数は、買い物をした人と会員、店を運営する人、アフィリエイト(紹介の報酬の仕組み)に登録した人を合わせた数です。重なりはできるだけ除いたものの、除ききれない分があるため、概数だとしています。
漏れた情報と、漏れていない情報
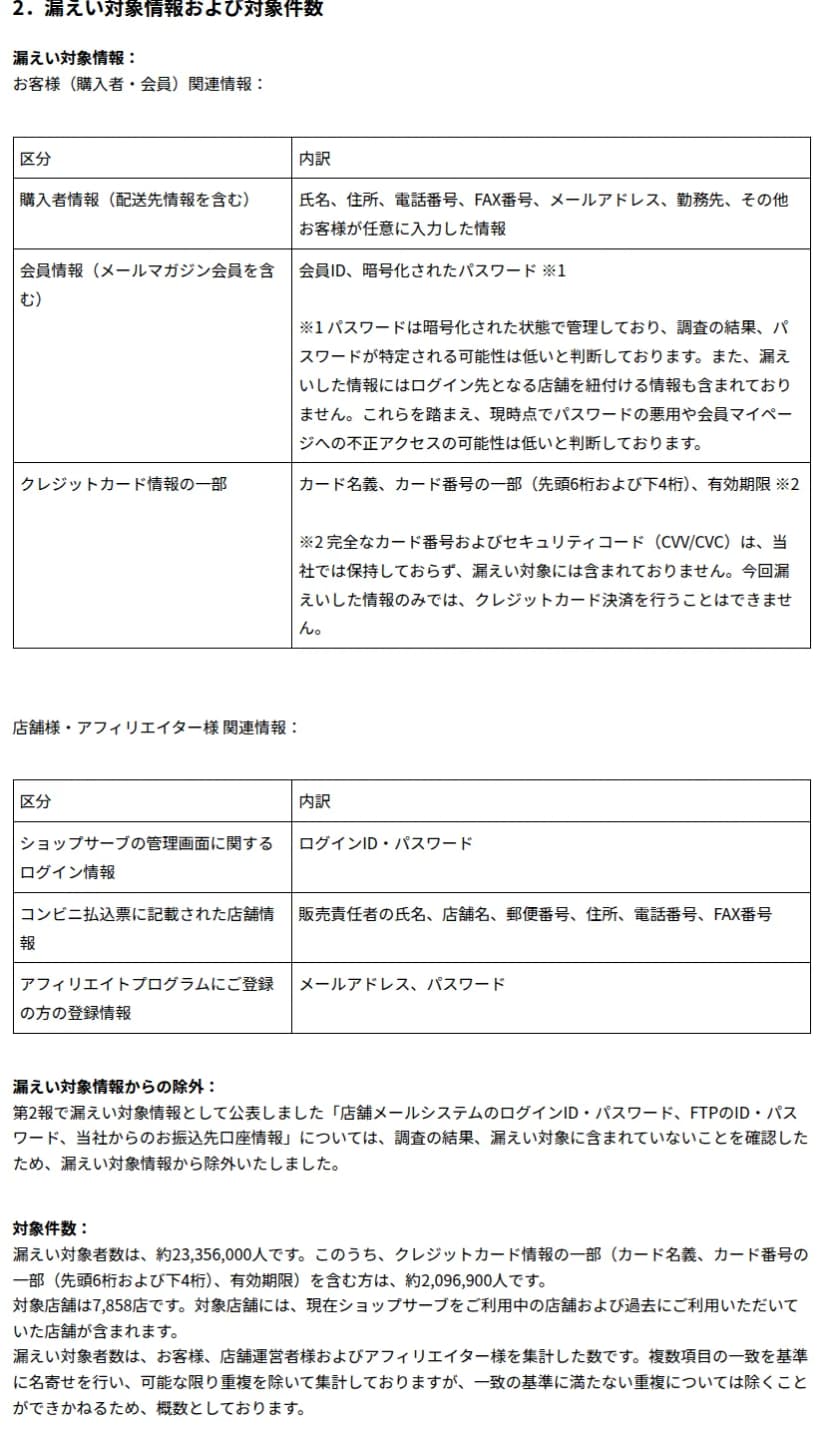 Eストアーの最終報。漏れた情報と対象の約2,335万6千人出典: 株式会社Eストアー(引用)
| 対象 |
漏れた情報 |
| 購入者の情報(配送先を含む) |
氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、そのほか任意で入れた情報 |
| 会員の情報(メールマガジンの会員を含む) |
会員ID、暗号化したパスワード |
| クレジットカードの情報の一部 |
カードの名義、カード番号の一部(先頭6桁と下4桁)、有効期限 |
| 店の情報 |
ショップサーブの管理画面のログインIDとパスワード、コンビニの払込票に載る店の情報(販売責任者の氏名、店名、住所など) |
| アフィリエイトに登録した人 |
メールアドレス、パスワード |
Eストアーは、完全なカード番号とセキュリティコードは持っておらず、漏れた情報だけではカード決済はできないとしています。会員のパスワードは暗号化していて、特定される可能性は低いと判断しています。漏れた情報には、ログイン先の店を結び付ける情報も含まれないとしています。
第2報で対象としていた「店のメールシステムのIDとパスワード、FTPのIDとパスワード、Eストアーからの振込先の口座の情報」は、調査の結果、対象に含まれないことを確かめたとしています。
最終報の時点で、この件による具体的な二次被害の報告はなく、外部の専門機関の調査で、ダークウェブへの流出も確認されていないとしています。対象の人への個別の連絡は済み、連絡先が分からない人には、お知らせと窓口で代えるとしています。個人情報保護委員会と関東総合通信局に報告し、警察署に相談しています。
BASE本体のサービスは対象外
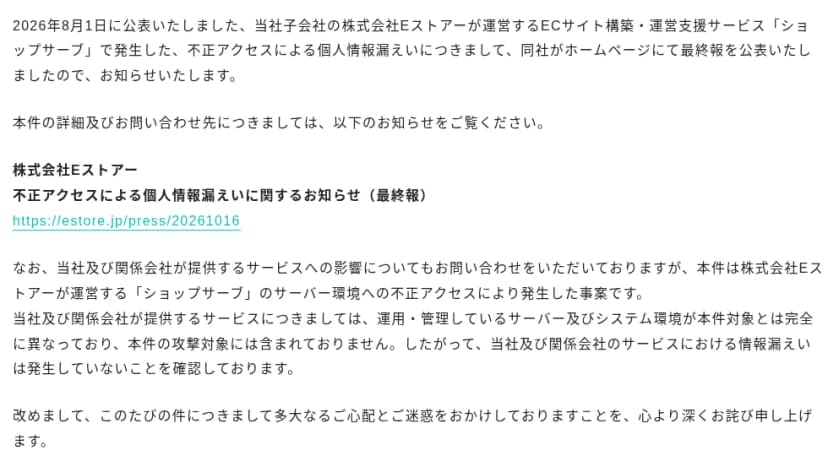 BASEのお知らせ。BASE本体と関係会社のサービスは対象外と説明出典: BASE株式会社(引用)
BASEは、BASE本体と関係会社のサービスは、運用・管理しているサーバーとシステムの環境が今回の対象とは完全に異なり、攻撃の対象に含まれていないとしています。BASE本体と関係会社のサービスで、情報漏えいは起きていないことを確かめたとしています。BASEで作られたお店で買い物をした人は、今回の対象ではありません。
買い物をした人ができること
- 届いた連絡を確かめる。 Eストアーは、対象の人への個別の連絡は済んだとしています。ただし、届いた連絡の中のリンクは使わず、Eストアーの公式のお知らせから確かめます。
- カードの入れ直しを求める連絡には応じない。 Eストアーは、この件でカード情報の再入力や再決済を頼むことはなく、パスワードをメールやSMSで尋ねることもないとしています。Eストアー、店、カード会社を名乗る不審なメール、SMS、電話に注意します。
- カードの明細を見る。 身に覚えのない請求があるときや、不審なサイトにカード情報を入れてしまったときは、カードの裏面にあるカード会社にすぐ連絡します(第1報の案内)。
- 店名を確かめたいときは問い合わせる。 自分が使った店がショップサーブだったかは、Eストアーのお問い合わせのフォームか、メール(support@estore.co.jp)で聞けます。
- 困ったら188へ。 お金や契約のトラブルは、消費者ホットライン188で、近くの消費生活センターなどを案内してもらえます。
大阪・関西でネットショップを営む人が確かめること
対象の店は7,858店で、今使っている店と、過去に使っていた店の両方を含みます。関西の地場の店も、ショップサーブで店を開いていれば対象になり得ます。
- 管理画面の認証を確かめる。 管理画面のログインIDとパスワードが漏れました。Eストアーは、認証情報のリセットなどを済ませ、管理画面の認証に二要素認証か二段階認証を加えたとしています。設定が有効になっているか、ほかのサービスで同じパスワードを使っていないかを確かめます。
- お客さんへの注意を考える。 お客さんの氏名や連絡先が漏れているため、店を名乗る偽の連絡が届くおそれがあります。店のサイトで、カード情報の再入力を頼むことはないと知らせておくと、お客さんが迷いにくくなります(編集部の補足)。
- 相談先を決めておく。 店の問い合わせ先はEストアーデスク(03-6434-0946、平日10時〜18時、sp@estore.co.jp)です。不正アクセスの被害が疑われるときの会社や店の相談先は、不正アクセスの被害、会社や店の相談先に IPAが特別相談窓口 関西の中小企業も使えるにまとめています。
この1か月の大規模な情報漏えいの件数の比較は、相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。ショップサーブの件は、第1報が8月1日のため、図の期間(9月25日〜10月16日に漏えいを初めて公表したもの)には入っていません。
覚えておきたいこと
- ショップサーブへの不正アクセスで、漏えいの対象は約2,335万6千人。うち約209万6,900人は、カード番号の一部(先頭6桁と下4桁)と有効期限も対象。
- 完全なカード番号とセキュリティコードは含まれず、漏れた情報だけではカード決済はできない。
- BASE本体のサービスは対象外。
- Eストアーは、カードの再入力や再決済、パスワードを尋ねない。不審な連絡には応じず、明細を確かめる。
カード番号は全部は漏れてへんけど、偽の連絡は来るかもしれへん。入れ直しを頼まれても、乗らんといてな。