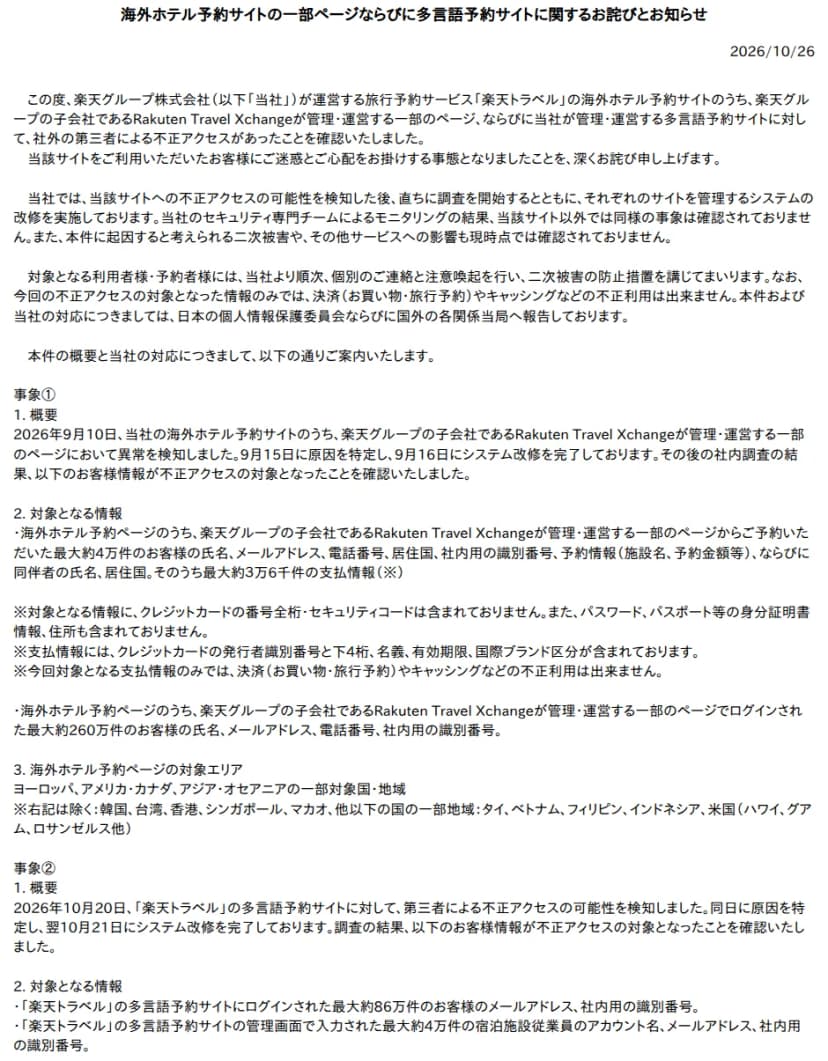
夏休みや年末の旅行で、ヨーロッパやアメリカのホテルを楽天トラベルで予約した人は、しばらく届くメールに気をつけたほうがよさそうです。楽天グループは10月26日、楽天トラベルの海外ホテル予約サイトの一部のページと、多言語予約サイトが、第三者の不正アクセスを受けたと発表しました。
不正アクセスは2件あります。1件目の異常を検知したのは9月10日で、公表までに1か月半ほどかかりました。
対象になった5種類の情報
| 対象 | 最大の件数 | 情報 |
|---|---|---|
| 海外ホテル予約のページでログインした人 | 約260万件 | 氏名、メールアドレス、電話番号、社内用の識別番号 |
| 海外ホテル予約のページから予約した人 | 約4万件 | 氏名、メールアドレス、電話番号、居住国、予約情報(施設名、予約金額など)、同伴者の氏名と居住国 |
| 予約した人のうち、支払情報 | 約3万6千件 | カードの発行者識別番号と下4桁、名義、有効期限、国際ブランドの区分 |
| 多言語予約サイトにログインした人 | 約86万件 | メールアドレス、社内用の識別番号 |
| 多言語予約サイトの管理画面を使った宿泊施設の従業員 | 約4万件 | アカウント名、メールアドレス、社内用の識別番号 |
件数がいちばん大きいのは、海外ホテル予約のページでログインした人です。このページは、子会社のRakuten Travel Xchangeが管理・運営しています。
対象のエリアは、ヨーロッパ、アメリカとカナダ、アジア・オセアニアの一部の国・地域です。韓国、台湾、香港、シンガポール、マカオと、タイやベトナム、アメリカなどの一部の地域(ハワイ、グアム、ロサンゼルスなど)は除きます。
予約した人の情報には、カードの下4桁や有効期限も入っています。ただし、カードの番号の全桁とセキュリティコードは含まれていません。パスワード、パスポートなどの身分証明書の情報、住所も対象外です。楽天は、対象の情報だけでは、決済やキャッシングの不正利用はできないとしています。