約250万件の顧客情報が、外に流れたおそれがあります。店舗とWEBストア「アンドエスティ」を展開するアンドエスティHDが、10月23日に発表しました。名前や住所、電話番号、メールアドレスがそろっているため、会社を名乗る偽のメールや電話に気をつけたい件です。何が流れたおそれがあり、会員は何をすればよいかをまとめます。
流出のおそれがある情報 カード情報とパスワードは含まれない
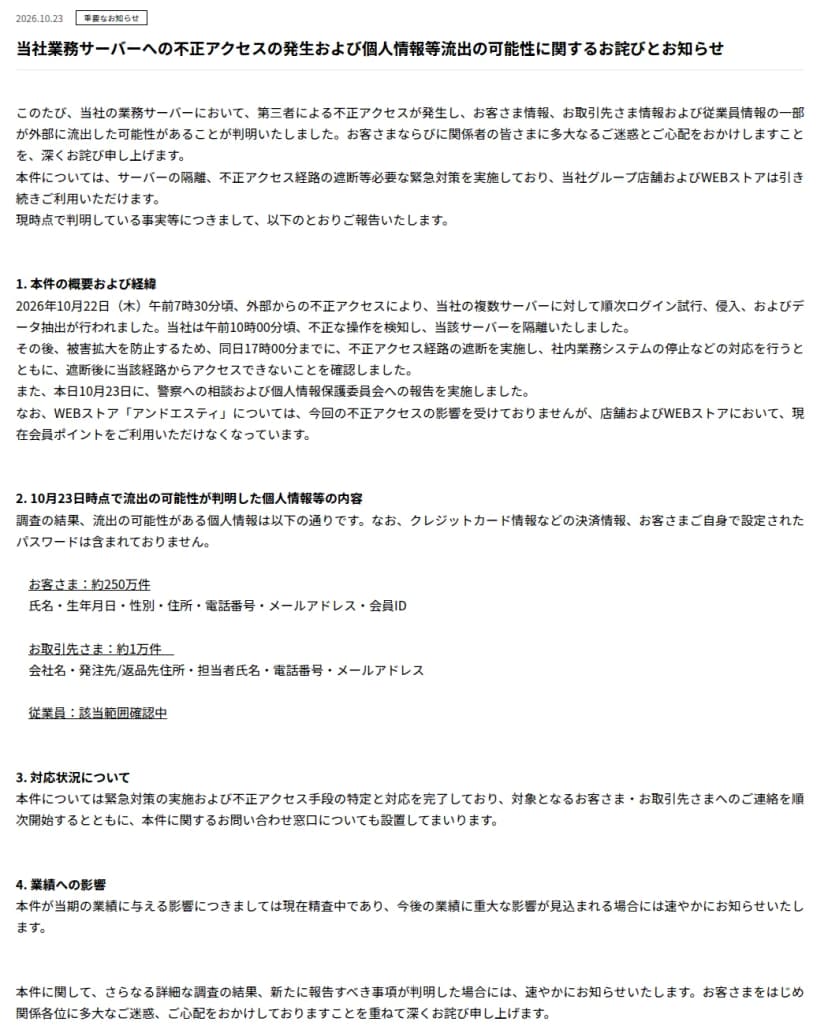 アンドエスティHDの発表(10月23日)。経緯と流出の可能性がある情報出典: 株式会社アンドエスティHD(引用)
| 対象 |
件数 |
流出の可能性がある情報 |
| 顧客 |
約250万件 |
氏名、生年月日、性別、住所、電話番号、メールアドレス、会員ID |
| 取引先 |
約1万件 |
会社名、発注先・返品先の住所、担当者の氏名、電話番号、メールアドレス |
| 従業員 |
確認中 |
範囲を確認中 |
クレジットカード情報などの決済情報と、客が自分で設定したパスワードは含まれないとしています。
22日の朝7時半ごろから侵入 同じ日に経路を遮断
発表によると、10月22日(木)の午前7時30分ごろ、外部からの不正アクセスで、会社の複数のサーバーに次々とログインが試され、侵入され、データが抜き出されました。会社は午前10時ごろに不正な操作に気づき、そのサーバーを切り離しました。同じ日の17時までに不正アクセスの経路をふさぎ、社内の業務システムを止めるなどの対応をとっています。翌23日に警察に相談し、個人情報保護委員会に報告しました。
店とWEBストアは使える ポイントは止まっている
グループの店とWEBストアは、引き続き使えます。WEBストア「アンドエスティ」は今回の不正アクセスの影響を受けていないとしています。ただ、店とWEBストアの両方で、会員ポイントが今は使えなくなっています。ポイントの扱いや、使えるようになる時期は、発表に書かれていません。
会員がやること 偽の連絡を見分ける
名前と住所、電話番号、メールアドレスがそろって流れると、本物らしく見える偽の連絡を作りやすくなります。会社は対象の人に順に連絡するとしていますが、それに便乗したメールやSMS、電話に気をつけます。
- 「ポイントを戻すため」「本人確認のため」などとリンクを押させるメールやSMSは開かない。会員ページは、ふだん使っているアプリやブックマークから開く
- カード番号やパスワードを聞く電話には答えない
- 問い合わせは、会社の発表にあるお客さま問い合わせ窓口のフォーム(support.dot-st.com)から行う
- 同じメールアドレスとパスワードをほかのサービスでも使っているなら、ほかのサービスのパスワードを別々にしておく
警察庁は、メールの送信元の名前は簡単に偽れるため、見た目だけで本物かどうかを決められないと説明しています。
関西の店で買い物をした人も同じ
発表は、地域で対象を分けていません。大阪や京都、神戸のショッピングモールの店で会員になった人も、WEBストアで買った人も、同じように考えておきます。家族の分を自分のメールアドレスで登録している人は、家族にも一声かけておくとよいでしょう。会員ポイントが使えるようになったかどうかは、会社のお知らせで確かめます。