556回。エディオンのネット通販で、11月4日の夜からパソコンでクレジットカードを入れた回数のうち、番号やセキュリティコードが第三者に漏れたおそれのある最大の数です。
大阪市北区に本社を置くエディオンは11月9日、ネット通販の決済の画面に、外の第三者が不正なプログラムを組みこんでいたと発表しました。プログラムが動き始めたのは11月4日(水)の19時過ぎ。ただ、スマホからの注文と支払いは対象外でした。
3日前の11月6日に出した第1報では、カード番号とログインのパスワードは漏れた中に入っていないとして、通販も「通常どおり」使えるとしていました。第2報はこれを訂正し、通販は11月7日(土)22時から止まりました。12日の朝に開くと、サイトには「システムメンテナンス」の案内があるだけで、再開の日は出ていません。
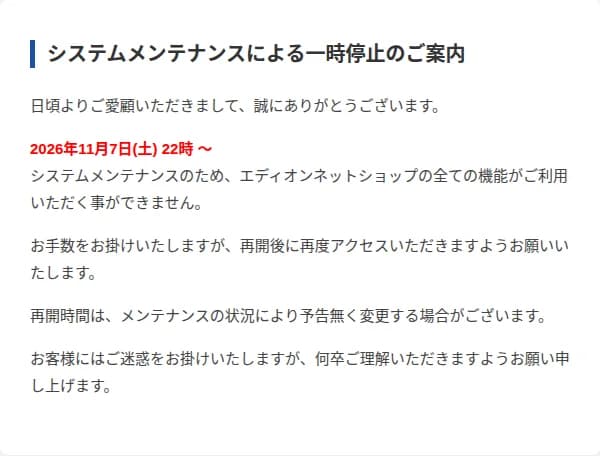 エディオンのネット通販の画面。11月7日22時から「システムメンテナンス」として止まったまま出典: 出典: エディオンネットショップ(引用)
自分が対象か、使い方で分かれる
第1報と第2報を合わせると、漏れたおそれのある情報は通販の使い方によって違います。
| 区分 |
漏れたおそれのある情報 |
エディオンの対応 |
| PCで払った |
カード番号、有効期限、名義、セキュリティコード(最大556回分) |
カード会社に、不正な利用の監視を強めるよう頼んだ |
| 注文でエラー |
同じ4つ(最大5件) |
同じ |
| スマホで払った |
不正なプログラムの対象外 |
― |
| ログイン |
IDとパスワード(最大1,141人分) |
変更を頼むメールを順に送る |
| ギフトカード |
エディオンギフトカードの番号とPIN、使った履歴(5,360枚) |
扱いを検討中 |
| 注文した人 |
名前、メール、電話、住所、生年月日など(最大4,131人分) |
個人情報保護委員会に報告した |
「PCで払った」は、11月4日19時以降に、決済の画面でカード情報を新しく入れた場合です。「注文でエラー」は、注文の画面でエラーが出たときに、入れた中身がシステムの記録に残っていた分です。注文の番号や金額などの情報は最大9,554人分で、「注文した人」と重なる人もいます。
表の中で、お金の被害にいちばん近いのは上の2行とみられます。番号と期限、名義に加えて、裏の3けたのセキュリティコードまでそろうと、ネットの買い物でそのまま使われるおそれがあるからです。
パソコンで払った人の手順
- カードの明細を、11月4日の分から見る。 身に覚えのない請求があれば、カードの裏にあるカード会社の窓口へ連絡します。エディオンが案内する手順です。
- 心配なら、カードを替えられるかをカード会社に聞く。 エディオンはカード会社に監視を強めるよう頼みましたが、カードを替えるかどうかの案内はありません。止めるか替えるかは、カード会社と相談して決めます。
- 通販と同じパスワードを、ほかのサイトで使っていないかを見る。 エディオンの通販は、新しくログインするときに2段階の認証が要るので、すぐに使われる状況ではないそうです。だから、こわいのはむしろ、同じパスワードを使い回したほかのサイトです。そこに同じしくみがあるとはかぎりません。
- 「エディオン」を名乗るメールやSMS、電話に、その場で応じない。 パスワードの変更を頼むメールは、対象の1,141人に順に届きます。ただ、いまは通販そのものが止まったままです。変えるのは通販が戻ってから、メールのリンクではなく、ふだん使うブックマークなどから開いたほうが安心です。
相談の窓口は、エディオンお客様相談センター(0120-77-0095、9時から18時)です。
店とアプリは、使えるところもある
止まったのはネット通販だけで、店はふだんどおりです。「エディオン公式アプリ」と「エディオンスマートアプリ」は、一度止めたあと、11月8日(日)の21時10分から「デジタル会員証」と「クーポン表示」などに限って戻りました。店のレジで会員証やクーポンを見せる使い方は、いまもできます。
ギフトカードの5,360枚は番号とPINまで漏れたおそれがあります。ただし、番号とPINを入れるだけで使えるのは、ネット通販だけです。店で使うには本物のカードを見せる必要があるため、通販を止めている今は、漏れた情報だけで他人が使うことはできない、とエディオンは説明します。つまり、手元のギフトカードは、店ではそのまま使えると読めます。対象のカードの今後の扱いは、決まりしだい本人に知らせるそうです。
エディオンの店は、フランチャイズをふくめて全国に1,180あります(2026年3月末)。大阪や京都、神戸で暮らす人には、なじみのある看板でしょう。通販の止まった期間が長びくほど、店とアプリに頼る場面がふえそうです。
カード情報を「持たない」通販でも漏れた理由
エディオンの通販は、カード番号をサーバーに残さない「非保持化」のしくみでしたが、それでも漏れました。番号を入れるその画面に、プログラムが入りこんだからです。サーバーに残さなくても、入れたその場で横から抜かれると守れません。この形の手口では、「カード情報は持っていません」という説明だけでは安心できないと言えそうです。
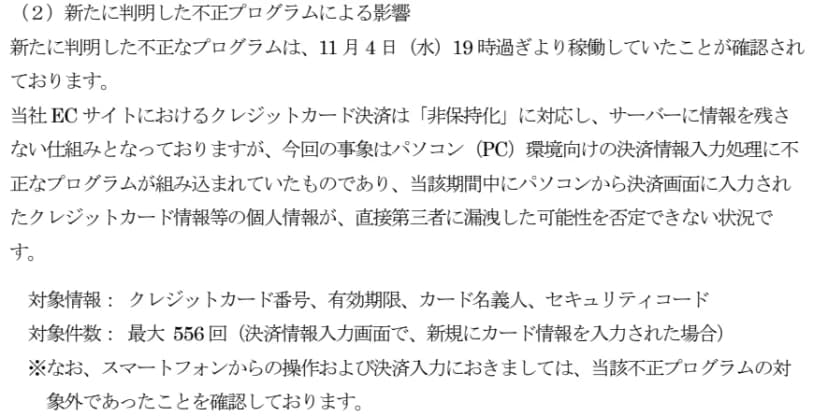 第2報の一部。不正なプログラムは11月4日19時過ぎから動き、PCの決済の画面が対象出典: 出典: エディオン「当社ECサイトにおける新たに判明した事象と個人情報漏洩の可能性、およびサービス停止に関するお詫びとお知らせ(第2報)」(引用)
もう一つ気になるのは、時期のずれです。11月6日の第1報は、外の専門の機関から安全だという評価を得たとして、通販は「通常どおり」使えるとしていました。ところが第2報によると、プログラムは11月4日19時過ぎから動いていました。監視を頼んだ期間は「11月4日19時以降」で、通販を止めたのは7日22時です。そうなると、第1報を読んで安心し、6日や7日にパソコンで買った人も、明細を見るべき期間に入るとみられます。
事故の知らせは、最初の報で決まりとはかぎりません。新しい報が出たら、自分が対象の時期にいたかを読み直すのが確実です。秋に相次いだほかの流出と、漏れたあとの動き方を図で見るなら、相次ぐ大規模な情報漏えい この1か月で何が起きた?が手早いです。関西の会社の例は、阪急・阪神の共通ID「H2O ID」で約126万件漏えいで読めます。
第3報で見ておきたい3つ
まず、通販がいつ戻るか。第2報では「再開未定」でした。次に、ギフトカード5,360枚をどう扱うか。番号を替えるのか、残高を移すのかで、持っている人の手間が変わります。
最後に、カードの件のくわしい中身です。不正なプログラムがいつまで動いていたか、前に登録したカードで払った人は対象になるのか、556回分の人に個別に知らせるのか。この3点は、第2報にはありませんでした。パスワードの1,141人には、個別にメールを送るとあります。エディオンは、個人情報保護委員会と警察への追加の報告を準備中です。
11月4日の夜からパソコンで払うた覚えがあるなら、今月の明細だけは先に見ときや。