宅配大手のヤマト運輸(ヤマトホールディングス)は、通販の支払いを後払いにできる「クロネコ代金後払いサービス」が不正アクセスを受け、利用者の情報が外部に持ち出されたと公表しました。2026年10月16日の調査結果(第4報)で、対象の件数が明らかになりました。この記事は、同社の公式のお知らせに書かれていることだけをまとめます。
何があったか
ヤマトは、2026年9月28日に「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを確認し、同日、外部からのアクセスを制限しました。10月9日にサービスを再開し(第3報)、今回の第4報で、不正に持ち出された情報の範囲と件数を報告しています。現時点で、持ち出された情報が不正に使われたことによる二次被害は確認されていないとしています。
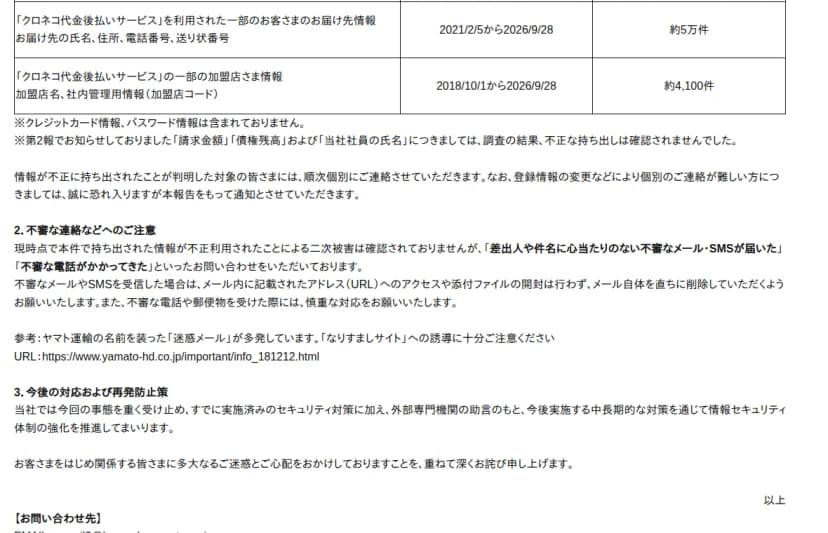 ヤマトの第4報。持ち出された情報とカード/PW不含、不審な連絡への注意出典: ヤマトホールディングス「【第4報】クロネコ代金後払いサービスへの不正アクセスに関する調査結果と今後の対応」(引用)
侵入の具体的な手口や、どの委託先が関わったかは、お知らせに書かれていません。この記事も、中身を推測しません。
漏れた情報と、漏れていない情報
不正に持ち出された情報は、次の3区分です。
| 区分 |
対象期間 |
件数 |
主な内容 |
| 利用者情報 |
2018年10月1日〜2026年9月28日 |
約526万件(うちメールアドレスを含むもの約49万件) |
氏名、住所、電話番号、メールアドレス、商品明細、社内管理用情報(申込番号など) |
| お届け先情報 |
2021年2月5日〜2026年9月28日 |
約5万件 |
氏名、住所、電話番号、送り状番号 |
| 加盟店情報 |
2018年10月1日〜2026年9月28日 |
約4,100件 |
加盟店名、加盟店コード |
いっぽうで、クレジットカード情報とパスワード情報は含まれていないと明記しています。第2報で漏えいの可能性があるとしていた「請求金額」「債権残高」、および「当社社員の氏名」は、調査の結果、不正な持ち出しは確認されなかったと訂正しています。
大阪・関西の通販利用者が気をつけること
後払いは、カード番号を入れずに通販で買える手軽さから、関西でもよく使われています。今回のように氏名・住所・電話番号・注文明細がそろって漏れると、「お支払いが確認できません」「未払いがあります」といった、本物そっくりの請求・督促が、メールやSMSで届く恐れがあります。
ヤマト自身も、同社を装った迷惑メールが多発していて、「なりすましサイト」への誘導に注意するよう呼びかけています。心当たりのない支払いの連絡が来ても、メールのリンクや記載の電話番号は使わず、実際に買った通販サイトのマイページや正規アプリで、支払い状況を確かめてください。
今からできること
- 身に覚えのない「未払い・請求」の連絡は、リンクを開かず、買った通販サイト側で確かめる。
- ヤマトや通販を名乗るメール・SMSの差出人やURLを、うのみにしない。不審なら削除する。
- 家族、とくに高齢の家族に、「後払いの偽の請求メールが増えるかもしれない」と一声かけておく。
- 不審な点があれば、ヤマトの窓口(scmail2@kuronekoyamato.co.jp)や、消費者ホットライン「188」に相談する。