政党のチームみらいは10月23日、AIを使ったサイバー攻撃から国民を守るための緊急提言を、古川俊治国務大臣に手渡しました。AIの進化で高度な攻撃が誰でもできるようになりつつあるとして、国の防御の底上げや、漏えいの被害者の救済など7つの柱を求めています。政党の提言で、政府が決めた方針ではありません。
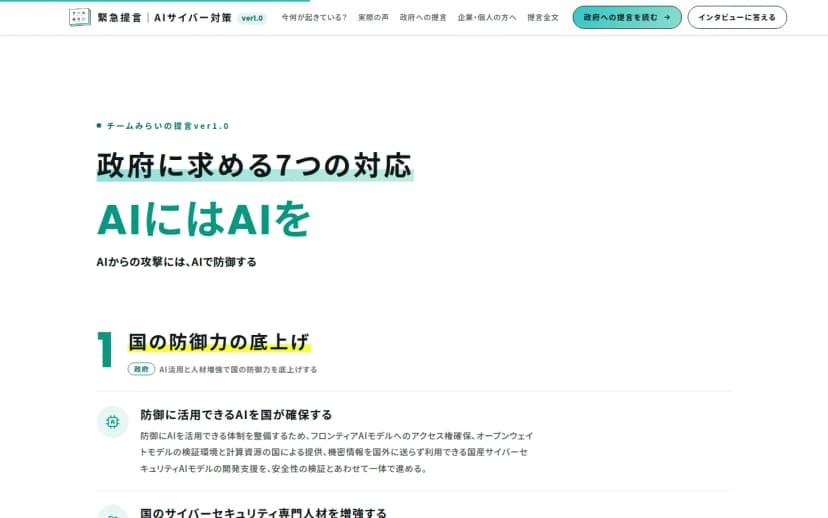 チームみらいの特設ページ「政府に求める7つの対応」出典: チームみらい(引用)
なぜ今? 漏えいが「過去最悪のペース」
チームみらいの特設ページによると、提言は安野貴博党首と高山聡史国対委員長が手渡しました。ページでは、情報漏えいが過去最悪のペースで続き、暮らしに影響が出始めているとしています。民間の調査会社の集計などを引き、100万件以上の漏えいは2026年にすでに2025年の件数を上回ったとしています。
暮らしに影響が出た例として、PHPの脆弱性への対応で銀行のネットのサービスや保育園の連絡アプリが止まったこと、証券会社で顧客が出していない売買の注文が出されたこと、宅配の荷物の問い合わせが止まったことなどを挙げています。
AIについては、攻撃にかかる費用が下がり、他人のシステムの弱点を見つける力の高いAIが誰でも手に入る形で出回っているとして、「AIにはAIを」、つまりAIからの攻撃にはAIで守る、という考え方を打ち出しています。
政府に求める7つの対応
提言(ver1.0)の柱は次の7つです。
- 国の防御力の底上げ: 防御に使えるAIを国が確保する(最先端のAIモデルへのアクセス、検証の環境と計算資源の提供、機密情報を国外に送らずに使える国産のサイバーセキュリティAIの開発支援)。国家サイバー統括室、デジタル庁、IPA、AISIなどの専門人材を増やす
- 攻撃の実態の把握: AIの攻撃能力の評価と被害の調査を続ける。重大な事案の原因を国が調べる「サイバー版事故調査委員会」をつくる。国の注意喚起を一つにまとめ、企業がAIで自動点検できる形で出す
- 大規模な攻撃への緊急対応: 大規模なサイバー事案を法律の上で位置づける。重大な事案では、期間と対象を限って国が事業者に措置を指示できる仕組みをつくる。長期の停止に備えたBCP(事業継続計画)と訓練を支える
- 事業者の安全の責任: ソフトウェア、クラウド、AIの提供事業者に、安全な設計と脆弱性対応の責任を、まず政府調達の要件として求める。重要なシステムは、導入前の審査や、部品・委託先・権限の記録をルールにする
- 企業の脆弱性対策の後押し: 中小企業に無料の脆弱性診断の機会と、AIで弱点を見つけて直すための「補助トークン」を出す。セキュリティに投資する企業を税制などで優遇する。重い過失による大きな漏えいを、個人情報保護法の課徴金の対象にする。善意の脆弱性調査を罰しない仕組みを整える
- 個人情報を持ちすぎない: マイナンバーカードの公的個人認証(JPKI)を本人確認の標準にし、年齢など必要な事実だけを伝える「属性限定開示」を広げる。保存する必要のない本人確認の画像は消すよう事業者に促す
- 被害者の支援と救済: 消費者ホットライン188の体制を強め、AIの相談窓口を充実させる。全ての信用情報機関に無料でまとめて登録できる「信用凍結」の制度の創設を検討する。法定損害賠償や、対象者が自ら抜けない限り加わる型の集団訴訟の導入を検討する
暮らしへの影響
提言の中で、ふだんの暮らしに近いのは6つ目と7つ目です。運転免許証の画像などの本人確認書類が漏れる事故が相次ぐなか、サービスが画像を持たずに済む仕組みや、漏れたあとに自分の名前で勝手にお金を借りられるのを防ぐ「信用凍結」は、利用者にとって身近な論点です。
ただし、これは政党の提言で、政府がどこまで取り入れるかは分かりません。政府の側では、AI・デジタル改革推進会議が年末までの中間整理に向けて、AIのリスクへの対応を含む論点を議論しています。
漏えいの通知が届いた人ができること
チームみらいの特設ページは、警察庁、IPA、信用情報機関などの案内をもとに、個人ができることをまとめています。
- 漏れた会社を装うメールやSMSに注意する: メールのリンクを安易に開きません。
- 漏れたパスワードは変え、使い回さない: 同じパスワードをほかで使っていれば、そちらも変えます。
- 本人確認書類が漏れたら、信用情報機関への「本人申告」を考える: 審査のときに注意を促す仕組みで、契約や借り入れを必ず止める「信用凍結」とは違います。
- カードが漏れたおそれがあれば、カード会社に連絡する: 利用を止め、番号を変えて作り直し、明細に不正な使い方がないか確かめます。
- 困ったら相談する: 消費者ホットライン188や、警察相談専用電話「#9110」に相談できます。
政府の側の議論は、AI・デジタル改革推進会議が初会合 年内に中間整理、AI法見直しも論点ににまとめています。
大阪・関西では
チームみらいが暮らしへの影響の例に挙げた件には、大阪の岩井コスモ証券で顧客が出していない売買の注文が出された件と、京都に本社を置く佐川急便の荷物の問い合わせのサービスへの不正アクセスが含まれています。くわしくは岩井コスモ証券、攻撃で7口座に意図しない売買注文 5口座で約定と、佐川急便の情報流出、最大5323万件 6〜9月の荷物の送り状が対象にまとめています。
たとえば、大阪や京都で小さな会社を営む人なら、提言にある「中小企業への無料の脆弱性診断」や「セキュリティへの投資の優遇」が実際の制度になるかを、今後の政府の動きとあわせて見ておくと、次の予算を考えるときの材料になります。
国の動きを待つ前に、パスワードの使い回しはやめとこな。