セキュリティ企業のIslandは2026年10月13日、遠隔操作の不正プログラムにつながるソフトが、ChatGPTのおすすめやGoogle検索の「AIによる概要」に出てきたと報告しました。ソフトは実際に動くもので、開発の履歴や人気は作られたものでした。AIに「おすすめの道具」を聞いて、そのまま入れる使い方が広がっています。手口と、入れる前に確かめることをまとめます。
何が起きた? AIのおすすめの上位に出てきた
Islandが調べたのは、ネットショップのサービス「Shopify」の店を、AIのアプリ「Claude」から管理するためのソフトです。AIのアプリに外のサービスをつなぐ部品で、MCPサーバーと呼ばれます。Shopifyの公式のものではなく、第三者が公開したものです。
Islandの研究者は、ChatGPTにログインしない新しいシークレットのセッションで、ソフトの名前や攻撃のことには触れずに、次のように尋ねました。
- Shopifyの店の管理を助ける、Claude用のMCPのパッケージを探している。今いちばんよいものはどれか
すると、攻撃につながるソフトがおすすめの上位に入りました。Googleでも、検索のカスタマイズを切ったシークレットモードで「shopify mcp server for Claude Desktop github」と調べると、同じソフトが出てきたとしています。
AIのおすすめに出たことを確かめたのは、攻撃につながるソフトのうち1件です。どの情報がおすすめにつながったのか、攻撃者がAIのおすすめを狙っていたのかは分かっていないと、Islandは書いています。
仕組み: 本物のソフトに、不正な部品を混ぜる
Islandによると、同じ攻撃につながるGitHubの公開のリポジトリ(ソフトの置き場所)は、9月20日時点で少なくとも88件ありました。
ソフトそのものは、きちんと動きます。攻撃者はもとからあるソフトを写し、動く機能を残したうえで、ソフトを入れるときに一緒に入る別の部品(依存パッケージ)に不正なものを混ぜていました。Shopifyのソフトでは、Shopifyの店のデータを読み書きするための鍵(アクセストークン)を保存するしくみを足し、その保存に不正な部品を使っていました。部品に、それらしい役目を持たせていたことになります。
不正な部品は、何段も下にありました。前の段階を分析したSafeDepによると、ソフトが直接使う部品は一度も変えずに、その下の部品を更新して、不正な部品を足していました。2026年6月17日には、上の部品が公開された約20分後に、下の部品が不正な部品をつなぐ版に更新されています。
入ってしまう不正プログラムは、Windows、macOS、Linuxで動き、命令を実行したり、ファイルを読み書きしたり、パソコンに居座ったりできます。「MicrosoftSystem64」という名前を使いますが、マイクロソフトとは関係ないとIslandは書いています。SafeDepは、5月に分析した同じ名前の不正プログラムは、ブラウザーに保存したパスワードや、80種を超える暗号資産のウォレットの拡張機能の情報などを盗むものだったとしています。今回の経路で何が届いたかは、公開された資料からは分からないともしています。
不正な部品の名前は、ioredis-xyzからoscar-redis、oracle-redisと入れ替わりました。そのあいだも、リポジトリや説明は同じものが残っていました。
作られた信用: 開発の履歴と人気
Islandは、ソフトが信用できそうに見えた理由を、3つの点から調べています。
- 作った人の見た目: Shopifyのソフトを公開したアカウントは2022年4月からあり、活動の記録も多く見えました。ところが、公開している25件のリポジトリは、すべて2026年6月24日から26日に作られていました
- 開発の履歴: ほかの作品の履歴を取り込み、作者の名前を書き換えていました。約57回分の更新を自動で作るスクリプトが見つかったリポジトリや、10回分の更新が11秒のうちに記録されたリポジトリもありました
- 人気: 攻撃につながる88件で、スターは合わせて9,881、フォーク(写し)は65,681でした。AIやMCPの7件では、続けて作られたフォークの間隔673回のうち664回が179秒から182秒でした。ほぼ3分おきに、機械的に作られていたことになります
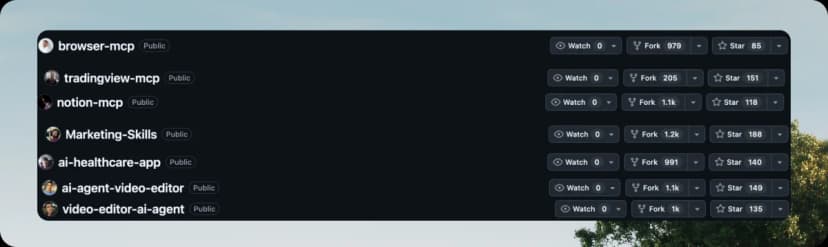 攻撃につながるリポジトリのフォークとスターの数。フォークがスターの数倍ある出典: Island(引用)
あるリポジトリでは、1,238件のフォークのうち1,231件が、22の組織のアカウントのものでした。21の組織がちょうど56件ずつ持っていたといいます。
Islandが題材ごとに分けた86件では、株などの自動売買が42件でいちばん多く、AIが37件、金融が24件、暗号資産が23件と続きます。スポーツの予想とMCPは8件ずつです。ひとつのリポジトリが複数の題材にまたがるので、合計は86件を超えます。
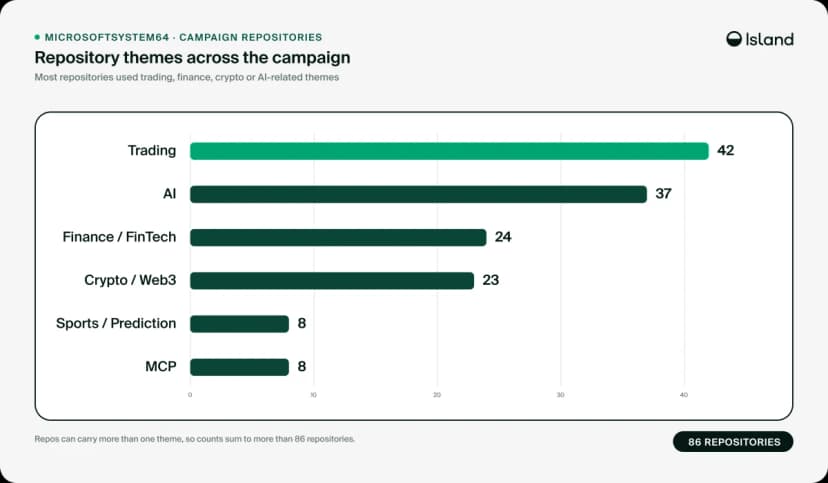 攻撃につながる86件のリポジトリの題材。自動売買とAIが多い(英語)出典: Island(引用)
Islandは、AIそのものに入りこまなくても、AIが勧めてもおかしくないソフトを作れば、AIを使ったソフト探しに不正なソフトを紛れこませられると指摘しています。
暮らしと仕事への影響
ソフトを探してから入れるまでが、AIとの数回のやりとりで済むようになりました。Islandは、その分だけ、ソフトが信用できるかどうかの重みが増していると書いています。
GitHubのスターやフォークの数、長い開発の履歴は、これまで「多くの人が使っている」「長く手入れされている」ことの目安でした。今回の調査は、そのどれもが作れることを示しています。
狙われやすいのは、開発の仕事をする人だけではありません。題材に多かったのは、株や暗号資産の自動売買、AIの道具、スポーツの予想です。副業や投資の道具を探している人や、AIで店の仕事を楽にしたい人が手に取りそうなものです。入れたパソコンで、店の管理画面の鍵やパスワードを扱っていれば、そうした情報も危うくなります。
今日からできること
- AIのおすすめは候補として扱う: 入れる前に、サービスの公式サイトや公式の案内で、そのソフトが公式のものか、だれが作ったものかを確かめます。
- スターやフォークの数を信用の印にしない: 数が多くても、作られたものかもしれません。アカウントのリポジトリがいつ作られたかも見ます。
- AIに勝手に入れさせない: AIのエージェントがソフトを入れるときは、入れる前に確認を求める設定にし、入れるものの名前を自分で見ます。
- 投資やお金の道具は特に慎重に: 自動売買や暗号資産のツールは、取引所や証券会社の公式のものを選びます。
- 心当たりがあれば専門の人に相談する: Islandは、攻撃につながるリポジトリと部品の名前、不正プログラムが残す痕跡を報告の最後に載せています。会社のパソコンなら、情報システムの担当に伝えます。
AIのエージェントに家計のことを任せるときの注意は、AIブラウザーに家計の情報を任せる前に 米大学の検証で7種中4種に抜け道でもまとめています。
関西の暮らしと仕事での使いどころ
関西の人や会社が被害にあったかどうかは、報告に書かれていません。ここでは、関西で暮らし、働く人の使い方の例として整理します。
たとえば、大阪や神戸でネットショップを営む小さな店が、注文や在庫の管理をAIに手伝ってもらおうと、「Shopifyにつなぐおすすめのソフト」をAIに聞くことがあるかもしれません。そのときは、Shopifyの公式の案内に載っているものかを先に確かめ、分からなければ入れないのが安全です。
副業で株の自動売買を試したい会社員なら、「AIで勝てる」とうたう公開のソフトを見つけても、まず取引所や証券会社が出している公式の道具を選びます。投資の話で誘う手口は、関西2府4県の特殊詐欺とSNS型投資・ロマンス詐欺 警察の統計を図解でも見てきました。
大学の研究室や授業でAIのエージェントにプログラムを書かせる学生も、エージェントが入れようとする部品の名前を、一度は自分の目で見る習慣をつけておくと安心です。
AIが勧めても、入れる前にひと呼吸おいてな。