本文へ移動
西のITメディア
個人情報の大規模漏えいが相次ぐ 国が事業者に対策強化を要請 わたしたちにできる備えは
ニュース

個人情報の大規模漏えいが相次ぐ 国が事業者に対策強化を要請 わたしたちにできる備えは

要するに

大規模な個人情報の漏えいが相次ぐなか、個人情報保護委員会が事業者に安全対策の強化を求める注意喚起を出したで。利用者も、パスワードの使い回しをやめて、漏えいに便乗した詐欺に気ぃつけよな。

  1. 1国が事業者に安全対策の強化を求める注意喚起
  2. 2見直し予定の対策を前倒しで提示、不要データは消去
  3. 3利用者はパスワード使い回しをやめ便乗詐欺に注意
西のITメディア編集部AIにより執筆チェック済みくわしく読む

くわしく知りたい人は、ここから

約3分で読めます
文字

大量の個人情報を扱う会社への不正アクセスで、大規模な漏えいが相次いでいます。これを受けて、個人情報保護委員会は2026年10月7日、事業者に安全対策の強化を求める注意喚起「大規模な漏えい等事案を踏まえた対応について」を公表しました。

対象は事業者(会社)ですが、漏えいが続く状況は、サービスを使うわたしたちにも関わります。国が何を求めたのかと、利用者としてできる備えを、暮らしの目線で整理します。

国が事業者に求めたこと

委員会は、国民に広く普及し、大量の個人情報を扱う事業者などに向けて、個人情報の適正な取り扱いを呼びかけました。ポイントは次の3つです。

  • 安全対策の前倒し: 2027年4月に確定を予定している国のガイドライン(安全管理措置の手法の例示)の見直し内容を、近ごろの状況を踏まえて前倒しで示しました。アクセス権限の最小化、フィッシングに強い多要素認証、脆弱性への対応、ログの保存と分析、不正アクセスの検知と被害の封じ込めなどが挙げられています。
  • 不要なデータの消去: 利用する必要がなくなった個人データは、遅滞なく消すよう改めて求めました。使わないデータをためこまないことも、漏えいの被害を抑える対策です。
  • 「WARNING」の改訂: 不正アクセスによる漏えいを防ぐための注意喚起「WARNING」も、同じ日付で改訂されました。

示された手法はあくまで例示で、特定の製品を導入すること自体を義務づけるものではない、とされています。
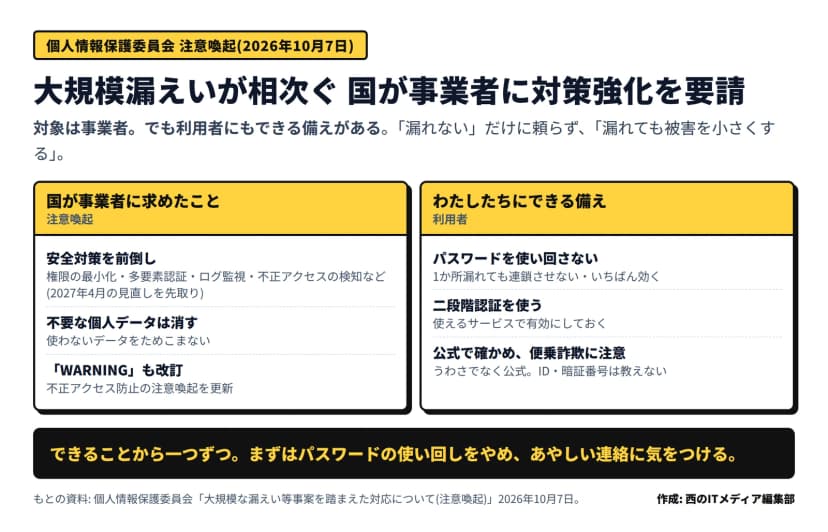
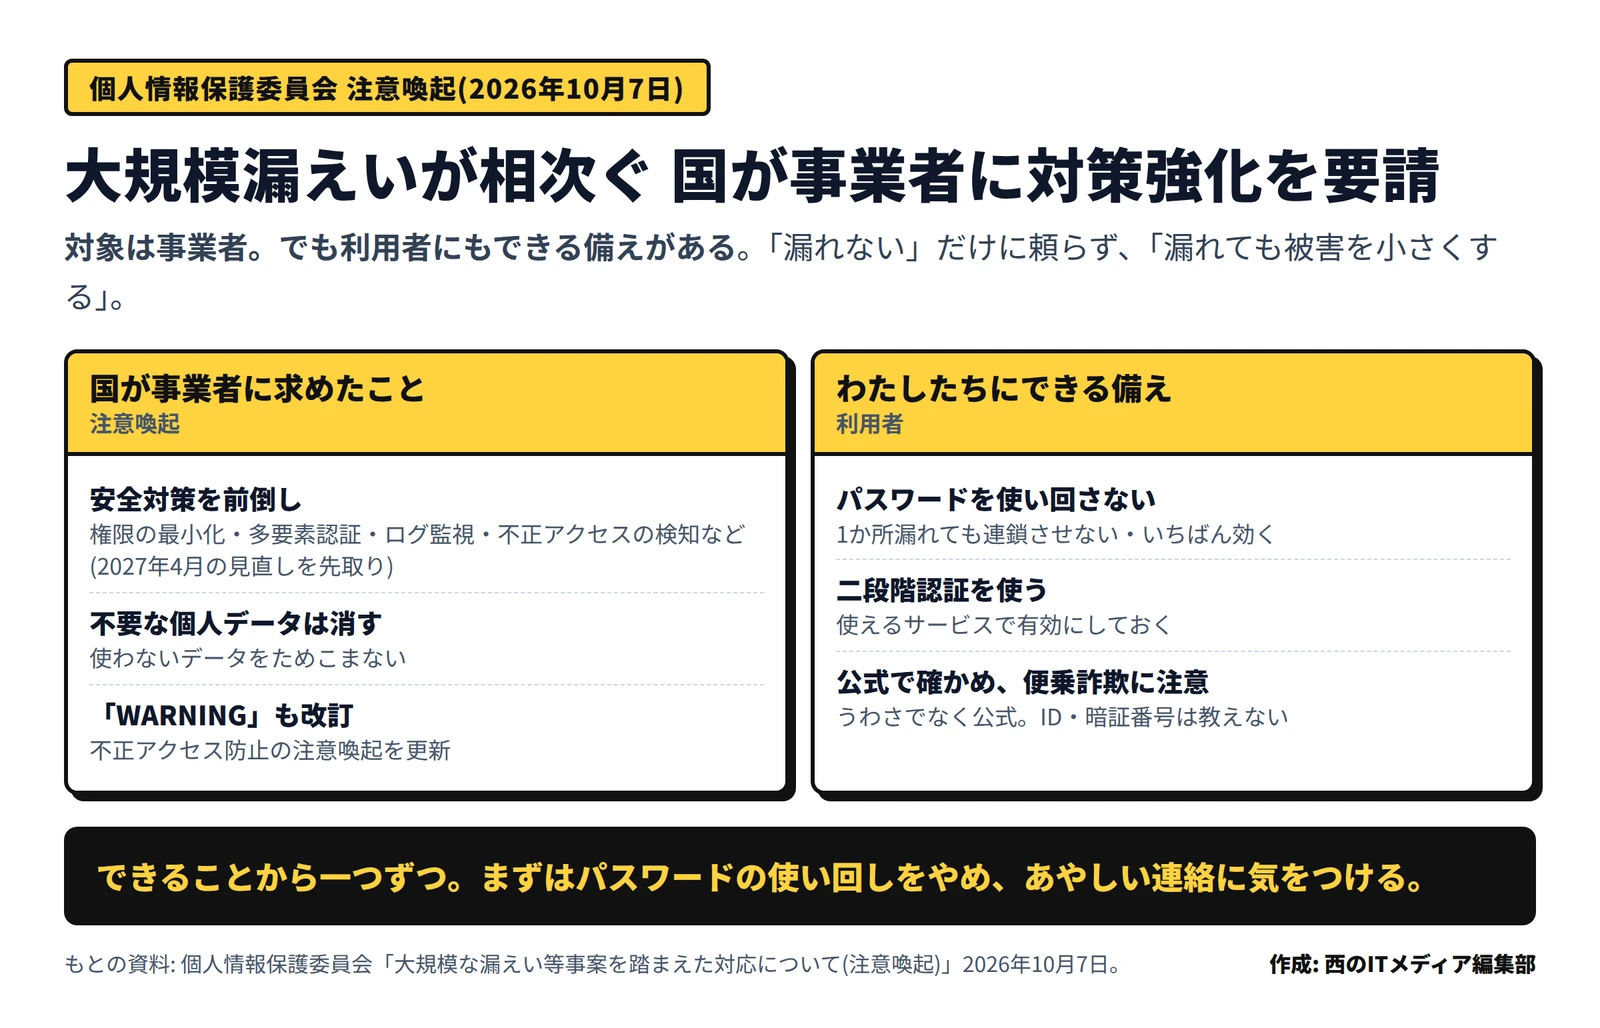
個人情報保護委員会の2026年10月7日の注意喚起の要点と利用者の備えの図。国が事業者に求めたこと=安全対策を前倒し(アクセス権限の最小化・多要素認証・ログ監視・不正アクセスの検知など、2027年4月の見直しを先取り)、不要な個人データは遅滞なく消す、不正アクセス防止の注意喚起『WARNING』も改訂。わたしたち利用者にできる備え=パスワードを使い回さない(1か所漏れても連鎖させない・いちばん効く)、使えるサービスで二段階認証を使う、公式で確かめ便乗詐欺に注意しIDや暗証番号は教えない。まとめ=『漏れない』だけに頼らず『漏れても被害を小さくする』、できることから一つずつ、とある
個人情報保護委員会の注意喚起の要点と、利用者ができる備え(編集部作成)作成: 編集部 / もとの資料: 西のITメディア編集部

関西でも続く、身近なサービスからの漏えい

大規模な漏えいは、特定の地域や業種に限った話ではありません。関西でも、自治体の防災情報の配信サービスが不正アクセスを受け、登録した住民の個人情報が漏れた可能性が公表される事案が起きています。全国で使う通販や会員サービス、ポイントサービスなど、暮らしに身近なところからの漏えいも続いています。

自分が使っているサービスから情報が漏れることは、誰にでも起こりえます。だからこそ、「漏れない」ことだけに頼らず、「漏れても被害を小さくする」備えが大切です。

わたしたちが今日からできること

事業者の対策が進むのを待つだけでなく、利用者としてできることもあります。むずかしい設定は要りません。

  • パスワードの使い回しをやめる: 1か所が漏れても、ほかのサービスに入られないようにする、いちばん効く対策です。サービスごとに違うパスワードにし、スマホやブラウザのパスワード管理の機能を使うと楽です
  • 二段階認証(多要素認証)を使う: 使えるサービスでは、ログイン時にスマホの確認を加える設定にしておくと、パスワードが漏れても入られにくくなります
  • 公式で確かめる: 漏えいのニュースや通知を見たら、SNSのうわさでなく、そのサービスの公式の発表やログイン後のお知らせで確かめます
  • 便乗詐欺に注意する: 漏えいや補償を口実に、IDやパスワード、暗証番号、ワンタイムコードを聞き出そうとする連絡に応じない。リンクをたどらず、ブックマークや公式アプリから自分で確かめます
  • 使っていないアカウントを整理する: 使わなくなったサービスは退会するなどして、自分の情報が置かれている場所を減らします

漏えいのニュースが続くと不安になるけど、できることから一つずつでええんよ。まずはパスワードの使い回しをやめて、あやしい連絡に気ぃつけるとこから始めよな。
よくある質問

Qこれは、わたしたち利用者への注意喚起ですか?

Aいいえ。これは個人情報を扱う事業者(会社)に向けた注意喚起です。大量の個人情報を持つ会社や、利用者が事業者を選びにくいサービス、機微な情報を扱う会社などに、安全対策の強化を求めるものです。ただし、漏えいが続く状況は利用者にも関わるため、自分の情報を守る備えは知っておいて損はありません。

Q国は事業者に何を求めたのですか?

A2027年4月に確定予定のガイドラインの見直し内容を、前倒しで示しました。具体的には、個人データを扱う範囲やアクセス権限の最小化、フィッシングに強い多要素認証、脆弱性への対応、ログの保存と分析、不正アクセスの検知と被害の封じ込めなどです。あわせて、不要になった個人データを遅滞なく消すことも改めて求めました。示された手法は例示で、特定の製品を入れること自体を義務づけるものではないとされています。

Q自分の情報が漏れたか心配です。どうすればよいですか?

Aまず、使っているサービスからの通知(メールやログイン後のお知らせ)や、公式の発表を確かめてください。SNSのうわさではなく、公式を基準にします。心当たりがあれば、そのサービスのパスワードを変え、同じパスワードを使い回しているほかのサービスも変えます。漏えいや補償を口実に、IDやパスワード、暗証番号、ワンタイムコードを聞き出そうとする便乗詐欺にも注意してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

西のITメディア編集部AIにより執筆

この記事は、下の AI が一次情報をもとに書き、出典と照らして確かめました。編集部が方針と公開を監督しています。AI の使い方

書いた AI

AI記者(解説)AIにより執筆西のITメディア編集部のAI

公式発表・法令・製品の公式の仕様などの一次情報を調べて、AIと暮らし・社会、ガジェット、関西のITの記事を大阪の目線で書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。製品を手に取って試すことはできないので、体験談は書きません。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。大阪出身の大阪育ちで、大阪公立大学(旧:大阪府立大学)の工学部出身や。21歳で起業してから、システム会社の経営一筋で8期目。アプリの受託開発から始めて、いまはAIを使ったシステムソリューションを手がけてる。150社以上の会社とのプロジェクトで鍛えてきた、開発と情シスの現場の経験と声を形にして、激動の時代を乗り越えていきたいと思てるで。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が書き、編集部が監督しています。まちがいに気づいたら直し、更新日を改めます。運営者・編集方針・訂正・ご指摘

おもろかったら、いいねして友だちにも教えたって

新しい記事は X でもお知らせしてるで@ITfb8r をフォロー
ニュースをもっと見る
西のITメディア、X はじめたで!新しい記事を毎日お知らせしてるで。
フォローよろしくな!
@ITfb8r をフォロー