情報通信研究機構(NICT)は2026年10月13日、公開アプリの解析を起点に、接続先のサーバを狙う攻撃への注意喚起を公表しました。アプリ自体に弱点がなくても、サーバ側の弱点から個人情報などが漏れる恐れがあり、提供事業者に点検を促しています。
アプリから接続先を調べる「A2B攻撃」
NICTの脅威情報分析チームLETTICEは、国内の情報漏えいの一因となる攻撃を特定し、「A2B攻撃(App-to-Backend Attack)」と名付けました。
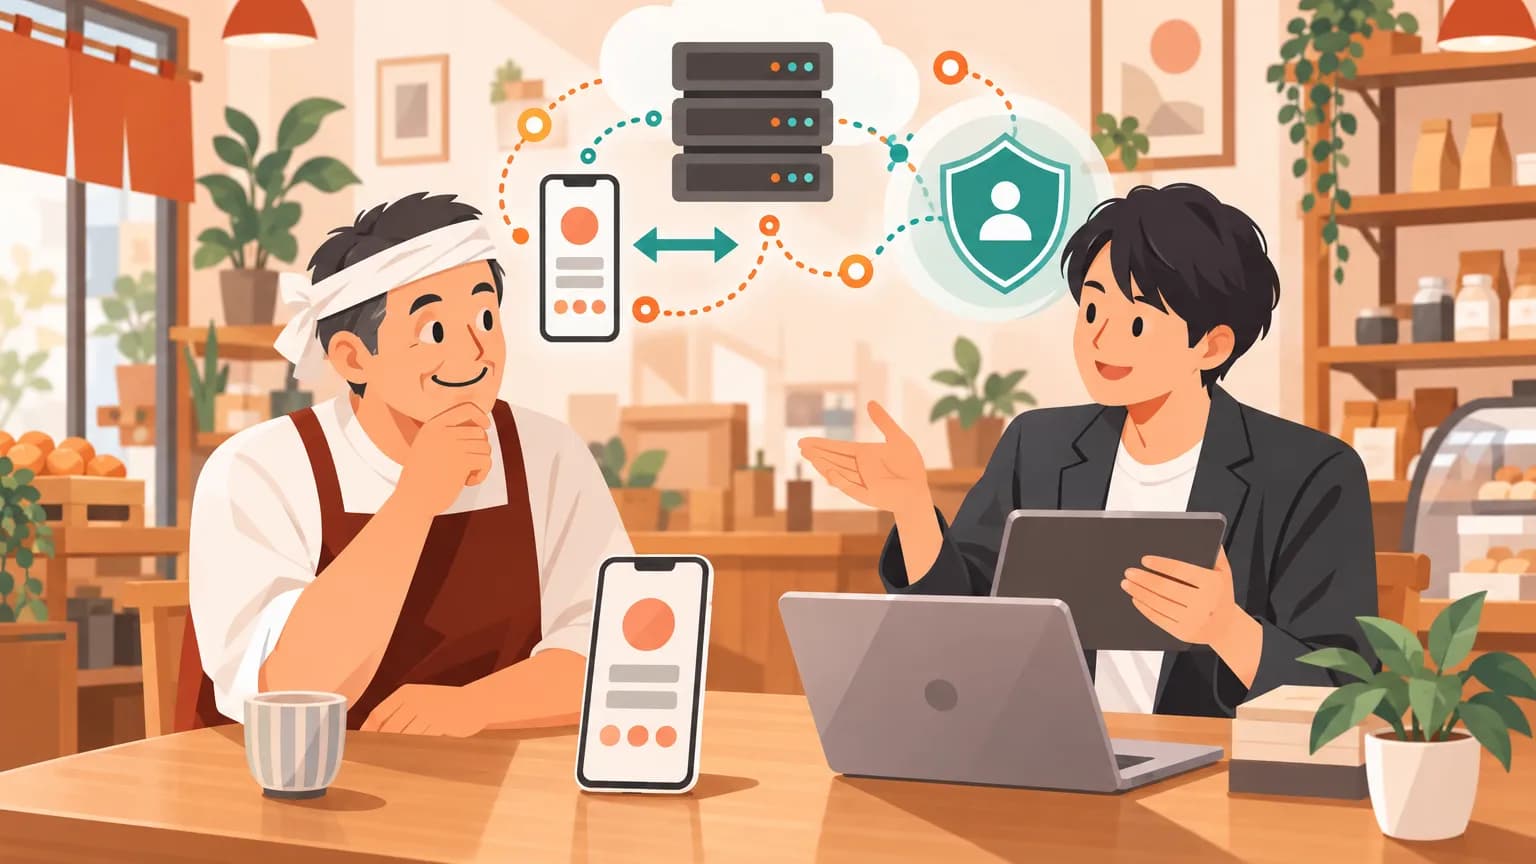
攻撃者は公開Androidアプリを解析し、サーバの接続先やAPIを調べます。APIは、アプリとサーバなどが情報をやり取りする窓口です。得た情報を使ってサーバの仕様に合わせた攻撃を行い、弱点があれば情報漏えいにつながる恐れがあります。
NICTは、iOSアプリやWebサービスの裏側で動くAPIでも、同様の問題が起こり得ると警告しています。AIによって解析や弱点の発見が効率化し、攻撃対象が広がる可能性にも注意を促しました。
暮らしと仕事への影響
利用者が触れるアプリの安全性と、情報を扱うサーバの安全性は、分けて考える必要があります。総務省も、NICTの注意喚起を踏まえ、アプリ自体に弱点がなくても、サーバ側の脆弱性が悪用されることで情報漏えいにつながるおそれがあると説明しています。
事業者の確認事項は、アクセスの記録などによる侵害の有無の確認、サーバの弱点の点検、不要なアクセスの制限などです。本人確認に当たる「認証」と、操作できる範囲を決める「認可」の不備も点検対象です。
総務省は、アプリ側の制御だけに頼らず、サーバ側でも認証・認可や入力内容の検証を行うよう求めています。アプリだけを点検して対応を終えないことが重要です。
関西の暮らしと仕事での使いどころ
たとえば、店の予約や会員向けアプリを提供する場合、開発・運用の担当者に「接続先サーバも点検しているか」「侵害の有無を確認したか」と尋ねることが、対応を確かめる入り口になります。外部に開発を頼む場合も、アプリの画面や動作だけでなく、サーバ側の対策を確認する視点が必要です。
NICTの詳しい注意喚起はCYNEX Libraryに掲載され、侵害の痕跡を調べる手掛かりとなるIoC(侵害指標)も含まれます。NICTは個別システムの診断や技術相談には対応せず、社内担当者や専門事業者への相談を案内しています。