宅配寿司「銀のさら」「釜寅」「すし上等」を運営するライドオンエクスプレスは2026年10月13日、これらの公式サイトと公式アプリの登録者情報が、最大約650万件漏えいした可能性があると発表しました。漏えいの事実と範囲は、まだ特定できていないとしています。
関西にも銀のさらなどの店舗があり、関西の利用者も対象になり得ます。何が起きたか、注文できる経路、利用者が今できることを整理します。
何が起きたのか
ライドオンエクスプレスホールディングス(東証スタンダード上場)の発表によると、子会社の株式会社ライドオンエクスプレスが利用するサーバーが、第三者による不正アクセスを受けました。
| 日 |
起きたこと |
| 10月5日以降 |
サーバーへの第三者による不正アクセスを検知 |
| 10月7日早朝 |
システム障害が発生。公式サイト・公式アプリを停止 |
| 10月8日 |
第1報を公表 |
| 10月13日 |
第2報で、最大約650万件の漏えいの可能性を公表 |
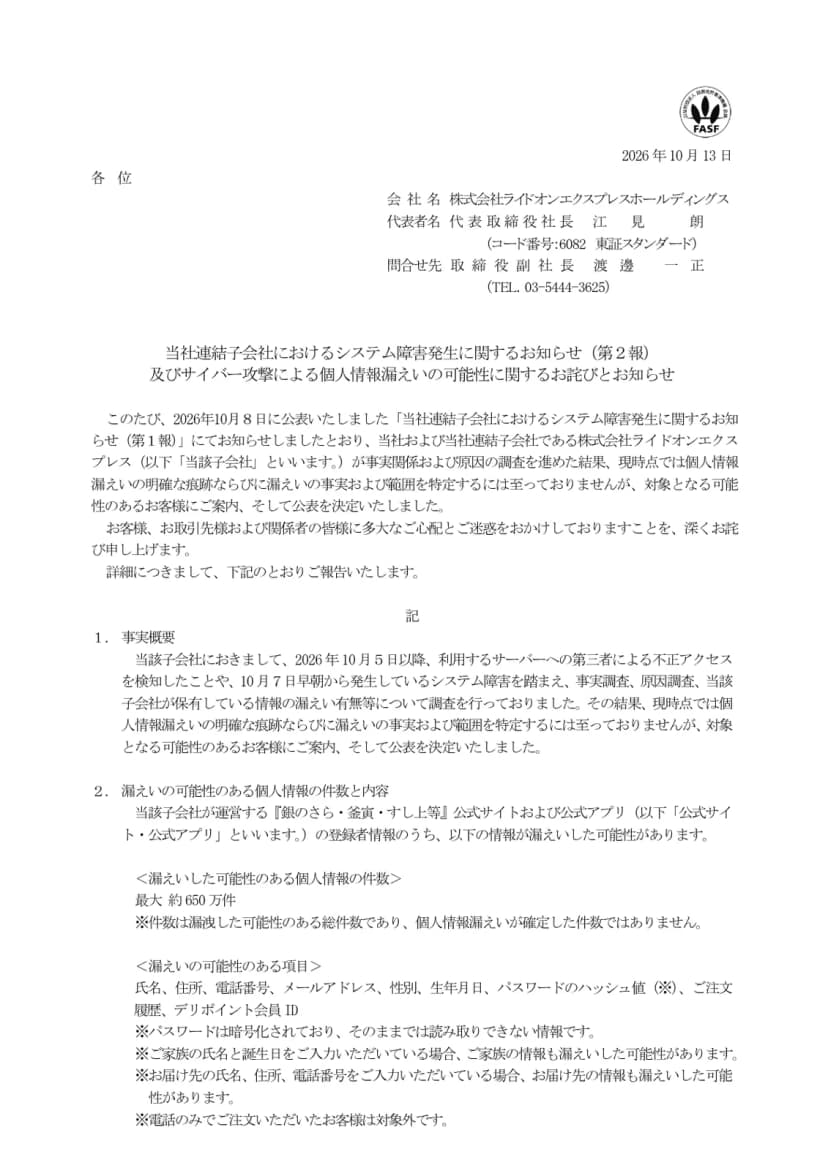 ライドオンエクスプレスHDの10月13日のお知らせ(TDnet)。最大約650万件とある出典: ライドオンエクスプレスホールディングス「システム障害発生に関するお知らせ(第2報)…」(2026年10月13日)(引用)
報道(インプレス)によると、10月7日に一部のサーバーで障害が発生し、サーバーの運営会社から、ランサムウェア攻撃を受けたとの報告があったとされています。その後、同社が保管を委託していたデータについて、取り出しや復元が困難であるとの報告を受けた、とも伝えられています。ランサムウェアとは、データを使えなくして金銭を求める不正なプログラムです。
同社は、現時点で漏えいが確認されたわけではないものの、可能性を否定しがたいとして、公表と、対象になった可能性のある利用者への案内を決めたとしています。
漏えいの可能性がある情報
| 区分 |
内容 |
| 可能性がある項目 |
氏名、住所、電話番号、メールアドレス、性別、生年月日、パスワードのハッシュ値、注文履歴、デリポイント会員ID |
| 家族・配達先 |
家族の氏名や誕生日、配達先の氏名・住所・電話番号を入力していた場合は、それらも対象 |
| 対象外 |
クレジットカード情報(同社は保有していない) |
パスワードのハッシュ値とは、パスワードを元に戻しにくい形に変換した値です。報道では、出前館・Uber Eats・電話だけで注文した人は、今回の対象外とされています。
注文できる経路
公式サイトと公式アプリは停止中ですが、ほかの経路では注文できます。
| 経路 |
状況 |
| 公式サイト・公式アプリ |
停止中(メニューの閲覧はできる) |
| 電話 |
注文できる |
| 店頭でのテイクアウト |
注文できる |
| 出前館、Uber Eats |
注文できる |
サーバーの運営元のランサムウェア攻撃と、関西への広がり
ライドオンエクスプレスは、サーバーの運営会社の名前を公表していません。報道(インプレス)は、同じ10月7日に、IDCフロンティアのクラウドでランサムウェア攻撃が起き、後日の発表で495の契約企業・自治体に影響が出たことが明らかになっていると指摘し、時期が重なるとしています。両者が同じ障害かどうかは、公式には確認できていません。
このIDCフロンティアの障害は、関西の自治体や団体にも影響しています。くわしくは、IDCF障害でデータ復元は困難な見通し 関西の自治体・団体の最新状況にまとめています。クラウドの障害が、そのクラウドを使う会社やサービスの個人情報の漏えいにまで及ぶ例が、相次いでいます。
利用者として気をつけること
公式から、パスワード変更の指示は出ていません。それでも、次の2点は今日できます。
- 銀のさら・釜寅・すし上等と同じメールアドレスとパスワードの組み合わせを、他のサービスでも使っていないか確かめる。使っていれば、そちらを変える
- 銀のさらなどをかたる、不審なメール・SMS・電話に注意する。リンクはすぐ開かず、ブックマークした公式サイトで確かめる
氏名・住所・電話番号・注文履歴が一緒に漏れた可能性があると、本物らしい文面の詐欺が作られやすくなります。これは一般的な注意で、被害が出ているという発表はありません。
今日からできること
- 注文するときは、電話・店頭・出前館・Uber Eatsを使う。公式サイトとアプリは停止中
- 使い回しているパスワードは、この機会に変える
- 対象になった可能性のある人への案内が届いたら、リンクを開く前に公式サイトで内容を確かめる
- 続報は、ライドオンエクスプレスの公表で確かめる
パスワードの使い回しは、ほんまに危ないで。心当たりがあるなら、今日のうちに変えときや。