九州旅客鉄道(JR九州)が2026年10月9日、会員のメールアドレスが漏えいした可能性があると公表しました。IDCフロンティアで起きた不正アクセスに伴うものです。
関西から九州へ出張や旅行で行く人が、今日やることを整理します。根拠は、JR九州の発表だけです(2026年10月10日時点)。
何が起きたか 公式の発表の要点
| 項目 |
JR九州の発表 |
| 影響を受けたサービス |
JR九州Web会員向けのメールマガジン(JR九州メールマガジン)。現在、配信ができない状態 |
| 被害の状況 |
一部のお客さまの電子メールアドレスを含む電子メールログデータが閲覧または取得された可能性が否定できない状況 |
| 対象件数(最大) |
JR九州Web会員 約130万件 |
| 漏えいした可能性がある情報 |
電子メールアドレス |
| 漏えいの可能性がないもの |
氏名、住所、電話番号、クレジットカード番号等の個人情報、メールマガジンの件名・本文 |
| 今後の対応 |
対象となる可能性のあるお客さまに、準備が整い次第、個別にお詫びの電子メールを順次送る |
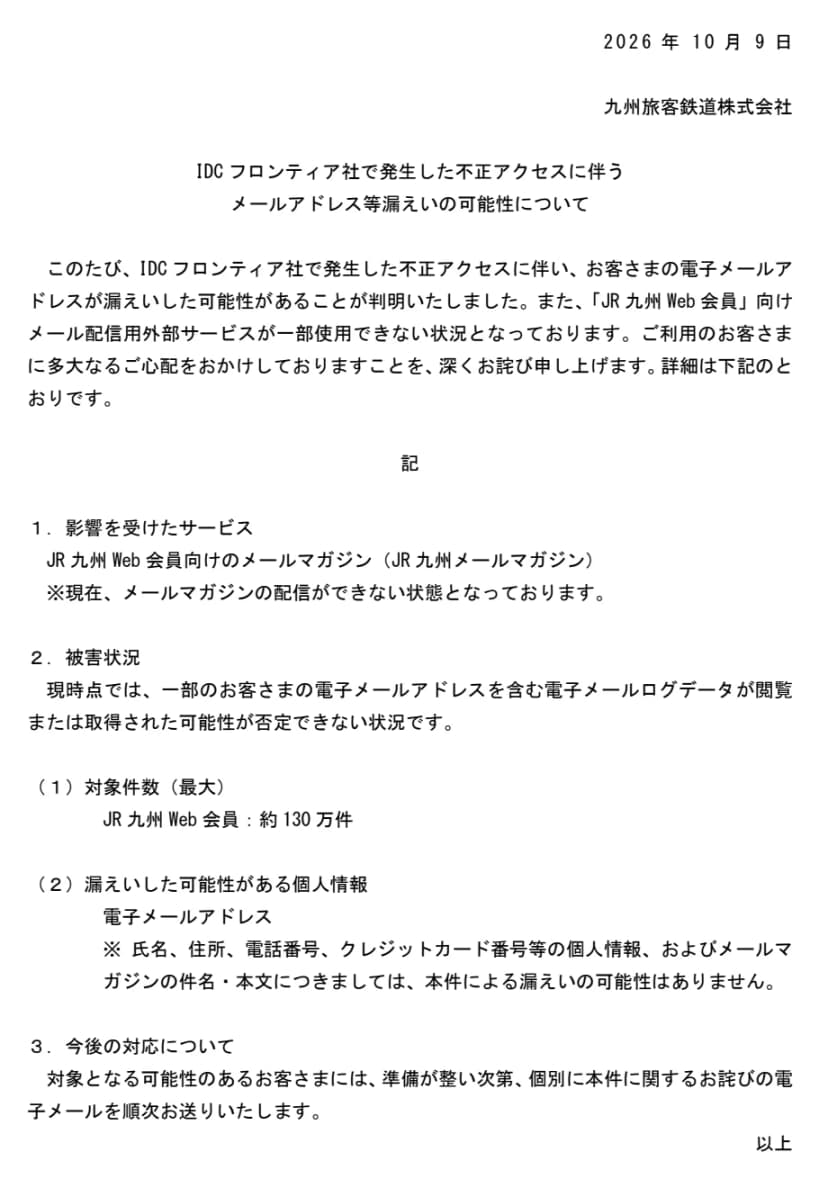 JR九州の発表。影響を受けたサービスや対象件数などが書かれた紙面出典: 出典: 九州旅客鉄道株式会社 ウェブサイト(2026年10月9日)(引用)
発表は、メールアドレスが「漏えいした可能性がある」と書いています。漏れたと確認されたとは書いていません。IDCフロンティアの障害そのものは、情シスのミカタのIDCFクラウド東日本リージョン1にランサムウェア攻撃、一部ゾーンのデータは復元が困難な見通しにまとめています。関西の自治体や団体への影響は、IDCF障害でデータ復元は困難な見通し 関西の自治体・団体の最新状況をどうぞ。
暮らしへの影響と今日やること
パスワードやカード番号は、発表の上では漏えいの対象に挙がっていません。ただ、メールアドレスだけでも、偽のメールは送れます。警察庁は、手口を次のように書いています。
電子メールは、仕様上、受信者から見える「送信元名称」や「送信元メールアドレス」を変更することが容易であるため、実在の企業等になりすますことができます。したがって、メールソフトに表示される「送信元名称」や「送信元メールアドレス」だけを見てメールの真偽を判断することは困難です。
出典: 警察庁「フィッシング対策」
JR九州のお詫びのメールが届くころに、それを装った偽のメールが紛れ込むことも考えられます。発表に、偽のメールが実際に届いたという記載はありません。あくまで一般的な備えです。
- お詫びのメールが届いても、本文のリンクは開かない。JR九州の公式サイトを、ブックマークや公式アプリから開いて確かめる
- 「会員情報の確認」「予約の確認」を急がせるメールやSMSは、リンクを開かず、パスワードやカード番号も入力しない
- 予約や旅行の予定は、ふだん使っているブックマークか公式アプリから見る
- 同じパスワードを複数のサービスで使っているなら、この機会にサービスごとに変える
- 入力してしまったときは、そのパスワードを使う全サービスで変更し、最寄りの警察署かサイバー事案の窓口に相談する
警察庁も、リンクを安易にクリックせず、公式サイトを「お気に入り」や「ブックマーク」に登録しておくか、公式アプリを使うよう書いています。
関西の暮らしと仕事での使いどころ
JR九州の発表は、地域で対象を分けていません。関西に関する記載は、発表にありません。
たとえば、新大阪から九州へ新幹線で出張する人や、旅行で九州を回る人が、JR九州のWeb会員に登録していることは考えられます。出張前や旅行の前日に「予約の確認」のメールが来たとき、慌ててリンクを開くのが一番危ないところです。
旅行サイトの不正アクセスは、skyticketに不正アクセス3件にまとめています。
九州に行く予定のある人は、予約はメールのリンクやのうて、アプリかブックマークから見るんが一番や。同行する家族にも、ひとこと伝えといてな。