海外のIT媒体が10月12日、日本がサイバーの「緊急事態」を宣言した、という趣旨の見出しで報じました。編集部は、10月6日から9日に国が出した文書を自分で開いて確かめました。
確かめた範囲では、題が「注意喚起」や「対応について」の文書ばかりで、緊急事態を宣言するものは見当たりませんでした。落ち着いて、何が出たのかを順に見ていきます。
何が報じられたのか
海外の報道は、数百万人に影響した不正アクセスを受けて、日本が「緊急事態」を宣言した、という流れで伝えています。10月9日の会合での発言として、「サイバー空間の緊急事態」という言葉も伝えています。
報道の本文を読むと、この言葉は会合に出た1人の発言として紹介されています。国が緊急事態を宣言する手続きをとった、という記述は本文にありません。
西のITメディアは、報道の中身を根拠にしていません。以下は、国の機関が出した文書と会見の記録だけをもとにしています。
国が10月6日から9日に出したもの
日付順に整理します。題は各ページの原文のとおりです。
| 日付 |
出した所 |
あて先 |
中身を一言 |
公式ページ |
| 10月6日 |
デジタル庁(古川デジタル大臣の記者会見) |
国民(利用者) |
3つの対策を呼びかけ |
古川大臣記者会見 |
| 10月7日 |
個人情報保護委員会 |
個人情報取扱事業者 |
大規模な漏えい等事案を踏まえた対応について(注意喚起) |
個人情報保護委員会の発表 |
| 10月8日(9日更新) |
JPCERT/CC |
国内組織 |
直近で相次いでいる国内組織における不正アクセスに関する注意喚起 |
JPCERT/CCの注意喚起 |
| 10月9日 |
内閣官房国家サイバー統括室 |
大量の個人情報や機微な情報を取り扱う事業者等 |
不正アクセスによる漏えい等の事案を踏まえた対応について |
国家サイバー統括室の文書 |
| 10月9日 |
総務省 |
所管事業者・関係団体 |
同内容の注意喚起を行ったと説明 |
総務省のお知らせ |
| 10月9日 |
金融庁 |
金融機関等 |
現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について(注意喚起) |
金融庁の発表 |
JPCERT/CCは、国の機関ではなく一般社団法人です。総務省のページが、参考情報として個人情報保護委員会とともに紹介しています。
国家サイバー統括室の文書の中身
10月9日の文書は、大量の個人情報を取り扱う事業者などの情報システムが不正アクセスで侵入され、個人情報を含むデータが盗まれる事案を、複数確認していると書いています。
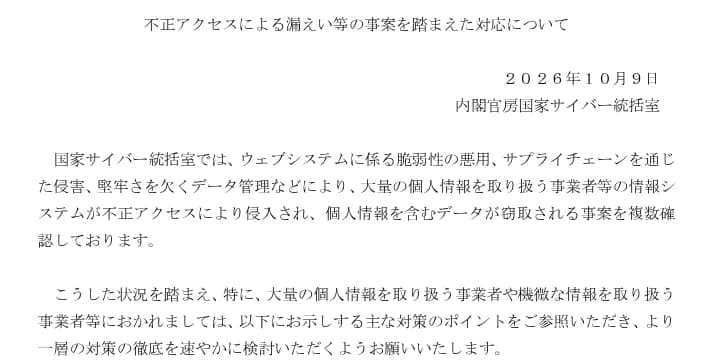 国家サイバー統括室が2026年10月9日に出した文書の1ページ目の上部出典: 出典: 国家サイバー統括室ホームページ「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)。PDFの1ページ目の上部を切り出して掲載(国家サイバー統括室サイトの「ご利用にあたって」(https://www.cyber.go.jp/rights.html)は、公共データ利用規約(第1.0版)に準拠した条件で利用でき、出典の記載が必要と定める。2026-10-12に確認。PDF1ページ目の上部を切り出したもので、文字や色は変えていない)
特に、大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者等におかれましては、以下にお示しする主な対策のポイントをご参照いただき、より一層の対策の徹底を速やかに検討いただくようお願いいたします。
出典: 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」
求めている対策は、大きく3つです。ウェブシステムの管理(修正プログラムの適用、多要素認証の導入など)、委託先も含めた管理、データの管理(利用目的を終えた情報の削除、保存データの暗号化など)です。経営層には、対策を経営課題と位置づけるよう求めています。
ほかの文書の中身
- 金融庁は、金融機関等に3点を求めました。サイバーセキュリティ対策の点検、非対面の本人確認で書類や顔の画像に不自然な点がないかの確認の徹底、ICチップ情報の読み取りへの施行日を待たない対応です。
- 個人情報保護委員会は、個人情報取扱事業者に、安全管理措置の考え方と、不要になった個人データの消去(個人情報保護法第22条)を改めて示しました。
- 総務省は、国家サイバー統括室と同じ内容の注意喚起を、所管の事業者と関係団体に行ったと書いています。
- デジタル大臣の会見は、利用者への3つの呼びかけです。くわしくは、古川デジタル大臣が呼びかけた3つの対策にまとめています。
「緊急事態」という言葉について確かめられたこと
国家サイバー統括室の文書の題は「不正アクセスによる漏えい等の事案を踏まえた対応について」で、日付は2026年10月9日です。題にも本文にも、「緊急事態」「宣言」という言葉はありません。金融庁と総務省は、この文書を「注意喚起」と呼んでいます。
10月12日に編集部が確かめた、国家サイバー統括室・金融庁・総務省・デジタル庁・個人情報保護委員会の文書や記録の中に、緊急事態を宣言するものは見当たりません。JPCERT/CCの注意喚起も同じです。
言葉の出どころについて、海外の報道は、10月9日の会合での発言として「サイバー空間の緊急事態」という言葉を伝えています。編集部は国や政党の公式サイトで会合の記録を探しましたが、10月12日の時点で確かめられませんでした。このため、だれの発言かは書きません。
暮らしと家庭への影響 何が変わるか
国の文書の多くは、事業者に対策を求めるものです。利用者に直接呼びかけたのは、10月6日のデジタル大臣の会見でした。
公式の文書に書かれていることから、利用者に関わる点を挙げます。
- 国家サイバー統括室は、事業者に多要素認証の導入を求めています。
- 金融庁は、ネットの口座開設などの本人確認を、2027年4月1日の施行日を待たずにICチップ情報の読み取りへ進めるよう求めました。くわしくはネットの口座開設、ICチップ読み取りへで整理しています。
- 国家サイバー統括室は、利用目的を終えた情報を速やかに削除するよう、事業者に求めています。
ここからは編集部の見立てです。会社が多要素認証を入れると、ログインのときに確認の手間が増えることがあります。本人確認の画像を厳しく見る金融機関が増えれば、手続きに時間がかかることもありそうです。どちらも、不正に使われないための手間です。
今日からできること
デジタル大臣が10月6日の会見で呼びかけた3つが、国が利用者に求めている対策です。
- パスワードの使いまわしをやめる。サービスごとに異なるパスワードにします。
- 多要素認証を使う。自分で設定できるサービスでは、スマホ認証やワンタイムパスワードを設定します。
- 不審なメールやSMSに注意する。リンクを安易に開かず、公式ウェブサイトや公式アプリからアクセスします。
会社から「情報が漏れたかもしれない」と連絡が来たときは、連絡のリンクを開く前に、その会社の公式サイトで同じお知らせがあるかを確かめます。運転免許証の画像が漏れたときの備えは免許証の画像が漏れたら、最近の公表の見分け方は10月第1週の個人情報漏えいの図解にあります。
大阪・関西では 困ったときの電話相談
関西の自治体や企業が、今回の件で出した文書は取り上げていません。代わりに、困ったときの国と大阪府の窓口を、公式のページで確かめた範囲で書きます。
- 消費者ホットライン188(局番なし)。消費者庁のページは、身近な消費生活センターや相談窓口を案内すると書いています。
- 大阪府消費生活センター 06-6616-0888(相談専用)。大阪府のページによると、受付は午前9時から午後5時で、土・日・祝日と年末年始は休みです。
- 警察相談専用電話「#9110」。警察庁の資料によると、発信地を管轄する警察本部の総合窓口につながります。ダイヤル回線と一部のIP電話では使えず、大阪府警察本部は06-6941-0030です。土日祝日と夜間は、当直や音声案内などで対応するとあります。
高齢の親のスマホの相談先は、高齢の親のスマホの困りごと 関西の相談先に図でまとめています。
分かっていないこと
- 10月9日の会合の公式の記録は、確かめられませんでした。
- 被害の件数や広がりは、国の文書に数字がありません。国家サイバー統括室の文書は「複数確認」と書くだけです。
- 国が法律にもとづく特別な措置をとったかどうかは、確かめた文書には書かれていません。
- 国家サイバー統括室のお知らせの一覧は、編集部の道具では開けませんでした。同じ日のほかの文書は、一覧からは確かめていません。
- 個人情報保護委員会の文書は、本文を確かめました。技術的な措置を示した別紙は、この記事では扱っていません。
新しい発表があれば、各公式ページが更新されます。
最後に、ひとこと。言葉の強さより、文書に何て書いてあるかを見てから動くのが、ええと思うで。