ウイルス対策ソフトや翻訳機などで知られるソースネクストが、不正アクセスを受け、会員情報が流出したおそれがあると公表しました。2026年10月15日の発表によるものです。対象は最大で約2251万件にのぼり、しかも、メールアドレスとパスワードの組み合わせが含まれる可能性があります。パスワードを使い回している人は、とくに注意が必要です。
何が起きたのか
ソースネクストによると、第三者が会員情報を管理するシステムに不正アクセスし、API(システム同士がデータをやり取りする仕組み)を使ってデータを取得したとされます。アクセスは2026年10月9日の午前10時頃から始まり、会社は10月13日に検知して、不正な通信を遮断しました。その後の新たな不正アクセスは確認されていないとしています。
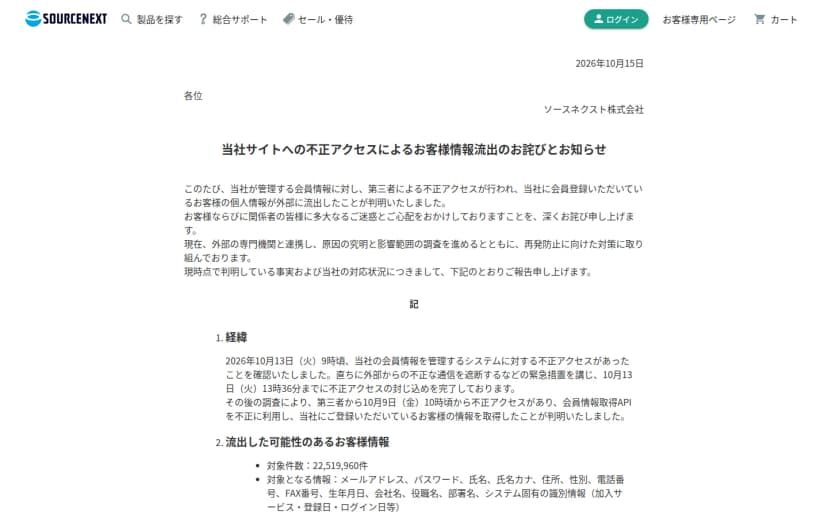 ソースネクストが公表した不正アクセスのお詫びとお知らせ出典: ソースネクスト株式会社(引用)
流出したおそれがある情報は、最大で約2251万件。項目は、メールアドレスとパスワードの組み合わせ、氏名、フリガナ、住所、性別、電話番号・FAX番号、生年月日、会社名、役職、部署、サービスの登録・ログイン情報などです(会員が登録した内容により、含まれる項目は異なります)。一方で、クレジットカード情報は、今回のシステムには保存されておらず、含まれないとしています。
暮らしへの影響と今すぐやること
今回は、パスワードが流出のおそれに含まれる点が、特に注意すべきところです。パスワードを別のサービスと使い回していると、流出したメールとパスワードの組み合わせで、ほかのサービスにも不正にログインされる(リスト型攻撃)おそれがあります。
- パスワードを変える: ソースネクストは、サービスにログインする際にパスワードの変更を求めています。案内に沿って、新しいパスワードに変更してください。
- 使い回しをやめる: 同じメールアドレスとパスワードの組み合わせを、ほかのサービスでも使っている場合は、それらのパスワードも変更します。サービスごとに違うパスワードにするのが安全です。
- 不審な連絡に注意する: 会社は、同社をかたるフィッシング(メール・SMS・電話・郵便)に注意するよう呼びかけています。心当たりのないリンクや添付は開かず、個人情報やパスワードの入力を求められても応じないでください。問い合わせは、サポート窓口(0120-035-116、10時〜18時)です。
関西の利用者も、パスワードの見直しを
ソースネクストの製品は、ウイルス対策ソフトや翻訳機、PC用のソフトなど、関西の家庭や個人にも広く使われています。会員登録をしている人は、関西でも少なくないとみられます。
パスワードの使い回しは、「一つ漏れると、芋づる式に破られる」という弱点を生みます。今回を機に、よく使うサービスだけでも、パスワードを別々のものに変えておくと安心です。覚えきれない場合は、パスワードを管理する仕組み(パスワード管理アプリ)を使う方法もあります。自分や家族が登録していないか、この機会に確かめておきましょう。