大阪の伊丹空港から、出張でJALの朝の便に乗った。その予約の記録が、委託先の海外の会社のシステムで、知らない誰かに見られていたかもしれません。
日本航空(JAL)とグループの日本トランスオーシャン航空(JTA)は10月28日、約9万2000人分の予約情報に、外部から閲覧された形跡があったと発表しました。予約・発券や搭乗手続きをまとめて処理するシステムの委託先が、不正アクセスを受けたためです。委託先は、スペインの航空向けIT大手のアマデウスです。運航への影響はありません。
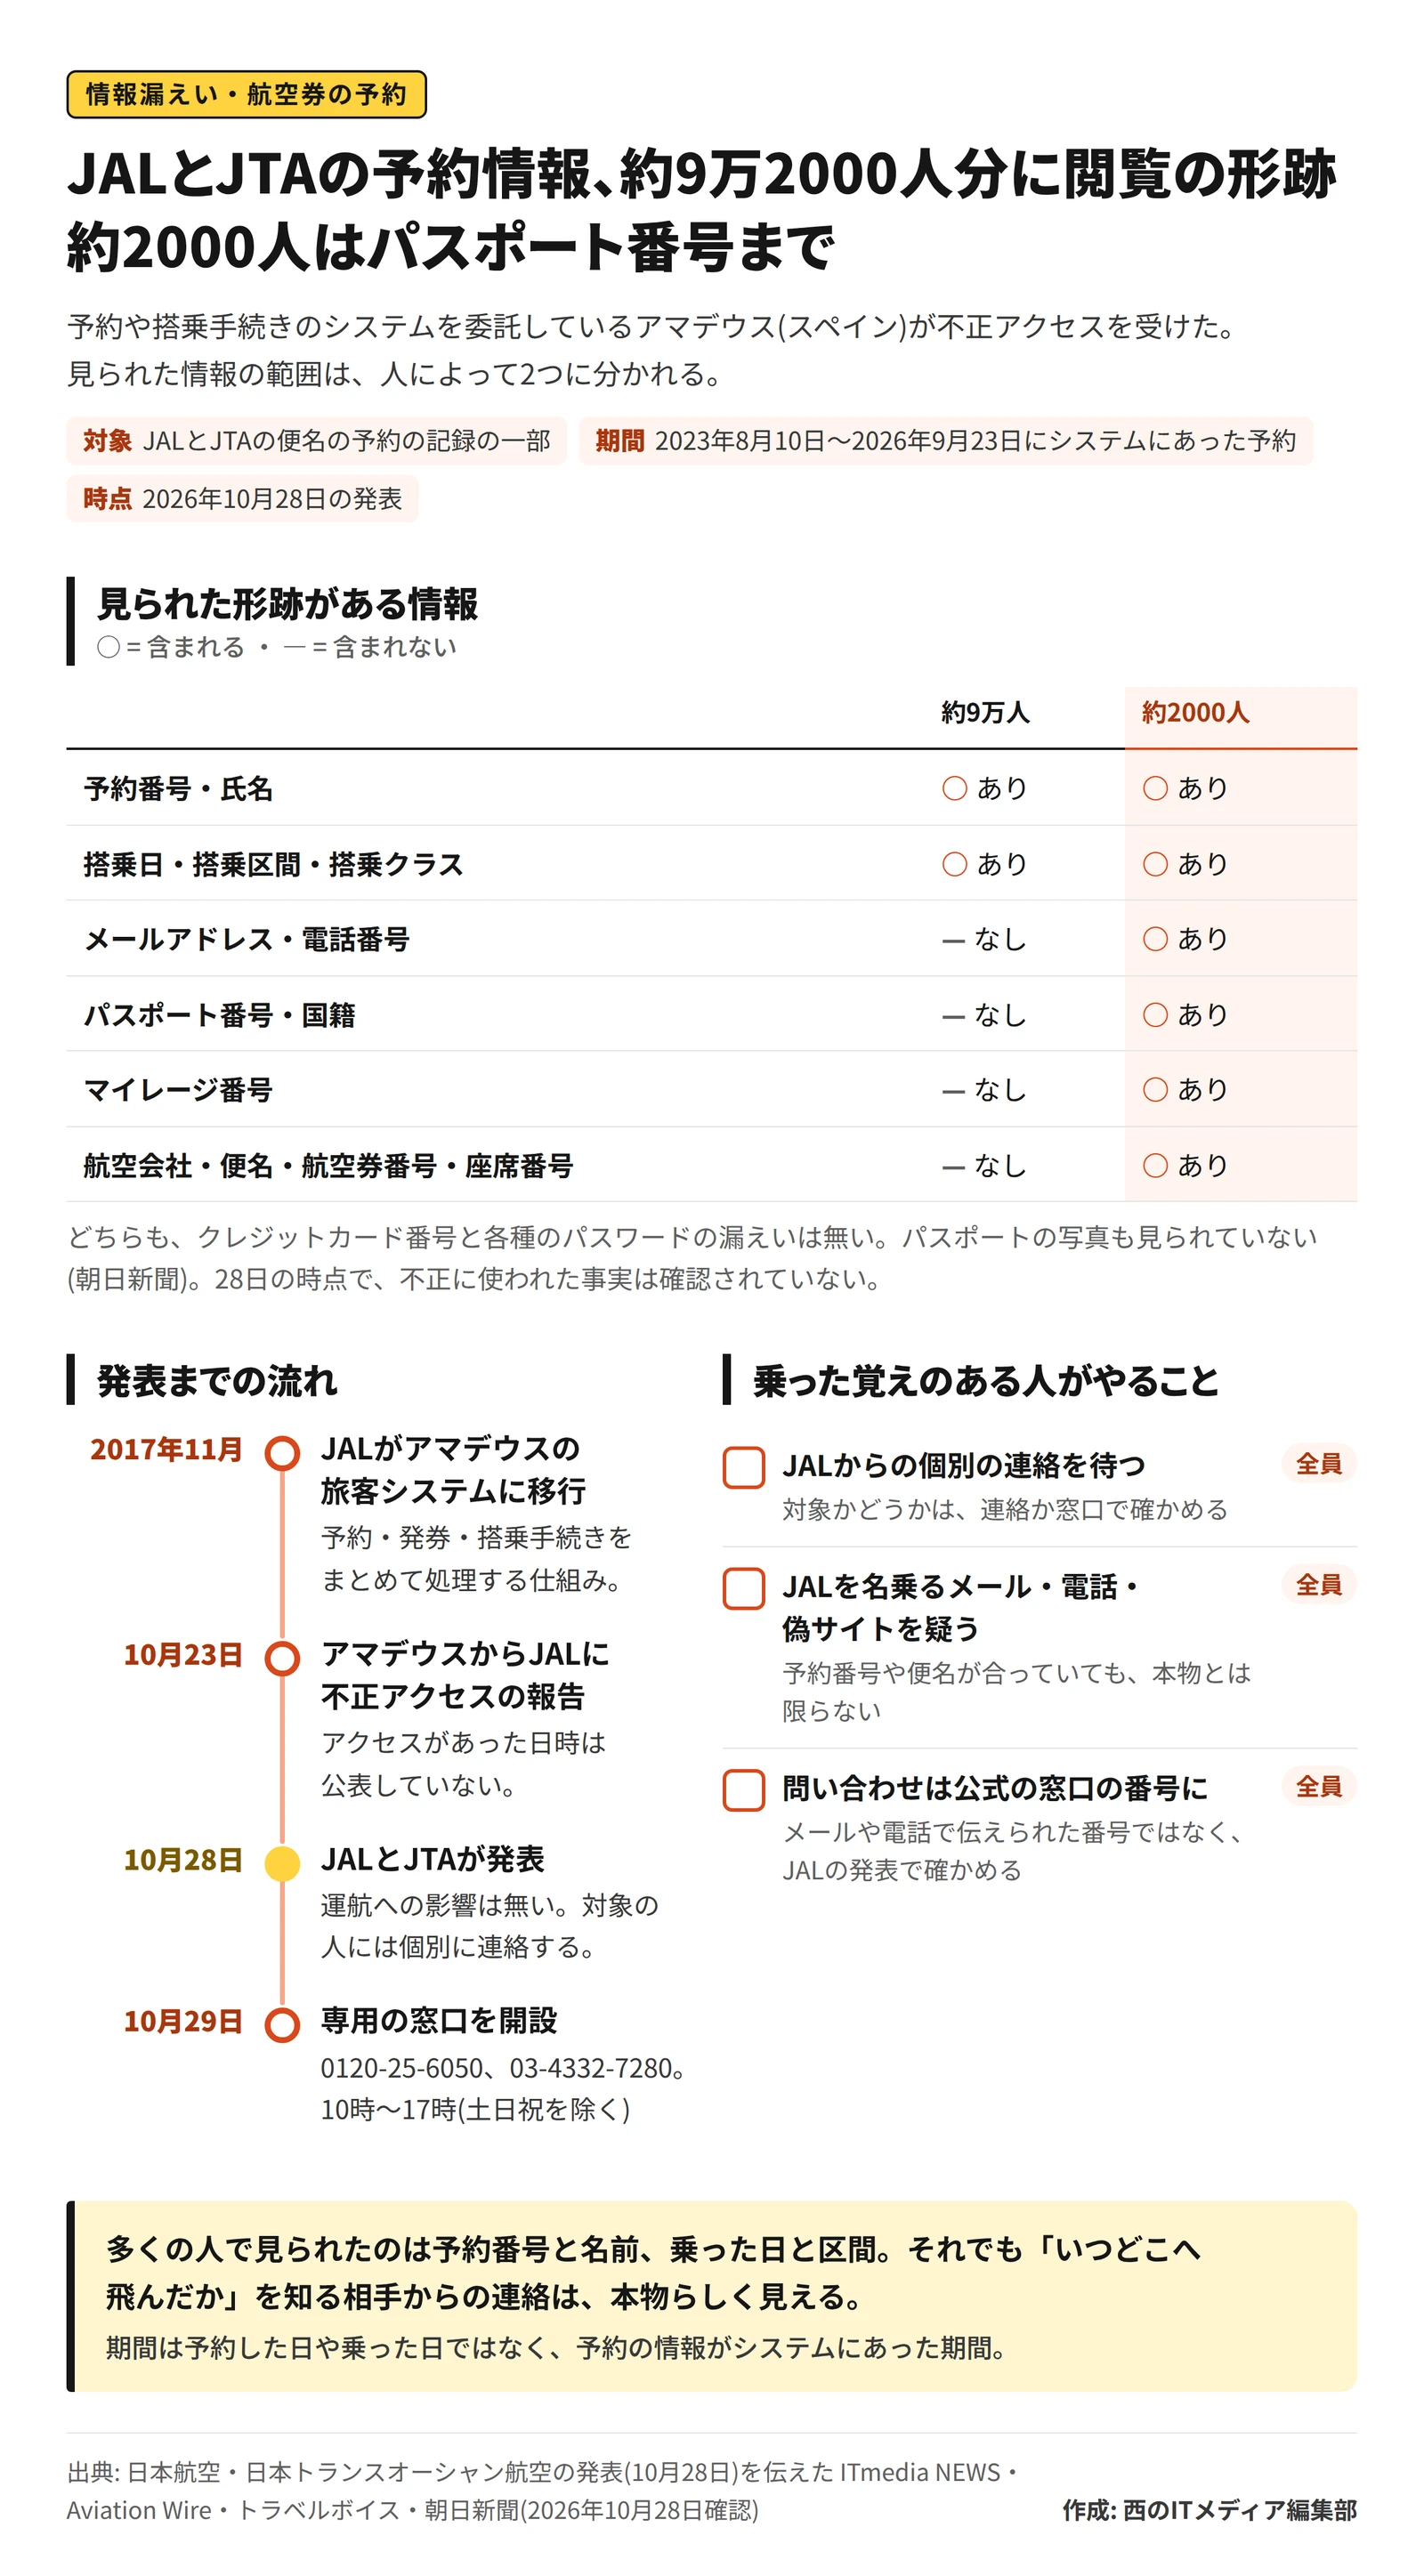
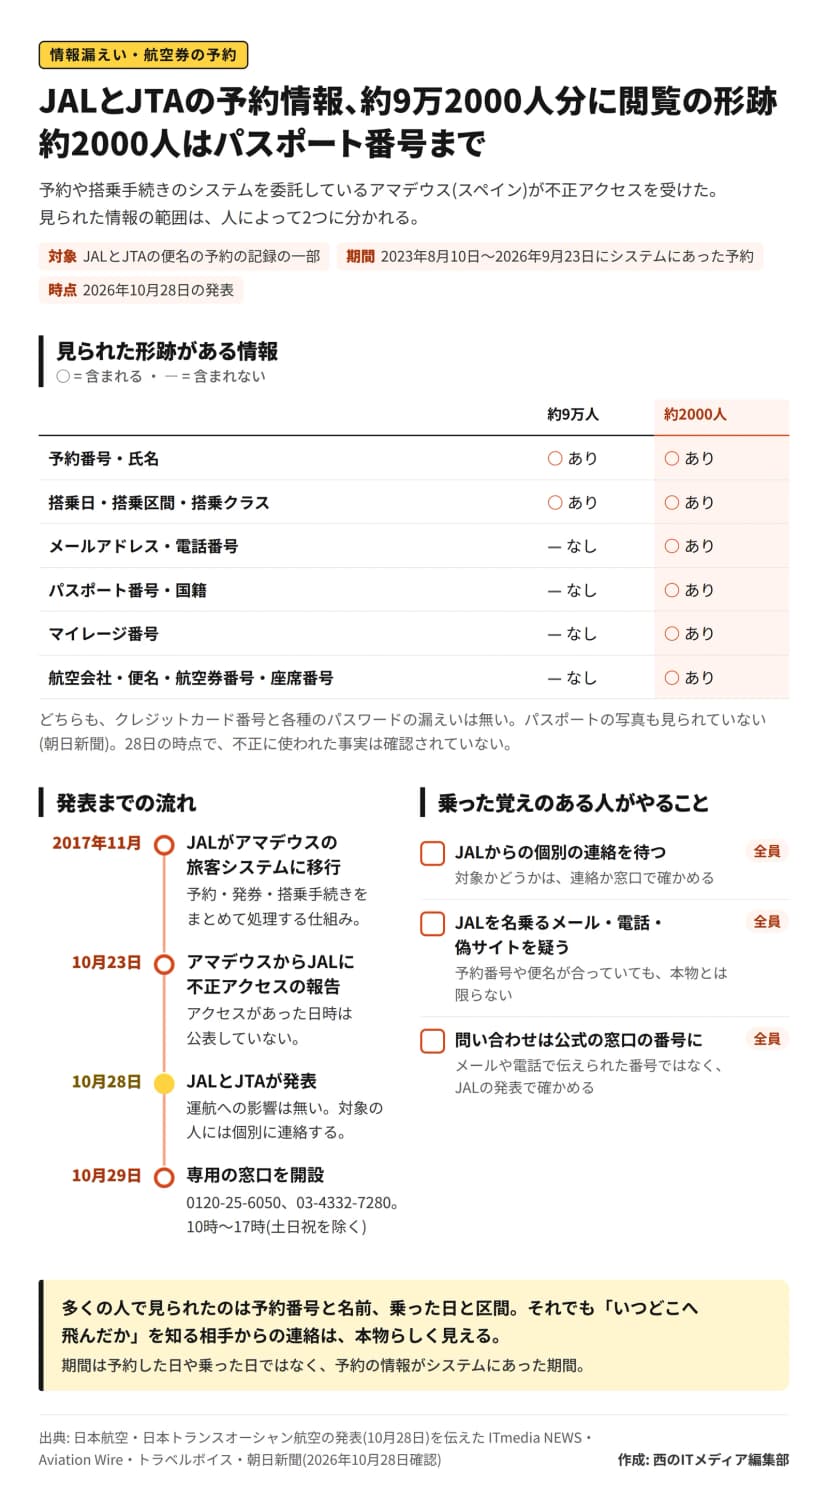 JALとJTAの予約情報で見られた形跡がある情報と、発表までの流れ(編集部作成)作成: 編集部 / 出典: 西のITメディア編集部
約9万人は予約番号と名前、約2000人はパスポート番号まで
見られた情報の範囲は、人によって2つに分かれます。
約9万人は、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスです。残る約2000人は、これに加えて、メールアドレス、電話番号、パスポート番号、国籍、マイレージの番号、便名、航空券の番号、座席の番号なども見られた形跡がありました。
クレジットカード番号と各種のパスワードは、どちらの人も含まれていません。朝日新聞によると、パスポートの写真も対象外です。28日の時点で、JALは情報の悪用を確認していません。
JALがアマデウスから報告を受けたのは、10月23日でした。不正アクセスが実際にあった日時は、明らかにしていません。アマデウスは、必要なセキュリティの対策をすでに終えたとしています。
対象の期間は「予約した日」ではない
対象は、2023年8月10日から2026年9月23日までにあった、JALとJTAの便名で予約した記録の一部です。Aviation Wireによると、この期間は予約の情報がアマデウスのシステムの上にあった期間で、予約した日や乗った日を指すものではありません。
この3年あまりにJALやJTAの便を予約していても、全員が対象になるわけではありません。対象かどうかは、JALからの個別の連絡か、問い合わせの窓口で確かめることになります。
JALがアマデウスの旅客システムに移ったのは、2017年11月です。それから9年近く、予約や発券、搭乗手続きをこの仕組みで処理してきました。
韓国の大韓航空でも、同じ委託先から予約番号が流出
アマデウスのシステムからの流出は、JALだけの話ではありません。韓国のMoney Todayによると、大韓航空は10月23日までに、予約番号を含む客の個人情報が、アマデウスのシステムから漏れたと客に連絡しました。大韓航空は、アマデウスのシステムのあるアカウントに割り当てられたログインの認証情報が使われたとみていて、時期は2023年8月から2026年9月と推定しています。
国内では、朝日新聞が、同じシステムを使っている全日本空輸(ANA)もアマデウスから不正アクセスの通知を受け、影響を確かめていると報じています。JALの発表は、侵入の手口までは触れていません。大韓航空と同じ原因なのかは、まだ分かりません。
乗った覚えのある人ができること
まずは、JALからの個別の連絡を待つことです。JALは、JALグループを装った不審なメールや電話、偽のサイトへの誘導に注意するよう呼びかけています。
気をつけたいのは、予約番号や名前、乗った日と区間が、本物らしい連絡の材料になる点です。乗った便を言い当てるメールや電話でも、本物とは限りません。払い戻しや確認を口実に、リンクを開かせたり、カード番号を聞き出したりする連絡には応じないようにしましょう。
専用の問い合わせ窓口は、10月29日に開きます。番号は国内から0120-25-6050と03-4332-7280、海外からは+81-3-4332-7280です。受付は日本時間の10時から17時までで、土日と祝日は休みです。電話をかけるときは、届いたメールに書かれた番号ではなく、この番号を使うと安心です。
旅行の予約サイトの漏えいでは、skyticketの情報漏えい、カード情報も最大6140人分 初報を訂正 今やることでも、返金や補償を名目にした連絡への注意をまとめています。漏れた情報の種類ごとの対処は、漏れた情報の種類で対処が違うIPAの手引き、免許証は信用情報機関へが参考になります。
大阪の伊丹や関空からJALに乗った覚えがあるなら、JALを名乗る電話やメールには、しばらく気ぃつけとこな。