腕時計の修理を店に頼むと、受付の伝票に名前や連絡先を書きます。その情報を預かっていた修理の委託先が、ランサムウェアの被害にあっていました。
ドン・キホーテ、長崎屋、橘百貨店、UDリテールの4社は10月28日、時計の修理を委託している株式会社コックス(東京都台東区)のサーバーが不正アクセスを受け、暗号化されたと発表しました。4社の客の情報を含むサーバーです。
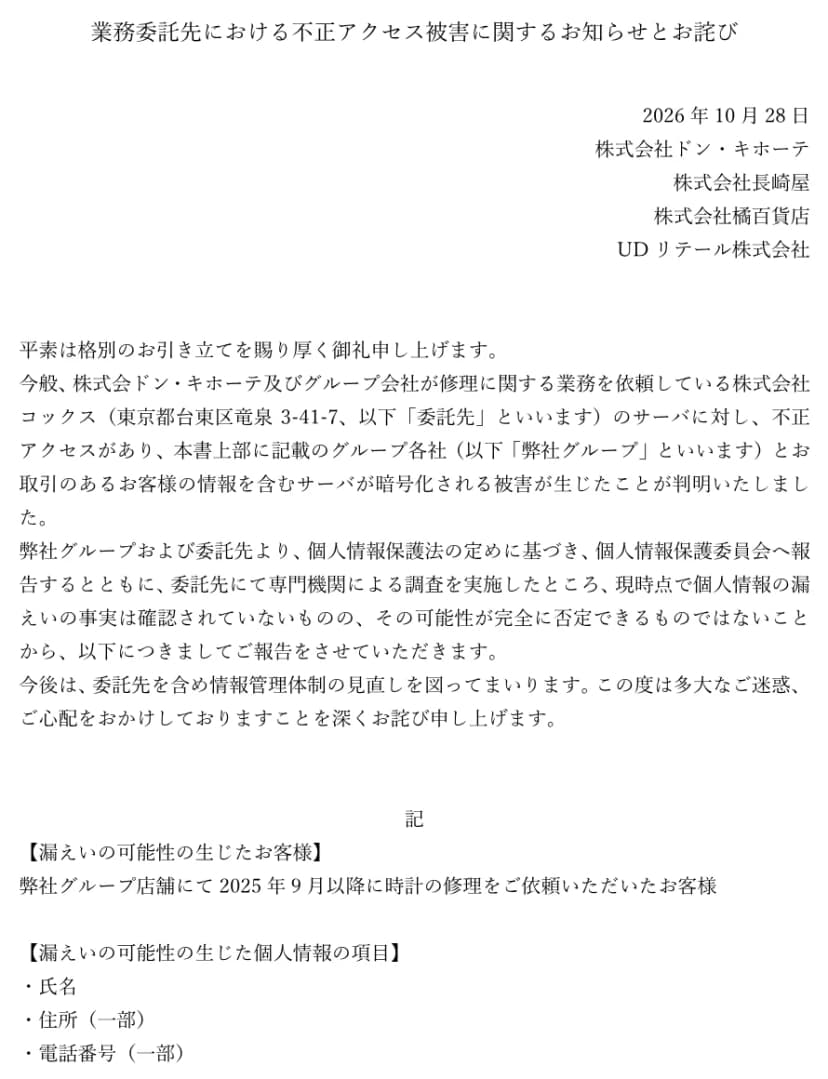 ドン・キホーテなど4社の「業務委託先における不正アクセス被害に関するお知らせとお詫び」(10月28日)出典: 株式会社ドン・キホーテ ほか3社(引用)
対象は、去年9月から時計の修理を頼んだ人
| 項目 |
発表の内容 |
| 対象の客 |
4社の店で、2025年9月以降に時計の修理を頼んだ人 |
| 漏れたおそれがある情報 |
氏名、住所(一部)、電話番号(一部) |
| 人数・件数 |
書かれていない |
| 二次被害 |
見つかっていない |
漏えいの事実は、まだ見つかっていません。ただ、委託先で専門の機関が調べているものの、暗号化されたサーバーを元に戻せていないため、漏れた可能性を完全には否定できないとしています。4社と委託先は、個人情報保護委員会に報告しました。
気づいてから発表まで1か月半
委託先がサイバー攻撃の可能性に気づいたのは、2026年9月15日です。社員がサーバーを確認したところ、暗号化で中身を見られない状態になっていたため、外からの接続を断ちました。4社に報告が届いたのは9月25日で、発表は10月28日でした。
4社は今後、委託先を含めて情報の管理の体制を見直すとしています。修理や配送、メールの配信など、店が外の会社に任せた業務から客の情報が漏れる例は、10月だけでも続いています。メールの配信の会社の件は、メール配信サービスの漏えい、なぜ使っていた会社の客まで 関西への広がりを図解にまとめています。
修理を頼んだ人がやること
- ドン・キホーテや長崎屋などを名乗る、身に覚えのない電話や郵便、SMSに気をつける
- 修理の代金や返金などを口実に、口座やカードの番号を聞かれても答えない
- 分からないことは、パン・パシフィック・インターナショナルホールディングスの個人情報担当の窓口(privacy@ppih.co.jp)に問い合わせる
漏れた情報の種類ごとの対処は、漏れた情報の種類で対処が違うIPAの手引き、免許証は信用情報機関へにあります。
大阪の道頓堀や京都の四条河原町の店で時計を預けた覚えがあるなら、しばらくは知らん番号からの電話に気ぃつけとこな。