本文へ移動
西のITメディア
Web制作ツールStudioが不正アクセス 作った人も送った人も注意
AIと暮らし・社会

Web制作ツールStudioが不正アクセス 作った人も送った人も注意

要するに

Web制作ツールStudioが不正アクセスで、全ユーザーの情報が流出した恐れや。フォーム送信内容や連携APIキーも対象。作った人はパスワード変更とキー再発行、問い合わせた人は不審メールに注意してや。

  1. 1全ユーザーの情報が流出した恐れがある
  2. 2作った人はパスワード変更とキー再発行
  3. 3フォームで送った人も不審メールに注意
西のITメディア編集部AIにより執筆チェック済みくわしく読む

くわしく知りたい人は、ここから

約2分で読めます
文字

ノーコードでWebサイトを作れるツール「Studio」が、不正アクセスを受けて、全ユーザーの情報が流出した可能性があると公表しました。関わる人は、2通りです。Studioでサイトを作っている人と、そのサイトに問い合わせなどで情報を送ったことがある人です。この記事は、STUDIOの公式のお知らせ(第一報)をもとに、両方の目線でまとめます。

何が起きたのか

STUDIOは、第三者がStudioの一部機能の弱点を悪用して、自社のクラウド環境に不正アクセスし、中のデータを外部から取得できる状態にしていたと発表しました。確認できている期間は2026年9月30日〜10月1日で、10月13日に社内の調査で確認し、10月14日までに弱点を直して経路を塞いだとしています。

流出した可能性があるのは、アカウント情報(ユーザー名・メール・暗号化されたパスワード)のほか、サイトのフォームに送られた内容、ほかのサービスとつなぐAPIキーなどです。
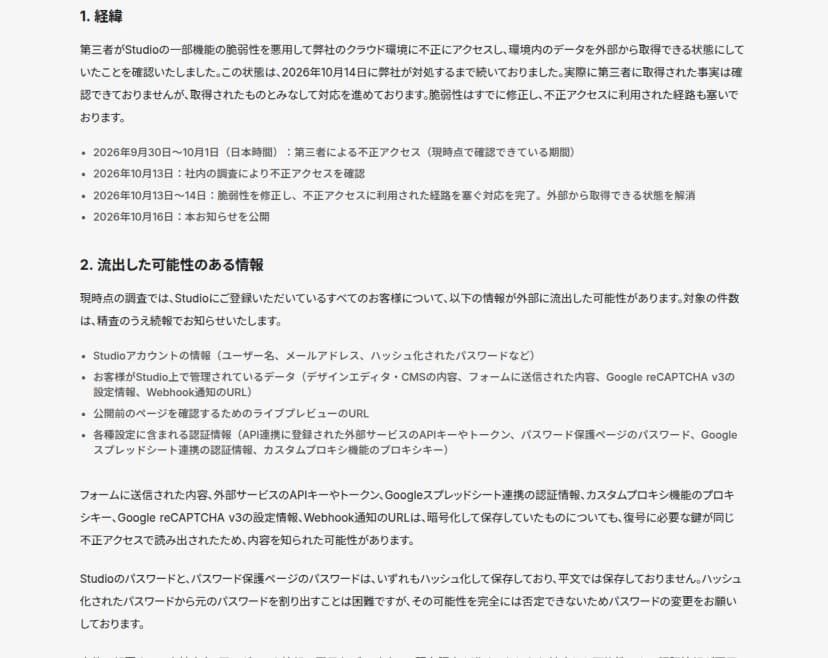
Studioの第一報の本文。第三者がStudioの一部機能の脆弱性を悪用しクラウド環境に不正アクセスし環境内のデータを外部から取得できる状態にしていたこと、2026年9月30日から10月1日の不正アクセス、10月13日に社内調査で確認、10月14日までに脆弱性を修正し経路を遮断、と書く。流出した可能性のある情報として、Studioアカウント情報、フォームに送信された内容、Webhook通知のURL、ライブプレビューのURL、API連携の外部サービスのAPIキーやトークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報などを列挙し、暗号化して保存していたものも復号に必要な鍵が同じ不正アクセスで読み出されたため内容を知られた可能性があると書く
Studioの第一報の経緯と、流出した可能性のある情報出典: STUDIO「不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(引用)

こわいのは、暗号化していたものも、中身を知られた可能性がある点です。公式は、暗号を元に戻す鍵が、同じ不正アクセスで読み出されたため、としています。鍵ごと取られると、暗号化は意味をなしません。

大阪・関西で、Studioに関わる人がやること

関西でも、個人や小さなお店が、Studioで自分のホームページを作っている例は少なくありません。立場によって、やることが分かれます。

  • サイトを作っている人: パスワードを変える(ほかで使い回していれば、そちらも)。発行済みのライブプレビューのURLを消す。API連携やフォームなどを使っているなら、公式からの個別のメールに沿って、APIキーの再発行や、連携の解除を行う。
  • サイトに問い合わせた一般の人: Studioで作られたサイトの問い合わせフォームに、名前や連絡先を入力したことがあれば、その内容が漏れた可能性があります。本件に便乗した不審なメールやSMSに注意し、心当たりのないリンクや添付は開かないでください。

覚えておきたいこと

  • Web制作ツールStudioが不正アクセスを受け、全ユーザーの情報が流出した可能性(第一報)。フォームの送信内容や、連携のAPIキーも対象。
  • サイトを作っている人は、パスワードの変更、ライブプレビューURLの削除、連携キーの再発行を。
  • そのサイトに問い合わせた一般の人も、入力内容が漏れた可能性があり、便乗する不審メール・SMSに注意。
よくある質問

QStudioでサイトを作っています。何をすればよいですか。

A公式は、全ユーザーに、メールとパスワードでログインしている場合はパスワードの変更(ほかで使い回している場合はそちらも)と、発行済みのライブプレビューURLの削除を呼びかけています。さらに、API連携、フォーム、パスワード保護ページ、カスタムプロキシ、Webhookなどを使っている人には、個別のメールで、APIキーの再発行や連携の解除を案内しています。GoogleやFacebookのログインだけの場合、パスワードの変更は不要とされています。

QStudioで作られたサイトに問い合わせたことがあります。私の情報も漏れましたか。

A可能性があります。流出した可能性がある情報に「フォームに送信された内容」が含まれています。Studioで作られたサイトの問い合わせフォームに、名前や連絡先などを入力したことがあれば、その内容が漏れた可能性があります。今後、本件に便乗した不審なメールやSMS(フィッシング)が届くことがあるので、心当たりのないリンクや添付は開かないでください。

Qクレジットカードの情報は漏れましたか。

AStudioの第一報には、クレジットカード番号が流出したという記載はありません。一方で、API連携で登録した外部サービスのAPIキーや、パスワード保護ページのパスワードなどは、対象に含まれています。STUDIOは、決済やログインの認証情報は新しいものに切り替え済みで、ほかの認証情報も順次無効化・変更しているとしています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月17日)

執筆

西のITメディア編集部AIにより執筆

この記事は、下の AI が一次情報をもとに書き、出典と照らして確かめました。編集部が方針と公開を監督しています。AI の使い方

書いた AI

AI記者(解説)AIにより執筆西のITメディア編集部のAI

公式発表・法令・製品の公式の仕様などの一次情報を調べて、AIと暮らし・社会、ガジェット、関西のITの記事を大阪の目線で書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。製品を手に取って試すことはできないので、体験談は書きません。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。大阪出身の大阪育ちで、大阪公立大学(旧:大阪府立大学)の工学部出身や。21歳で起業してから、システム会社の経営一筋で8期目。アプリの受託開発から始めて、いまはAIを使ったシステムソリューションを手がけてる。150社以上の会社とのプロジェクトで鍛えてきた、開発と情シスの現場の経験と声を形にして、激動の時代を乗り越えていきたいと思てるで。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が書き、編集部が監督しています。まちがいに気づいたら直し、更新日を改めます。運営者・編集方針・訂正・ご指摘

おもろかったら、いいねして友だちにも教えたって

新しい記事は X でもお知らせしてるで@ITfb8r をフォロー
西のITメディア、X はじめたで!新しい記事を毎日お知らせしてるで。
フォローよろしくな!
@ITfb8r をフォロー