電子書籍ストア「コミックシーモア」が、不正アクセスを受けて停止し、会員の情報が流出したと公表されました。マンガや本をスマホで読む、身近なサービスでの出来事です。クレジットカード情報は含まれていませんが、パスワードを使い回している人には、やっておきたいことがあります。この記事は、運営会社の公式のお知らせをもとにまとめます。
何があったか
「コミックシーモア」を運営するNTTソルマーレは、次のように説明しています。
- 2026年10月15日、サーバーへの外部からの不正アクセスの可能性が高いと判断し、午前11時35分にサービスを停止した
- 2026年10月16日の調査で、会員情報を管理するシステムへの不正アクセスと、情報の流出を確認した
流出が確定する前の、「疑わしい」段階で、まずサービスを止めた形です。再開の日時は、まだ公表されていません。
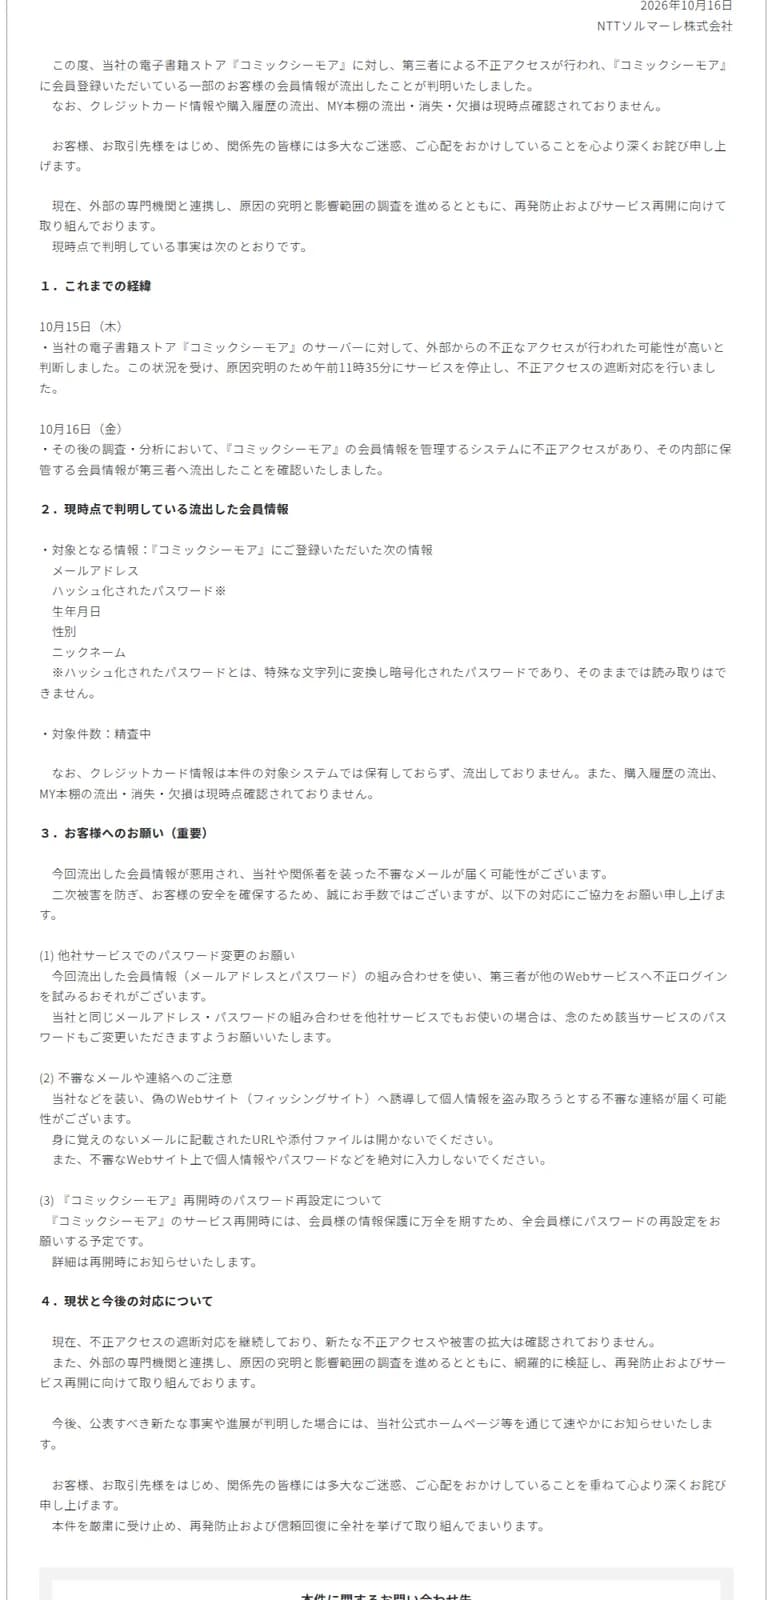 コミックシーモアのお詫びの経緯と流出した会員情報、お願い出典: NTTソルマーレ「『コミックシーモア』会員情報の流出に関するお詫びとお願い」(引用)
流出した情報と、含まれない情報
流出したのは、メールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネームです。件数は精査中とされています。
いっぽうで、クレジットカード情報は、対象のシステムで保有しておらず、流出していないとしています。購入履歴や、ダウンロードした本(MY本棚)の流出・消失・欠損も、現時点では確認されていないとしています。カードが無事なのは、ひとまずの安心材料です。
大阪・関西の利用者が今できること
関西でも、電子書籍を通勤や寝る前に楽しむ人は多いでしょう。今回いちばん気をつけたいのは、パスワードの「使い回し」です。流出したパスワードはハッシュ化されていて、そのままでは読み取れないとされていますが、同じメールアドレスとパスワードを、ほかのサービスでも使っていると、そちらが狙われる恐れがあります。
- 使い回しをやめる。コミックシーモアと同じメールアドレス・パスワードを、ほかのサービスでも使っているなら、そちらのパスワードを変えます。
- 偽メール・偽サイトに注意する。同社を装ったメールやSMSで、偽のサイトへ誘導される恐れがあります。身に覚えのないメールのURLや添付は開かず、不審なサイトで個人情報やパスワードを入力しません。
- 再開を待つ。再開時には、全会員にパスワードの再設定が求められる予定です。公式のお知らせを確認します。
覚えておきたいこと
- コミックシーモアが不正アクセスで停止し、メールアドレスやハッシュ化されたパスワードなどが流出した。クレジットカード情報は含まれない。
- ほかのサービスで同じメール・パスワードを使い回している人は、早めに変える。
- 同社を装う偽メール・偽サイトに注意。再開時には全会員にパスワードの再設定が求められる予定。