飲食店で「アプリを入れたらスタンプがたまる」という、店舗アプリ(ポイントアプリ)を使ったことはありませんか。その店舗アプリの一つ「トイポ」で不備があり、登録した個人情報が漏れた可能性があると分かりました。JR九州の飲食店の利用者、約2万6900人が対象です。関西でも店舗アプリは身近なので、個人情報の預け方を考える機会にします。
何が起きたのか
JR九州フードサービスの発表によると、同社が和食店「うまや」「たんや」など24店舗で使っている顧客管理アプリ「トイポアプリ」で、提供元の株式会社トイポが不正アクセスを受けました。一部のAPI(アプリとサーバーがやり取りする窓口)で、本来は権限のない第三者が、他の利用者の情報を取得できる状態になっていたとのことです。原因の不備は、すでに修正されています。
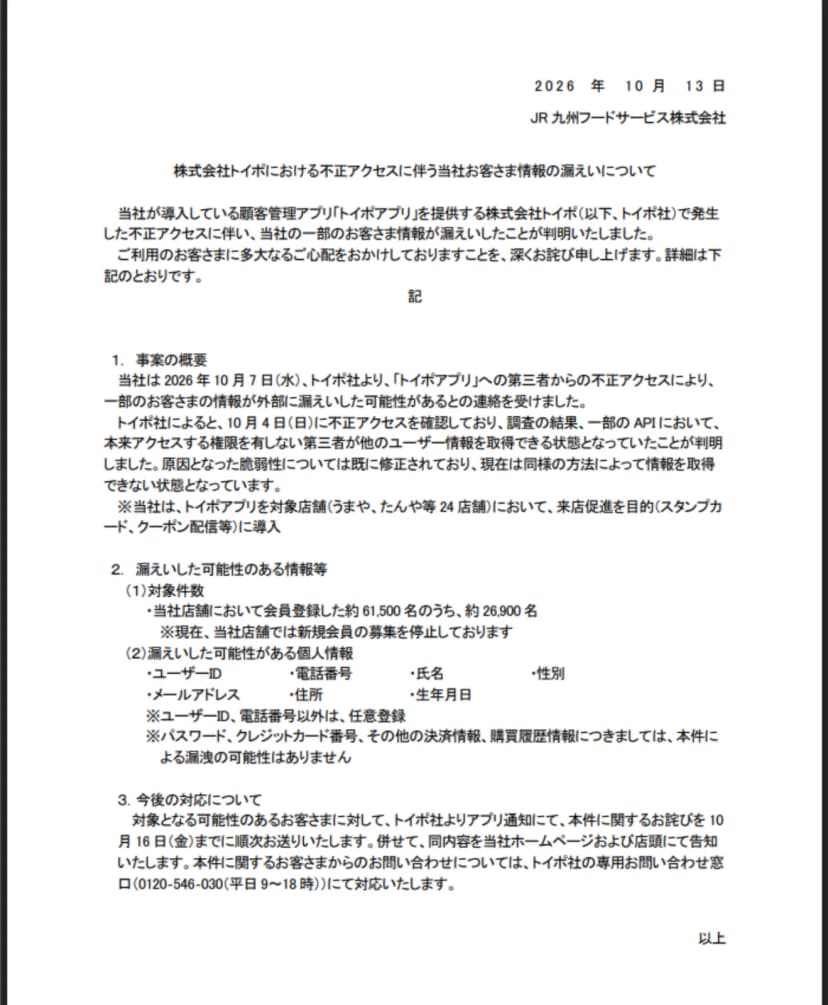 JR九州フードサービスの公表。トイポアプリの不正アクセスで約2万6900人が対象出典: JR九州フードサービス株式会社(引用)
対象は、同社の店舗で会員登録した約6万1500人のうち、約2万6900人です。漏れた可能性があるのは、ユーザーID・電話番号・氏名・性別・メールアドレス・住所・生年月日です(ユーザーIDと電話番号以外は、任意の登録)。パスワード、クレジットカード番号などの決済情報、購買履歴は、漏れていないとされています。
大阪・関西では
今回の店はJR九州の飲食店ですが、トイポのような店舗アプリ(スタンプ・クーポン・モバイルオーダー)は、関西でも多くの飲食店や商店で使われています。トイポは全国の店で導入されているサービスです。
つまり、「自分がよく行く店のアプリも、同じようにアプリの会社が攻撃されれば漏れうる」という話です。店のアプリに登録した電話番号や氏名が、本物らしい詐欺の連絡に使われることもあります。
店舗アプリは、スタンプやクーポンで便利な一方、氏名や連絡先を預けることになります。どの店のアプリでも、アプリを作る会社が攻撃されれば、同じように漏れる可能性があります。便利さと、預ける情報の量のバランスを、一度考えてみる機会です。
今日からできること
- 店舗アプリに登録する情報は、必要な分だけにする。氏名・住所・生年月日などが「任意」なら、入れすぎない。
- 使わなくなった店舗アプリは、退会して登録情報を消す。
- 同じパスワードを、複数のサービスで使い回さない。
- 店やアプリ会社をかたる不審なメール・SMS・電話に注意する。アプリの案内は、公式のアプリや店頭の掲示で確かめる。
- 今回のJR九州の件で対象になった人には、トイポ社からアプリ通知でお詫びが届きます(10月16日まで順次)。心当たりのある人は、公式の案内で確かめる。
スタンプほしさに何でも登録しがちやけど、要らん情報まで入れんのが一番の守りやで。