スマホにお金をチャージして使うキャッシュレスサービス「IDARE(イデア)」で、約13万人分の個人情報が漏れた可能性があると、運営の株式会社Fivotが2026年10月13日に発表しました。残高や取引履歴も含まれますが、残高は保全されているとのことです。使っている人が知っておきたいことを、公式のお知らせから整理します。
何が起きたのか
公式のお知らせによると、カスタマーサポートなどの業務で使っていた外部のソフトウェアの脆弱性を突かれ、2026年8月10日から9月27日にかけて、複数回、データベースの情報が外部に取得されました。対象は、9月27日までにIDAREに登録した人(退会済みを含む)で、12万9,659人です。
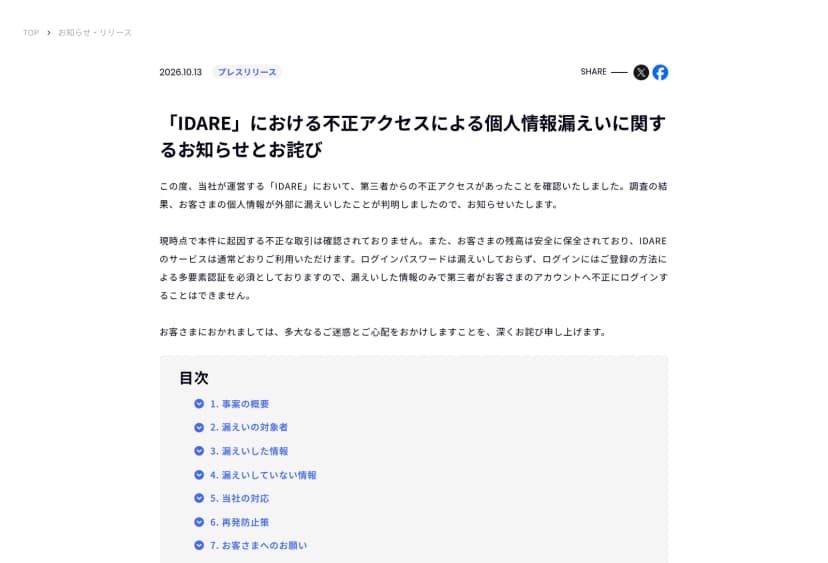 IDAREの「不正アクセスによる個人情報漏えいに関するお知らせとお詫び」出典: 株式会社Fivot(IDARE)(引用)
現時点で、本件による不正な取引は確認されておらず、残高は保全され、サービスは通常どおり使えるとしています。
漏れた情報・漏れていない情報
全員に関わるのは、電話番号・メールアドレス・生年月日・ユーザーID・表示名などの登録情報と、残高、取引履歴、IDAREカードの名義と有効期限です。一部の人は、氏名・住所・本人確認書類の番号、IDAREカード番号の下4桁、入金に使うクレジットカード番号の一部、銀行口座番号の一部なども対象です。
一方で、ログインパスワード、本人確認書類の画像、カード番号の全部やセキュリティコード、暗証番号、マイナンバーは漏れていないとされています。
便利なキャッシュレスでも、こうした漏えいは起こりえます。今回は、サービスそのものではなく、会社が業務で使っていた外部のソフトが入り口でした。利用者にできるのは、不審な連絡に注意することと、パスワードの使い回しを避けることです。
大阪・関西では
IDAREは全国で使えるキャッシュレスサービスで、関西にも利用者がいます。今回は、いま使っている人だけでなく、過去に使って退会した人も対象です。関西で以前にIDAREを使っていた人にも、関わる可能性があります。
関西でも、通信会社や宅配、通販をかたるフィッシングのメールやSMSが相次いでいます。電話番号やメール、氏名がそろっていると、文面が本物らしくなり、見分けが難しくなります。残高が無事でも、こうした不審な連絡には注意が要ります。
今日からできること
- IDAREの公式のお知らせと、届く個別の案内を確かめる。心当たりのない取引や請求がないかを見る。
- IDAREやFivotをかたる不審な連絡に注意する。会社は、メールやSMS、電話でパスワードや暗証番号、認証コードを聞くことはないとしています。届いたリンクや添付はすぐ開かず、公式のアプリから確かめる。
- ほかのサービスとパスワードを使い回している場合は、この機会に変える。
- 本人確認書類の番号やカード・口座の一部が漏れた可能性のある人は、該当のカード会社や金融機関の案内も確かめておくと安心です。
残高は無事やけど、こういう時こそIDAREをかたる怪しい連絡が増えるで。あわてず、公式のお知らせだけ見て確かめよな。