10月16日の時点では「影響はない」と聞いていた話が、10日後にくつがえりました。JR東海、JR西日本、JR九州の3社は10月26日、新幹線のネット予約「エクスプレス予約」と「スマートEX」で、一部の会員の個人情報が外部に漏れたと発表しました。
原因は、2つのサービスがメールの配信に使っていた、ユミルリンクの「Cuenote FC」への不正アクセスです。ユミルリンクの件は、メール配信のユミルリンクに不正アクセス メールアドレスなど延べ約900万件にまとめています。3社によると、ユミルリンクは不正アクセスの当初、2つのサービスの利用者に影響はないと伝えていました。
漏れたのは4つの項目
漏れたのは、メールアドレス、会員ID、カタカナの氏名、会員種別の4つです。漢字の氏名、生年月日、住所、電話番号、クレジットカードの番号と有効期限は、漏えいの可能性はないとしています。
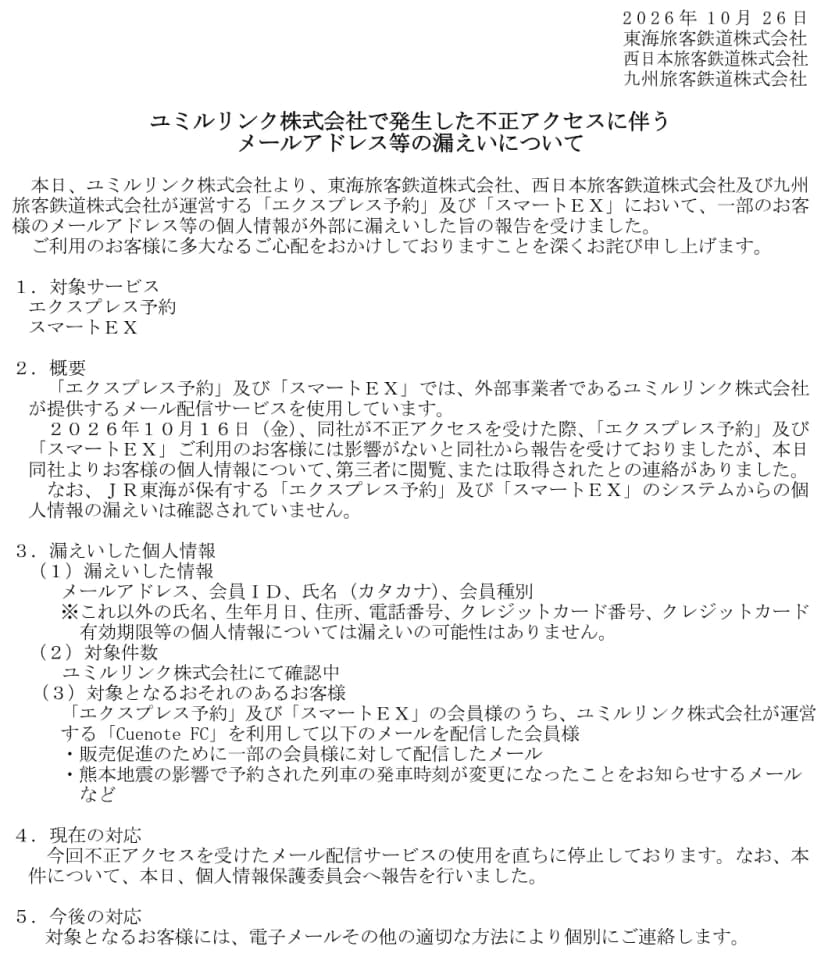 JR東海、JR西日本、JR九州が10月26日に連名で出した発表出典: 東海旅客鉄道株式会社・西日本旅客鉄道株式会社・九州旅客鉄道株式会社(引用)
対象は、Cuenote FCを使って送ったメールを受け取った会員です。発表は例として、一部の会員に送った販売促進のメールと、熊本地震の影響で予約した列車の発車時刻が変わったことを知らせるメールを挙げています。何人分かは、ユミルリンクが確認しているところです。
ユミルリンクは同じ10月26日の第二報で、情報の漏えいを確認したシステムが49に増え、延べ約5,163万件になったと発表しました。エクスプレス予約とスマートEXの分が何件かは、この発表からは分かりません。同社のドメインを使い、セゾンカードを装った迷惑メールが届いていることは、ユミルリンクの記事にまとめています。
JR東海が持つ予約のシステムからの漏えいは、確認されていません。3社はこのメール配信サービスの使用をすぐに止め、10月26日に個人情報保護委員会へ報告しました。対象の会員には、メールなどで個別に連絡するとしています。
会員IDとメールアドレスがそろうと
会員IDとメールアドレス、カタカナの名前がそろうと、本物らしい偽メールを作りやすくなります。EXのサイトは2025年から、エクスプレス予約やスマートEXをかたる偽メールに注意を呼びかけてきました。
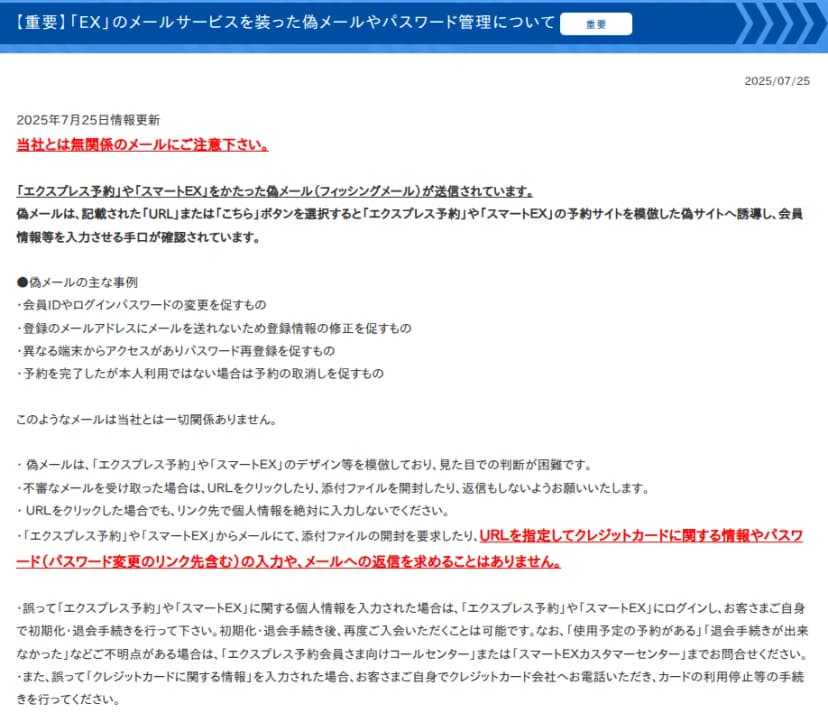 EXのサイトの偽メールへの注意。偽メールの主な例と、誤って入力したときの手順が書かれている出典: 東海旅客鉄道株式会社(EX予約サービス)(引用)
そのお知らせによると、偽メールは予約サイトに似せた偽サイトに誘い、会員情報を入力させます。会員IDやパスワードの変更を促すもの、身に覚えのない予約の取り消しを促すものなどが確認されています。
EXのサイトは、「URLを指定してクレジットカードに関する情報やパスワード(パスワード変更のリンク先含む)の入力や、メールへの返信を求めることはありません」と書いています。
会員がやること
- EXを名乗るメールのリンクは開かず、ブックマークか公式アプリからログインして予約を確認する
- ログインのパスワードをほかのサービスと同じにしているなら、別のものに変える
- 偽サイトに会員情報を入れてしまったら、本物のサイトにログインして初期化か退会の手続きをする
- カードの情報まで入れてしまったら、カード会社に電話して利用停止を頼む
3つ目と4つ目は、EXのサイトが偽メールのお知らせで案内している手順です。使う予定の予約が残っていて手続きできないときは、エクスプレス予約会員さま向けコールセンターか、スマートEXカスタマーセンターに相談します。
東海道・山陽新幹線を新大阪から使う人には、出張や帰省の予約でなじみのあるサービスです。発表した3社には、JR西日本も入っています。
出張の前の晩に「予約に問題があります」てメールが来ても、慌てんとアプリから自分の予約を見たらええねん。
2026年10月26日 更新:ユミルリンクの第二報(10月26日)で、漏えいが49のシステム、延べ約5,163万件に増えたことを書き足しました。