オファーを承諾するまでは、企業に名前を明かさない。運営会社がそう説明している就活サービスで、学生の氏名が企業の側から見える状態になっていました。
新卒向けの就活サービス「OfferBox(オファーボックス)」を運営する株式会社i-plug(大阪市北区)が、2026年10月5日に発表しました。原因はシステムの設定不備で、すでに直したそうです。
ふつうの画面には出ず、通信データの中にあった
OfferBoxは学生のプロフィールを見た企業が「オファー」を送る形の就活サービスです。
お知らせによると、企業向けの特定のページで、通信データの中に学生の姓と名、メールアドレスが入っていました。パスワードなど、ほかの項目はお知らせに挙がっていません。
ただ、ふだん見る画面に出ていたわけではありません。ブラウザーに付いている開発者向けの画面を開くと、見える状態でした。i-plugの説明では、企業の担当者がこの画面をふつう見るとは考えにくいといいます。氏名もそのままの文字ではなく文字コードの形で、変換しないと読めなかったそうです。外からの不正アクセスがあったとは、お知らせに書かれていません。
設定の不備は2026年5月12日から8月28日まで続いていました。対象の人数について、お知らせにはこうあります。
理論上の最大値は、本件事象により閲覧が可能であった時期に検索対象となっていた利用学生様の総数である314,009人(※)となります。
出典: i-plug「「OfferBox」システム設定不備に伴うお詫びとお知らせ」(2026年10月5日)
この数は期間中に検索できる状態だった2027年卒と2028年卒の学生を、すべて足したものです。つまり、企業が実際に見た人数ではありません。何人が見られたのかは、正確に特定できないとしています。
発覚からの流れは次のとおりです。
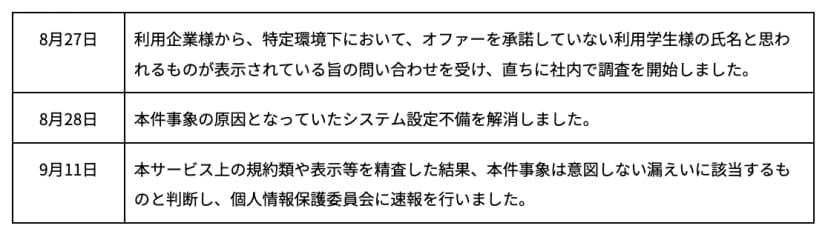 i-plugのお知らせにある経緯の表。8月27日の問い合わせから9月11日の速報まで出典: 株式会社i-plug「「OfferBox」システム設定不備に伴うお詫びとお知らせ」(引用)
直すのは1日、知らせるまでは39日
日付を数えると、この件の進み方が見えてきます。不備に気づいたきっかけは8月27日、利用企業からの問い合わせでした。i-plugは翌日の8月28日に設定を直し、14日後の9月11日に個人情報保護委員会へ速報しました。お知らせが出たのは、問い合わせから39日後の10月5日です。
不備が続いたのは、両端の日を含めて109日。その間、i-plugの側では気づけず、外から言われて初めて分かったことになります。機能を出すときに確認はしていましたが、見ていたのは画面の表示だけで、通信データの中身までは調べていなかったのです。
8月28日から9月11日までの14日のあいだに、i-plugは規約や表示などを調べ、「意図しない漏えい」に当たると判断しました。そこから公表までの24日に何をしていたのかは、お知らせからは分かりません。直すのに1日、知らせるのに5週間あまり。学生の側から見れば、知ったときにはとっくに直っていた、という順番でした。
直したあとは、サービスの通信の内容をすべて調べ、ほかに同じことが起きていないのを確かめたといいます。これからは、機能を出してよいかを決める基準を定期的に見直し、ガイドラインも整え直す方針です。外部の専門機関に、脆弱性の診断もしてもらったそうです。
情報を見られたのは、OfferBoxを使う企業だけでした。企業のほかの第三者に流れ出た事実は、確認されていません。i-plugは、二次被害のおそれは極めて低いとみています。
通知が届いているか、学生がやること
期間中にOfferBoxに登録していた2027年卒と2028年卒の学生が、この件に関わります。対象かもしれず、連絡先も分かっている学生には、i-plugがひとりずつ通知を送っています。
314,009人という最大値は、この109日の間に検索の対象になっていた学生の総数です。だから、この期間に登録していた27年卒・28年卒なら、通知が見当たらなくても、自分が含まれているかもしれないと考えておくほうが安全でしょう。
学生ができることは次の3つです。
- OfferBoxに登録したメールアドレスに、i-plugからの通知が届いていないかを確かめる
- 登録した連絡先が古いままなら、通知が届いていない可能性があると知っておく
- 分からないことは、問い合わせ窓口(0120-600-463、平日9時〜18時)に聞く
ほかのサービスからも漏えいの知らせが届いているなら、10月第1週の漏えい10件で、対象か確かめる順番が役に立ちます。
企業の側にも、できることはあります。OfferBoxを使う企業は、学生の個人情報を安全に扱うよう、規約などで求められる立場です。開発者向けの画面を開くことはふつうないでしょうが、もし通信データの中に学生の名前を見かけたら、i-plugに知らせるのが近道です。今回の発覚も、利用企業からの問い合わせがきっかけでした。
ここからはi-plugの案内ではなく、一般的な注意です。就活中は、企業を名乗るメールがたくさん届きます。心当たりのない連絡は、メールのリンクからではなく、サービスの公式サイトやアプリから確かめるのが確実です。
大阪・関西では、梅田に本社を置く会社のサービス
OfferBoxの会社概要によると、i-plugの本社は大阪市北区大深町のグラングリーン大阪 南館ゲートタワーにあります。お知らせは対象の学生を地域で分けておらず、関西の大学に通う2027年卒・2028年卒の学生にも、同じ案内が当てはまります。
外からの攻撃がなくても、設定の不備ひとつで、見えてはいけない相手に情報が見えてしまう。10月に関西で出た漏えいの発表を原因で分けてみると、この件は「設定の不備」の型です。攻撃や委託先から漏れた件とどう違うかは、原因の型で比べた10月の図解で見られます。関西の学生に関わる別の件では、大阪公立大学のシステム障害による休講と出願の延長もありました。
通知のメールが来てへんか、登録したアドレスの受信箱をいっぺん見といてな。
2026年11月10日 更新:発覚から公表までの39日の流れを数えた節を足し、題と説明文を直しました。