ディスカウントストア「ミスターマックス」を運営する株式会社ミスターマックスが、2026年10月6日にお詫びとお知らせを出しました。MrMaxアプリとオンラインストアのサーバーが不正アクセスを受け、会員の個人情報の一部が流出したという内容です。株式会社ミスターマックス・ホールディングス(本社・福岡市東区)も、同じ日にリリースを出しました。
10月3日の夕方に不審なアクセスを確認、同じ日に遮断
2026年10月3日(土)の夕方、会社のサーバーへの不審なアクセスが確認されました。会社はただちにサービスを一時停止し、同日中に外部からのアクセスを遮断しました。
調査の結果を、会社は次のように書いています。
その後の調査の結果、第三者が本サービスを構成するソフトウェアの機能を不正に利用してサーバーに侵入し、本サービス会員様の個人情報の一部が流出したことが判明いたしました。
出典: ミスターマックスのお知らせ
「本サービス」は、MrMaxアプリとオンラインストアのことです。これより詳しい原因は書かれていません(2026年10月6日時点)。
対象は最大1,735,154人、パスワードとカード情報は流出していない
情報流出の可能性がある対象は、次のとおりです。
| 項目 |
内容 |
| 対象のお客様 |
MrMaxアプリ会員、オンラインストア会員 |
| 対象の人数 |
最大1,735,154人(2026年10月3日時点で会員登録されている人) |
| 対象の情報 |
会員ID、氏名、メールアドレス、電話番号 |
| 流出していないと確認した情報 |
住所、生年月日、クレジットカード情報、パスワード、購入履歴 |
対象の情報は、登録の状況によって異なります。流出した情報を悪用した被害は、公開時点で確認されていないとしています。
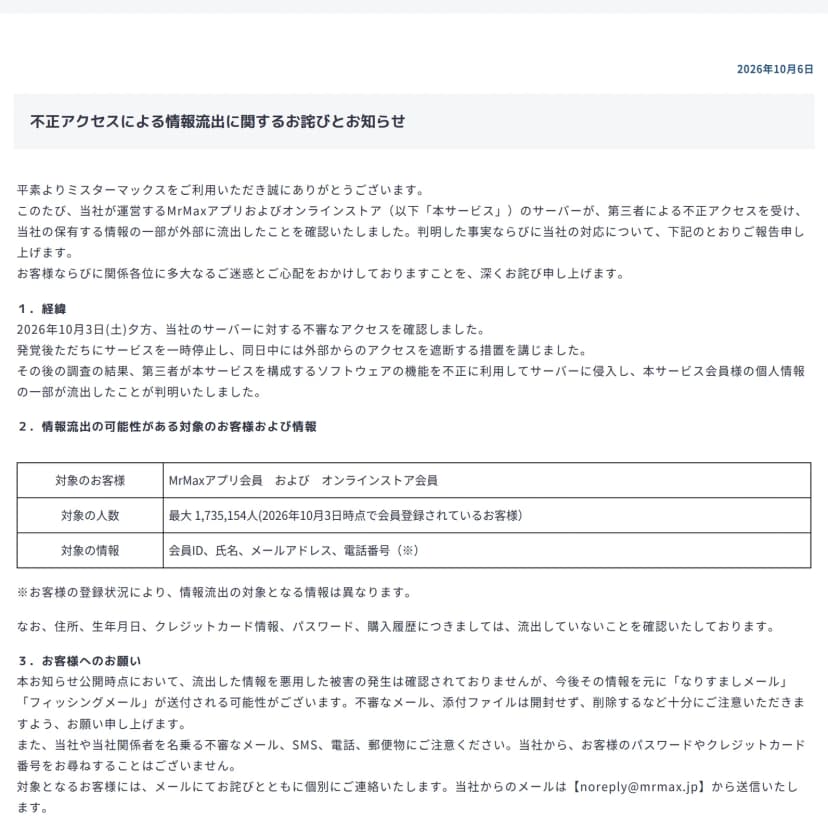 ミスターマックスが2026年10月6日に出したお知らせの冒頭から「3.お客様へのお願い」まで出典: 株式会社ミスターマックス「不正アクセスによる情報流出に関するお詫びとお知らせ」(引用)
会社がしていること
会社は個人情報保護委員会へ報告し、警察にも相談しています。不正アクセスの経路を遮断する対策は実施済みです。外部の専門機関の協力を得て詳しい調査を進め、監視の体制も強めています。
サービス再開の日時は、お知らせに書かれていません。
暮らしと仕事への影響
関わるのは、MrMaxアプリかオンラインストアに会員登録をしている人です。会社は、流出した情報をもとに「なりすましメール」「フィッシングメール」が送られる可能性があるとしています。
フィッシングは、実在の会社をかたるメールやSMSで偽のサイトへ誘い、情報を盗む手口です。仕事用のアドレスで登録した人は、職場のメールにも注意が要ります。
心当たりのある人がやること
ミスターマックスの案内
- 不審なメールや添付ファイルは開かず、削除する
- 同社やその関係者を名乗る不審なメール、SMS、電話、郵便物に注意する
- 会社がパスワードやクレジットカード番号を尋ねることはない
- 対象の人にはメールで個別に連絡があり、送信元はnoreply@mrmax.jp
問い合わせ窓口はメール(incident-desk@mrmax.co.jp)です。お客様向けのお知らせに、電話の窓口の記載はありません。
一般的な注意(公式の案内ではありません)
警察庁は、メールの送信元の名前やアドレスは変えるのが容易で、表示だけで真偽を判断するのは難しいと説明しています。送信元がnoreply@mrmax.jpと表示されていても、パスワードやクレジットカード番号を尋ねる内容なら、会社の説明と合いません。
メールやSMSのリンクは安易に開かず、ブックマークや公式アプリから正しいサイトを開くよう勧めています。家族での備えは、AIで作った顔や声の詐欺に備える 家族と店で決めておくことも参考になります。
関西の暮らしと仕事での使いどころ
公式サイトの店舗検索で選べるのは関東・中国・九州の15都県で、関西の2府4県に店舗はありません(2026年10月6日確認)。オンラインストアは「全国(一部離島除く)配送可能」と案内しており、関西で会員登録をしている人にも同じお知らせが当てはまります。
たとえば、九州や関東に住んでいたころにアプリを入れた人は、個別の連絡が届いていないか見ておくと安心です。
近くに店があらへんでも、会員登録に覚えがある人は、届いたメールを落ち着いて見といてな。