歯のホワイトニングの「ホワイトエッセンス」を運営するホワイトエッセンス株式会社(本社・東京都渋谷区)が、2026年10月5日にお詫びとお知らせを出しました。予約サイトと基幹システムへの不正アクセスで、個人情報が外部に持ち出されたことが分かったという内容です。8月12日に知らせていた件の続報です。
8月5日の確認から10月5日の発表まで
| 日付 |
会社の説明 |
| 2026年8月5日 |
予約サイトと基幹システムへの不正アクセスを確認 |
| 8月12日 |
システムを一時停止し、お知らせを出す |
| 10月5日 |
個人情報の外部への持ち出しが分かったと発表 |
8月12日付のお知らせ(9月10日に一部更新)は、対象に登録情報(氏名、連絡先、予約履歴等)が含まれるとし、具体的な項目は調査中としていました。サービスは、安全を確かめられた範囲から再開しています。
何が漏れたのか 約105万アカウント、項目は人で違う
漏えいしたのは、2026年8月5日時点で登録されていた情報の全部または一部です。対象者数は約105万アカウントで、お客さまのほか加盟院の関係者や本部の社員などを含む数です。全員に次の項目すべてが当てはまるわけではありません。
- 名前・住所・電話番号・メールアドレス
- 生年月日・性別・勤め先
- ログインIDとパスワード(暗号化された状態)
- サービスの利用・対応に関する情報、会社の管理番号など
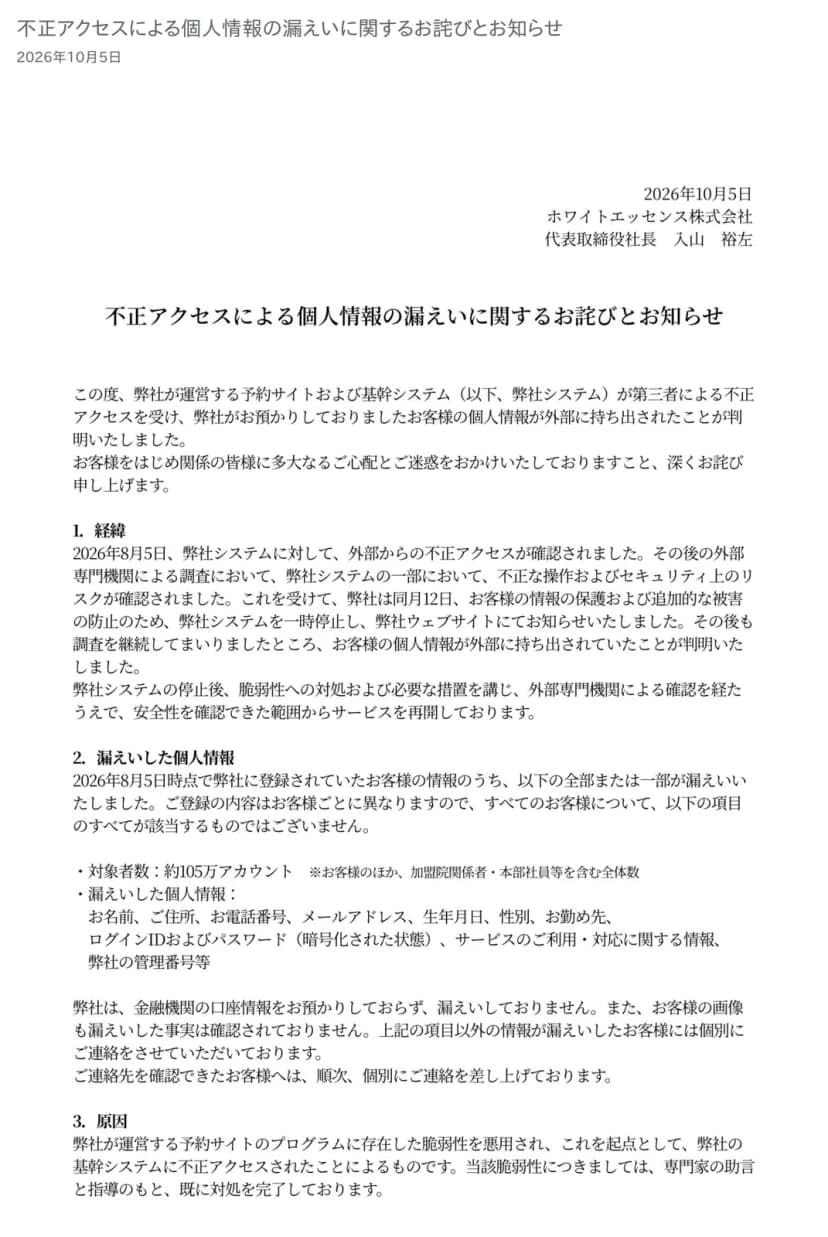 ホワイトエッセンスの公式サイトにある2026年10月5日付のお詫びとお知らせ(1枚目)出典: ホワイトエッセンス株式会社「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」(引用)
診療・予約・カードの情報は
お知らせの書き方は「サービスのご利用・対応に関する情報」で、診療の内容や予約の履歴が入るかどうかは書かれていません。クレジットカードの情報は、挙げられた項目にありません。
金融機関の口座情報は預かっておらず、漏えいしていないとしています。お客さまの画像が漏えいした事実も確認されていません。上の項目以外が漏えいした人には、個別に連絡しているとしています。
原因は予約サイトの脆弱性、対処は終えたと説明
会社の説明では、予約サイトのプログラムにあった脆弱性(弱点)が悪用され、そこを起点に基幹システムへ不正アクセスされました。この脆弱性への対処は終え、不正な通信を検知して遮断する仕組みも入れました。
認証方式の見直しや監視体制の強化にも、順に取り組むとしています。個人情報保護委員会に報告し、警察にも相談しています。
暮らしと仕事への影響
関わりがあるのは、2026年8月5日時点で登録があった人です。10月5日現在、二次的な被害は確認されていないとしたうえで、会社はこう続けています。
もっとも、漏えいした情報にお名前およびご連絡先が含まれることから、弊社または他の事業者を装った不審なメール、お電話、郵便物が届く可能性がございます。
出典: ホワイトエッセンス「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」(2026年10月5日・お知らせ一覧から)
勤め先を登録した人は、職場に届く連絡にも注意が要ります。
心当たりのある人がやること
ホワイトエッセンスの案内
- ほかのサービスで同じログインIDとパスワードの組合せを使っている人は、そちらを変える
- 心当たりのない連絡は、書かれたURLを開かず、情報も入力しない
- 会社が電話やメールで、クレジットカード番号、暗証番号、パスワードなどを聞くことは一切ない
ホワイトエッセンス側は、マイページ機能を止めているため手続きは要りません。再開のときに案内するとしています。
問い合わせは本件専用窓口(0120-385-035、通話料無料、10:00〜19:00)です。土日祝の受付は10月18日(日)までです。
一般的な注意(公式の案内ではありません)
警察庁は、IDとパスワードをサイトごとに変え、覚えきれないときはパスワード管理アプリを使うよう勧めています。家族での確かめ方は、AIで作った顔や声の詐欺に備える 家族と店で決めておくことも参考になります。
大阪・関西では、6府県に61の医院の連絡先が並ぶ
公式サイトの「ご予約に関するお問い合わせ」のページに並ぶ医院を数えると、大阪31、兵庫12、滋賀5、京都5、奈良5、和歌山3の計61でした(2026年10月5日確認)。予約の確認・変更・キャンセルは、該当の医院へ直接電話するよう案内しています。
同じパスワードを使い回してるとこがあったら、今晩のうちに変えてしまおか。