アンケートサイト「infoQ」を運営するGMOリサーチ&AI株式会社(本社・東京都渋谷区)が、2026年10月5日にお詫びとお知らせを出しました。不正アクセスで会員の個人情報が外部に持ち出され、一部の会員のポイントが本人の意思によらず交換されたという内容です。
「緊急メンテナンス」の表示は、不正アクセスへの対応だった
不正アクセスは10月2日(金)以降にあり、10月3日(土)の午前、会員からの問い合わせを受けた調査で確認されました。
- 10月3日11時24分 ポイント交換を停止(Amazonギフトコード、GMOポイント)
- 同日14時15分 攻撃経路を遮断
- 同日15時 外部からinfoQへのアクセスを遮断(サービス停止)
停止後のinfoQのサイトは「緊急メンテナンス」と案内していました。会社は、停止は今回の件への対応だったとし、説明の遅れをわびています。
対象は最大94万8,498件、会社が持つ個人情報の全件
対象は最大94万8,498件(10月5日時点)で、会社は、保有する個人情報の全件だと説明しています。
- 氏名、フリガナ、性別、生年月日
- メールアドレス、住所、電話番号
- パスワード(暗号化されたもの)、会員ID
- その他の会員登録情報(ニックネーム、保有ポイント数、最終回答日などの利用状況に関する情報)
クレジットカード情報とマイナンバーは、会社が保有していないとしています。銀行口座の情報は、お知らせに記載がありません。
ポイントの被害は611件・2,869,500円、会社が全額を補填
一部の会員(611件・2,869,500円)のポイントが、本人の意思によらずAmazonギフトコードに交換されました。この分は会社が全額を補填するとしており、方法と時期は書かれていません(2026年10月6日時点)。
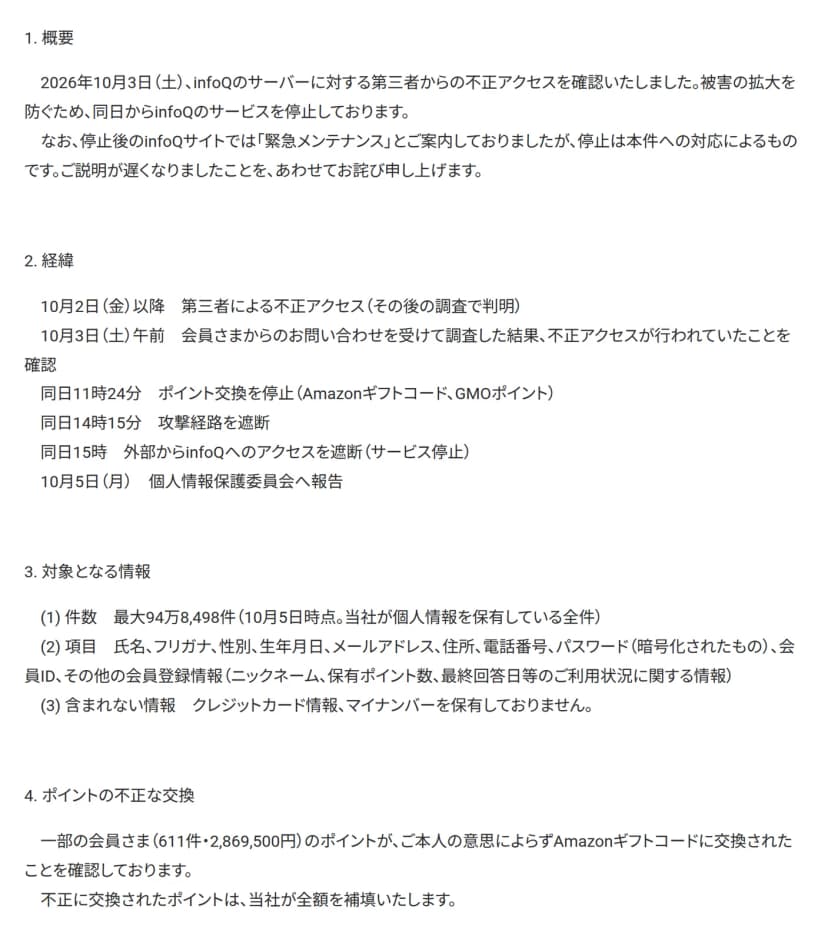 GMOリサーチ&AIが2026年10月5日に出したお知らせの「1. 概要」〜「4. ポイントの不正な交換」出典: GMOリサーチ&AI株式会社「当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(引用)
原因はソフトウェアの脆弱性と説明、調査は続く
会社は、第三者が、サイトで使っていたソフトウェアの脆弱性(弱点)を悪用して侵入したことを確認したとしています。10月5日に個人情報保護委員会へ報告し、セキュリティ専門会社の協力を得て調査を続けています。
再発防止策を講じ、安全性を確かめたうえでinfoQを再開する方針で、時期は決まり次第知らせるとしています。infoQ以外の同社のサービスへの不正アクセスは、確認されていません。
暮らしと仕事への影響
関わるのは、infoQに会員登録をしている人です。対象の会員には、10月5日から順次、メールで個別に連絡するとしています。
仕事の面では、同社が受けた調査の一部に停止の影響が出ています。取引先の情報は対象に含まれないとしています。
心当たりのある人がやること
GMOリサーチ&AIの案内
前述の通り、パスワードは暗号化されておりますが、念のため、infoQと同じパスワードを他のサービスでもお使いの場合は、そのサービスのパスワードを変更されることをお勧めします。
出典: GMOリサーチ&AIのお知らせ
ほかに次の2点を求めています。
- 同社やinfoQを装った不審なメール、SMS、電話に注意する
- 身に覚えのないポイント交換に気づいたら、問い合わせ窓口に連絡する
窓口はinfoQサポートセンター(infoq-support@gmo-research.ai)です。メールは24時間受け付け、対応は平日の10:00〜18:00です。
一般的な注意(公式の案内ではありません)
警察庁は、メールやSMSのリンクを安易に開かず、登録しておいたブックマークなどから正しいサイトを開くよう勧めています。
補填や再開の手続きを名乗る連絡が届いても、リンクからではなく、会社のお知らせのページで確かめるのが確実です。家族での備えは、AIで作った顔や声の詐欺に備える 家族と店で決めておくことも参考になります。
関西の暮らしと仕事での使いどころ
お知らせは地域で対象を分けておらず、関西でinfoQに登録している人にも同じ案内が当てはまります。
たとえば通勤の電車でアンケートに答えてきた人は、登録したメールアドレスに個別の連絡が届いていないか、見ておくと安心です。
再開の知らせを待つあいだに、使い回しのパスワードだけは先に替えとくのがええわ。