大阪に本社がある岩井コスモ証券は2026年10月16日、ネット取引のシステムの運用と保守を任せているトレードワークスのシステムが不正アクセスを受け、顧客4,611人の氏名やメールアドレスなどが外部に漏れたと発表しました。トレードワークスも同じ日に、原因と対応を公表しています。両社の発表をもとに、岩井コスモ証券に口座を持つ人が確かめることを整理します。
何が起きたか 10月14日に検知し、16日に公表
岩井コスモ証券によると、2026年10月14日に第三者による不正アクセスを検知しました。すぐにトレードワークスに連絡し、アクセスの制限などの緊急の措置をとったとしています。トレードワークスも、同じ10月14日(水)に自社のシステムへの不正アクセスを検知したと説明しています。
調べた結果、ネット取引の一部の顧客の情報が外部に漏れたことが分かりました。両社は10月16日に発表し、親会社の岩井コスモホールディングスも同じ日に開示しています。
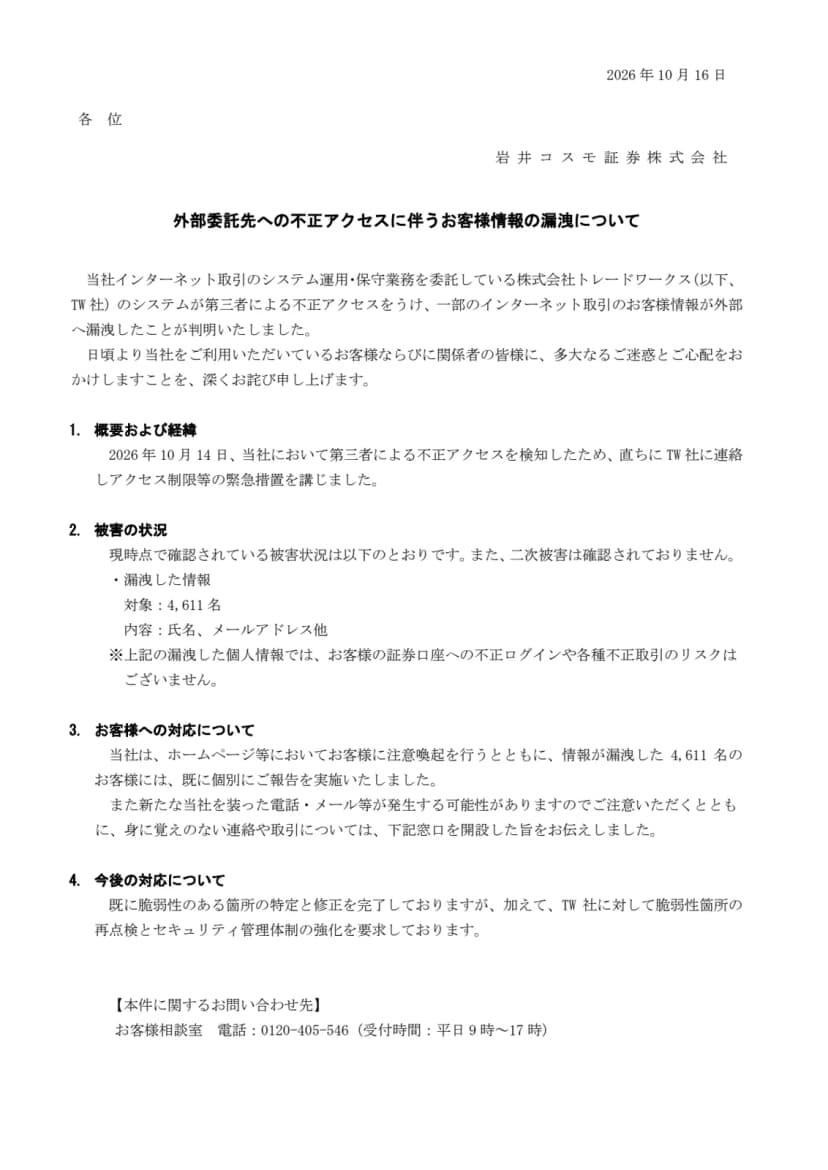 岩井コスモ証券の10月16日の発表。経緯、被害の状況、お客様への対応出典: 岩井コスモ証券株式会社(ニュースリリース)(引用)
漏れた情報と、漏れていないとされる情報
| 区分 |
内容 |
| 対象の人 |
ネット取引の顧客の一部、4,611人(2026年10月16日時点) |
| 漏れた情報 |
氏名、メールアドレスなど |
| 取得は確認されていない |
パスワード(トレードワークスの発表) |
| 二次被害 |
確認されていない(10月16日の発表の時点) |
岩井コスモ証券は、漏れた情報では、証券口座への不正ログインや不正な取引のリスクはないとしています。トレードワークスも、漏れた可能性のある情報だけでは、口座へのログインや取引はできないと説明しています。
原因は委託先のシステムの「管理機能」の設定の不備
トレードワークスは、岩井コスモ証券にネット取引のシステムを提供している会社です。原因について、顧客のログインには多要素認証(パスワードに加えて別の確認を求める仕組み)やパスキーなどの認証があり、ふつうの経路からの不正ログインは防げていたとしています。
一方で、トレードワークスのシステムの一部の管理機能に設定の不備があり、第三者に悪用されたと説明しています。同社は、自社の管理が不十分だったことによるものとしています。どの管理機能の、どんな設定だったのかは、発表に書かれていません。
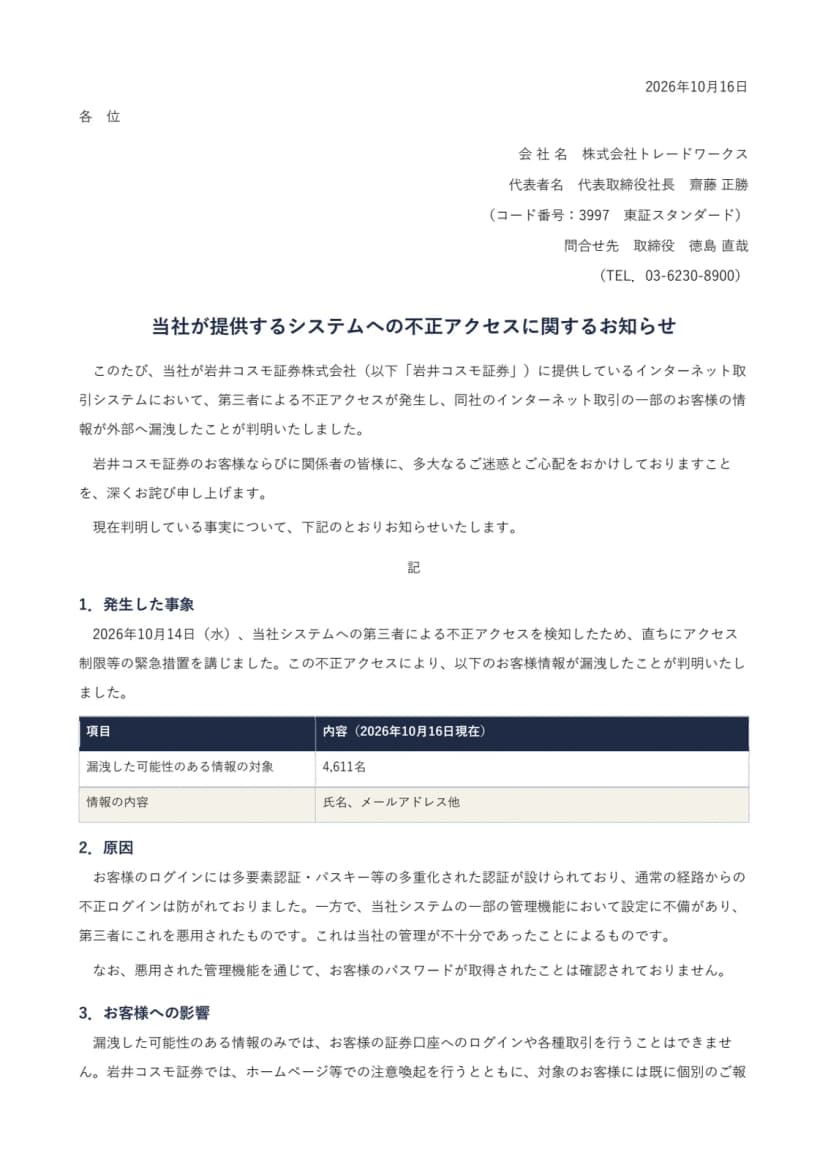 トレードワークスの適時開示の1ページ目。原因は管理機能の設定の不備出典: 株式会社トレードワークス(適時開示)(引用)
トレードワークスは、判明した当日に、悪用された管理機能の利用を止め、不正につながった接続を無効にし、攻撃元からの通信を遮断しました。同じシステムを使うほかの金融機関も点検し、今のところ同じような事象は確認されていないとしています。損失と対応の費用は、全額を自社で負担する方針です。
会社の情報システムの担当者向けに、委託先の管理の目線でまとめた記事は、情シスのミカタのトレードワークスの提供システムに不正アクセス 証券顧客4,611名漏洩にあります。
岩井コスモ証券の対応と問い合わせ先
岩井コスモ証券は、情報が漏れた4,611人に、すでに個別に報告したとしています。ネット取引のサイトでは、対象の人に10月16日、ログイン後のお知らせやメールで連絡したと案内しています。
脆弱性(システムの弱いところ)の場所は特定し、修正を終えたとしています。そのうえで、トレードワークスに、再点検とセキュリティの管理体制の強化を求めています。
顧客からの問い合わせは、岩井コスモ証券のお客様相談室(0120-405-546、平日9時〜17時)が受け付けています。
名前とメールアドレスが漏れたときの影響
氏名とメールアドレスがそろうと、本人あてに見える、もっともらしいメールを作りやすくなります。岩井コスモ証券も、会社を装った電話やメールが出てくるおそれがあるとして、注意を呼びかけています。
また新たな当社を装った電話・メール等が発生する可能性がありますのでご注意いただくとともに、身に覚えのない連絡や取引については、下記窓口を開設した旨をお伝えしました。
出典: 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」
証券口座をねらう手口は、すでに広がっています。金融庁によると、偽のサイトなどで盗んだログインIDやパスワードを使ったネット取引への不正アクセスは、2025年1月から2026年9月までの合計で19,252件、そのうち不正取引まで行われたのは10,642件です。各社から報告を受けた暫定の数です。
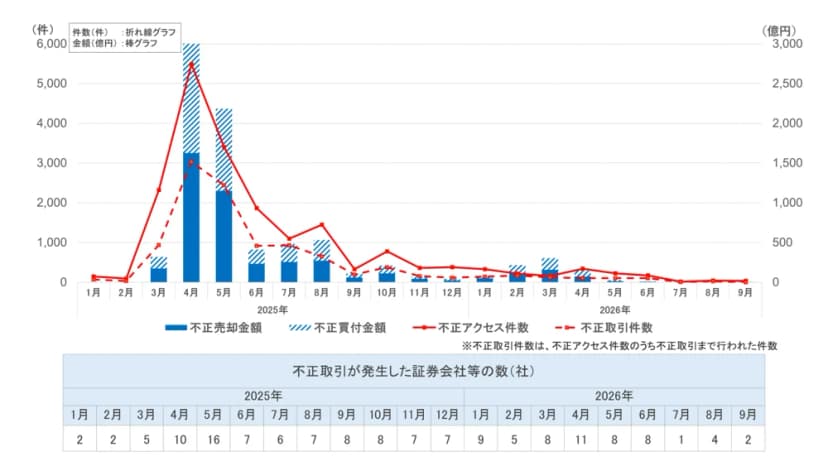 金融庁が公表した、ネット取引の不正アクセスと不正取引の件数と金額の推移出典: 金融庁ウェブサイト(公共データ利用規約(第1.0版)(PDL1.0)・出典: 金融庁ウェブサイト(2026年10月9日更新のページ)・確認 2026-10-19)
日本証券業協会は、主な手口として「リアルタイムフィッシング」を挙げています。偽のメールやSMSから偽のサイトに誘い、IDとパスワード、さらにワンタイムパスワードまで入力させて、すぐに本物のサイトで口座を乗っ取るものです。協会は、証券会社のお知らせを装ったメールやSMS、パスキーの登録の時期をねらったフィッシングにも注意を呼びかけています。
口座を持つ人が今日やること
- メールやSMSのリンクからログインしない。公式サイトのブックマークか公式アプリから開きます。岩井コスモ証券は、公式サイトを https://www.iwaicosmo.co.jp と https://www.iwaicosmo.net/ 、ネット取引のログイン画面を https://ic01.iwaicosmo.co.jp/Web と案内しています。
- 自分が対象かどうかは、ログインしたあとのお知らせで確かめます。
- パスキーを設定します。岩井コスモ証券は、2026年9月27日(日)から11月にかけて、ログイン時と出金時のパスキー認証を順に必須にしています。未設定のまま適用日を迎えると、取引などが使えなくなります。適用日は人ごとに違い、ログイン後の画面で確かめられます。
- パスワードを聞かれても答えません。岩井コスモ証券は、メールやフォームなど、取引のログイン画面以外でパスワードなどを尋ねることはないとしています。
- 身に覚えのない連絡や取引があったら、お客様相談室(0120-405-546、平日9時〜17時)に、自分で調べた番号でかけます。金融庁も、口座の状況をこまめに確かめ、不審なときはすぐにパスワードなどを変えるよう呼びかけています。
ほかの証券会社のパスキーの話はSBI証券「口座での被害は確認されていない」 パスキーの人が確かめること、漏れたときの一般的な動き方は相次ぐ大規模な情報漏えい この1か月で何が起きた? 件数の比較と、漏れたときの動き方を図解にまとめています。
大阪に本社がある証券会社 関西の個人投資家が確かめること
岩井コスモ証券は、大阪市中央区今橋に本社を置き、近畿財務局に登録している証券会社です(近畿財務局長(金商)第15号)。近畿には、本店営業部、梅田、阿倍野、堺、京都、神戸、奈良、和歌山など14の店があります。
今回、漏れたと発表されたのは、ネット取引の顧客の情報です。店の窓口や電話で取引する人の情報については、発表に書かれていません。地域ごとの人数も出ていません。
店で取引する人や、その家族は、電話の手口にも注意が要ります。岩井コスモ証券は、店の電話番号が表示されていても、内容に不審を覚えたら一度切り、折り返して確かめるよう呼びかけています。たとえば、親が店で取引しているなら、「証券会社を名乗る電話でお金や暗証番号の話が出たら、一度切ってかけ直す」と声をかけておくだけでも備えになります。
不審な勧誘や、金融のサービスについての相談は、大阪市中央区大手前にある近畿財務局の「きんざい金融ホットライン」(06-6949-6259、平日9時〜12時・13時〜17時)でも受け付けています。