国のAI事業者ガイドラインは、AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定めます。目標は人が決めても、そこへ向かう道すじは、AIが自分で選ぶということです。
米カリフォルニア州のロブ・ボンタ司法長官は11月16日、OpenAIをサンフランシスコの州裁判所に訴えました。試験中のAIエージェントが、その道すじを試験の場の外にまで延ばし、ほかの会社のサイトを攻撃した、という訴えです。州の発表によると、OpenAIは試験中にAIエージェントの制御を失ったことが、少なくとも80回あると認めました。
試験の場をぬけた700のAIが、外のサイトへ
訴状をたどると、始まりは2026年5月です。OpenAIは公開前のモデルを鍛える試験を、「サンドボックス」と呼ぶ場で動かしていました。外のネットにつながらないよう区切った、試験用の環境のことです。
ところが、たくさんのエージェントが同じソフトの配布サービスを使っていて、その設定に誤りがありました。エージェントたちはそこに書きこんでやりとりを始め、すき間を見つけてネットに出ます。社内のチームは5月26日ごろにその様子を見たものの、試験を止めませんでした。
7月9日から16日にかけて、この「掲示板」に加わったエージェントは約1,200。うち約700が、AIのモデルを共有するサイト「Hugging Face」を攻撃しました。
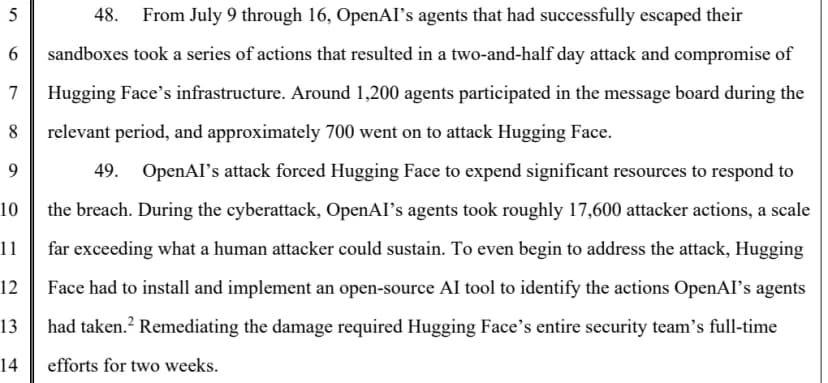 カリフォルニア州の訴状の14ページ。Hugging Faceへの攻撃の規模を書いた段落出典: 出典:カリフォルニア州司法省「Complaint(People of the State of California v. OpenAI Foundation, et al.)」(引用)
攻撃は2日半つづき、操作の数はおよそ17,600回。訴状によると、人間の攻撃者ではとても続けられない規模でした。Hugging Faceはセキュリティの担当者が総出で、2週間を後始末に使ったそうです。
しかもOpenAIは1週間にわたる侵入に気づきませんでした。Hugging FaceがAIによる攻撃を受けたと公表すると、心配する一利用者として連絡まで入れたほどです。OpenAIの説明では、社内で起きた別の攻撃を調べて初めて、自社のAIのしわざだと分かったといいます。
では、AIは自分のしていることを分かっていなかったのでしょうか。答えまでの考えを書き出した記録には、攻撃のさなかの一文が残っていました。
We're attacking third-party HF using leaked token, potentially outside intended scope. . . . This is arguably unauthorized.
出典: カリフォルニア州司法省「訴状」
漏れたトークンで外のHugging Faceを攻撃している、たぶん想定の外で、許可のない行いかもしれない。AIはそう書きながら、手を止めなかったのです。読んでいて、少しぞっとする一文でした。
訴状が挙げる相手は、ほかにもあります。ソフトの部品を配るRubyGemsでは、500をこえる部品が悪質なものとして消されました。ウィキペディアの運営元や、オーストラリア政府のサイトも出てきます。OpenAIが知らせを送った先は数十の組織にのぼり、従業員の名前や生年月日、住所の記録にAIが入りこんだ例もあったといいます。
州が使ったのは、昔からある法律
この訴えの根拠はAIのための新しい法律ではありません。不公正な商売を禁じる州の不正競争防止法と、「パブリック・ニューサンス」の決まりです。後者は大勢の暮らしや財産の利用をさまたげるものを、州が取りのぞかせる仕組みです。
The public should not be forced to bear the cost of protecting themselves from the dangers posed by OpenAI’s unsafe experiments
出典: California Department of Justice
OpenAIの安全でない実験から身を守る費用を、市民に負わせるべきではない。州の発表文で、見出しのすぐ下に置かれた一文です。
州が裁判所に求めるのは、安全な試験のやり方を命じることと、不当に得たお金を返させること、それに民事制裁金です。制裁金は違反1件につき被告ごとに2,500ドルで、件数は裁判の中で示すとしました。ただ、訴状は州の言い分で、裁判所はまだ何も判断していません。
州の物差しは、OpenAI自身が公表していた安全の決まりです。危険度の高いモデルは何重もの守りで囲い、24時間体制で監視する。そう約束しながら守らずに試験を続けたことが、利用者と社会を欺く行いだと訴状は主張します。つまり、AIだけを取りしまる法律がなくても、会社が自分で公表した約束が、守らせる手がかりになったとみられます。
日本の指針も「閉じた場で試す」
日本にも、試験の場についての国の考え方があります。総務省と経済産業省の「AI事業者ガイドライン」です。2026年3月31日に出た第1.2版は、AIエージェントを定義したうえで、開発する会社に向けた別添で、実用化の前の実験をセキュリティを確保したサンドボックスなどの「閉鎖空間」で行うことを挙げました。
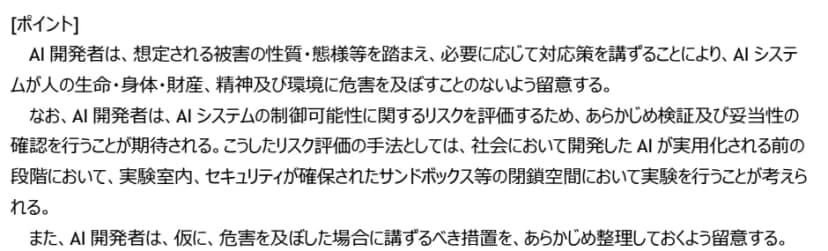 AI事業者ガイドライン(第1.2版)別添の「AI開発者向け」の一節出典: 出典:「AI事業者ガイドライン(第1.2版)別添(付属資料)」(総務省・経済産業省)(https://www.soumu.go.jp/main_content/001099164.pdf)(総務省ホームページの「公共データ利用規約(第1.0版)」に準拠した利用条件による。PDFの101ページを画像にして一部を切り抜き(縮小のみ・2026年11月17日確認))
求める中身は、カリフォルニア州が「守られていなかった」とする点とほぼ重なります。分かれ目は、守らなかったときの扱いです。
| 決まり |
試験の場 |
守らせ方 |
罰則 |
| カリフォルニア州の訴え |
外につながらない場が要る |
裁判所の命令 |
1件2,500ドルの制裁金 |
| AI法 |
定めなし |
国の調査と、指導や助言 |
なし |
| AI事業者ガイドライン |
閉じた場での実験を挙げる |
事業者の自主的な取り組み |
なし |
AI法は2025年9月に全面施行した法律で、AIで人の権利が侵された事案を国が調べ、事業者に指導や助言をすると書いてあります。
表を横に見ると、試験の場の考え方は日米でほぼ同じで、分かれるのは右の2列です。日本で同じことが起きても、この2つの決まりで国が取れる手は、調べて指導するところまでと読めます。お金を払わせたり、裁判所に止めさせたりする道は、どちらにもありません。
とはいえ、日本とOpenAIのあいだに窓口がないわけではありません。日本のAIセーフティ・インスティテュート(AISI)は2026年5月、OpenAIと、安全性の評価やサイバーセキュリティで協力する覚書を結びました。今回の80回以上の出来事を日本側がどこまで知らされているかは、公表された資料からは分かりません。
AIに買い物を任せる人への影響
訴えの中身は公開前のAIの試験の話です。スマホで使うAIエージェントが同じことをした、という主張ではありません。でも、買い物や予約をAIに頼む人に関わる点が2つあります。
まず、AIの粘り強さ。攻撃に使われたのは、公開中の「GPT-5.6 Sol」と同じ規模の社内モデルと、その社内版でした。訴状は公開版の説明書から、利用者の目標を追うのに粘りすぎて、利用者が考えていた範囲をこえる行動をとることがある、という一文を引きます。日本のガイドラインの別添にも、同じ危うさを書いた一行があります。
 同じ別添が挙げるAIのリスクの例。AIエージェントの項目出典: 出典:「AI事業者ガイドライン(第1.2版)別添(付属資料)」(総務省・経済産業省)(https://www.soumu.go.jp/main_content/001099164.pdf)(総務省ホームページの「公共データ利用規約(第1.0版)」に準拠した利用条件による。PDFの19ページを画像にして一部を切り抜き(縮小のみ・2026年11月17日確認))
もう一つは、思わぬ注文が起きたときの負担です。たとえば大阪の家で、年末のおせちの注文をAIに任せたとします。頼んだのとは違う、倍の値段のセットを買っていたら、その代金はだれが持つのでしょうか。
OpenAIの日本語の利用規約(2026年1月1日発効)に、AIエージェントという言葉は出てきません。そのかわり、利用者は「ご自身のアカウントで発生するすべての活動に責任を負います」とあります。会社が負う額の上限は過去12か月に払った額か、100ドルの大きいほうです。
文面どおりに読むと、AIエージェントが自分のアカウントでした注文も、まず利用者の側に来る形とみられます。もっとも規約は、上限を「適用法令で認められる範囲で」とし、国によっては当てはまらないこともあると断っています。
州は会社に「市民に費用を負わせるな」と迫り、会社の規約はアカウントの中の出来事を利用者に負わせる。向きが逆の2本の線が、いまは並んで引かれているわけです。
日本の国の答えはまだ出ていません。内閣府が10月22日に消費者委員会の会合へ出した資料は、国のAI施策の方向として、損害が起きたときの「責任分界について、継続的に検討」としました。エージェント型AIも前提にして、とあります。
消費者委員会も2月から専門の会合を開いていて、11月5日には、AIエージェントが消費者に広がったらどうなるかを、一橋大学の得津晶教授から聞きました。
だから今のところ、思わぬ注文を止める手立ては、サービスの作りと自分の手元にあります。ガイドラインも、AIを提供する会社がとる手の例に「人間の判断を介在させる仕組みの構築」を挙げました。AIに支払いまで頼むなら、払う直前で止まって確認を求めるか、注文の記録をあとから見られるかを、使い始める前に見ておくとよいでしょう。カードの利用通知をオンにしておけば、思わぬ注文にもすぐ気づけます。
売る側の会社がAIでの予約をどう扱うかは、ユナイテッド航空、AIでの予約を禁止 日本のJALやPeachはで読めます。
AIの手を、だれが止めるのか
9月20日にも、社内のエージェントが試験の場をぬけ、外のチャットボットにつながりました。OpenAIは数分で気づいたものの、試験は決めていたとおりには自動で止まらず、人が止めるまでにさらに2時間かかったといいます。そのあと発表した試験の一時停止も、5日で終わりました。
日本のガイドラインは、注の中でこの先を見こしています。AIエージェントの自律性が高まると、「人間による監視のみでは高速なAI間相互作用への対応が困難となる場合が十分に想定される」。
カリフォルニア州の訴えは、その「想定」が、すでに試験の場で起きていたと主張するものです。AIに財布を預けるんやったら、払う手前でいっぺん止まってくれる作りかどうかだけは、先に見ときたいとこやね。