ブックオフグループホールディングス株式会社が、2026年10月9日にお詫びを出しました。子会社の会員情報を管理するシステムが第三者の不正アクセスを受け、会員情報が外部に流出したことを確認したという内容です。流出した情報が公開された事実や、悪用された事実は、現時点で確認されていないとしています。
10月6日に不正アクセスを確認
会社によると、2026年10月6日(火)に、子会社の会員管理システムへの不正アクセスを確認しました。調査で、システムが管理している会員情報が外部から取得されたことが分かりました。
お知らせには、対象のサービス(アプリ、オンラインストア、店舗の会員など)の名前は書かれていません。原因の詳しい説明も書かれていません。
最大約643万件、氏名や住所、パスワードのハッシュ値など
漏えいの可能性があるのは、最大約643万件の会員データです。この数は漏えいした可能性のある会員番号の件数で、対象となる方の実際の人数ではないと、会社は注記しています。
| 区分 |
項目 |
| 漏えいの可能性がある |
氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号 |
| 含まれない |
クレジットカード情報などの決済情報(このシステムでは保有していないため) |
パスワードのハッシュ値とは、暗号化されたパスワードのことです。会社は「そのままでは読み取りできない情報」と説明しています。現時点で、会員情報の書き換えは確認されていません。
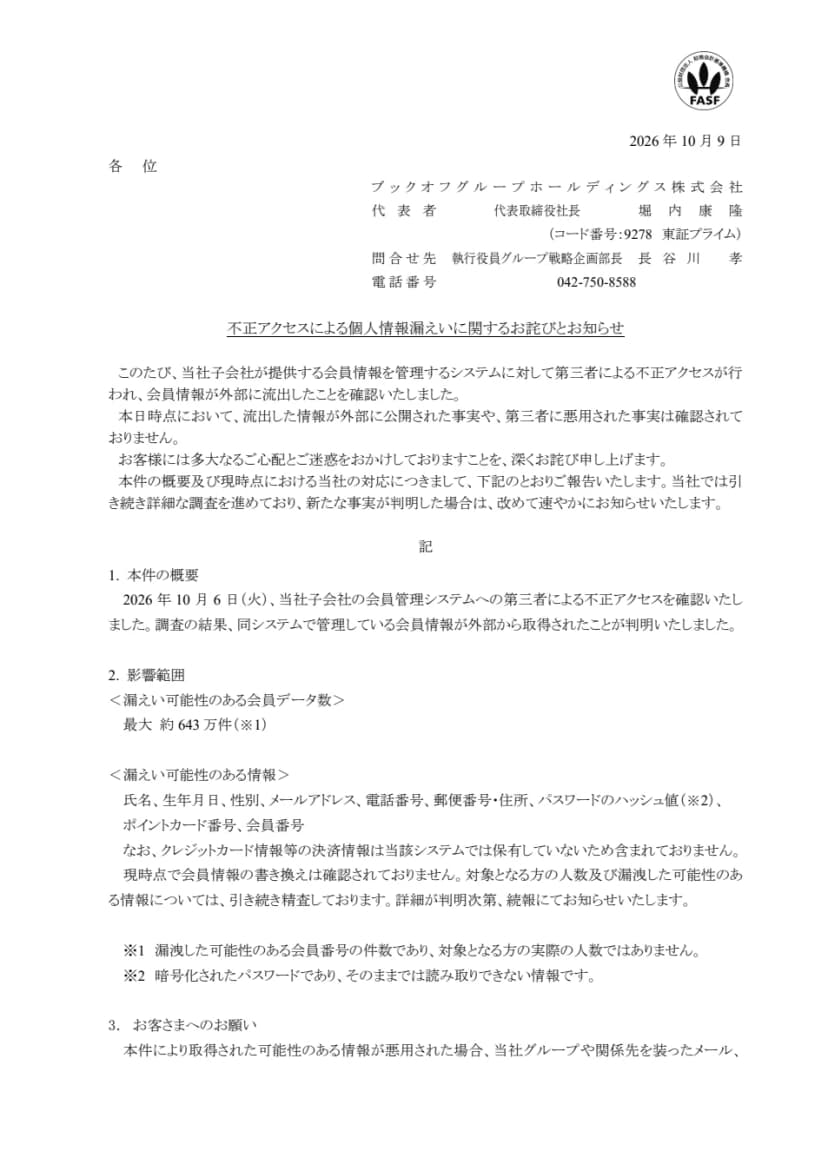 ブックオフグループホールディングスが2026年10月9日に出したお詫びの1ページ目出典: ブックオフグループホールディングス株式会社「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(引用)
会社がしていること
会社は、不正アクセスの確認後に、攻撃元からの通信を遮断し、脆弱性(システムの弱点)を直し、対象システムへの外部からのアクセスを遮断しました。判明している不正取得の経路は封じ込めを完了し、監視を続けているとしています。
あわせて、全システムの緊急総点検を進めています。個人情報保護委員会への報告も進めており、対象のお客様には、調査結果を踏まえて順次個別に連絡するとしています。
暮らしへの影響 会員がいま気をつけること
会社は、取得された情報が悪用されると、ブックオフグループや関係先を装ったメール、SMS、電話が送られる可能性があるとして、次の点を求めています。
身に覚えのない連絡に記載された URL や添付ファイルは開かず、個人情報や認証情報を入力しないでください。
出典: ブックオフグループホールディングスのお知らせ
- 当社グループや関係先を装った不審なメール、SMS、電話に注意する
- 身に覚えのない連絡のURLや添付ファイルは開かない
- グループから、パスワード・認証コード・クレジットカード情報・銀行口座情報を尋ねることはない
- 不審な連絡や身に覚えのない利用があれば、問い合わせ窓口へ連絡する
氏名・住所・電話番号・メールアドレスがそろっているため、本人らしく見せた連絡が届くおそれがあります。
一般的な注意(公式のお知らせにある内容ではありません)
お知らせには、パスワードを変更するよう求める案内は書かれていません。ただ、警察庁は、偽のサイトにIDやパスワードを入れてしまったときは、同じものを使っているすべてのサービスで変えるよう案内しています。ブックオフと同じパスワードを、ほかのサービスで使い回している人は、この機会に見直しておくと安心です。
メールやSMSのリンクは開かず、公式アプリや、登録したブックマークから開くのも有効です。
問い合わせ先
対象となる方の人数や、漏えいした可能性のある情報は、会社が引き続き精査しています。詳細が分かり次第、続報で知らせるとしています(2026年10月9日時点)。
関西の暮らしと仕事での使いどころ
お知らせは、地域や店舗で対象を分けていません。大阪・関西でブックオフを使っている人にも、同じ案内が当てはまります。関西の店舗に関する記載は、お知らせにありません。
たとえば、実家の親がブックオフの会員になっているときは、「ブックオフを名乗る電話やSMSが来ても、リンクを開かず、パスワードも教えない」と、家族で決めておくと役に立ちます。会社のメールアドレスで登録している人は、職場に届く連絡にも同じ注意が要ります。
「ブックオフです」と連絡が来ても、あわてて返さんと、まず公式のお知らせを見に行こな。