化粧品のオフプライスストアを運営する株式会社アエナは2026年10月14日、同社のECアプリが外部から不正アクセスを受け、最大817,215人分の会員情報が閲覧されたおそれがあると発表しました。登録済みクレジットカードの下4桁や有効期限も対象に含まれますが、カード番号の全桁やセキュリティコード、ログインパスワードは流出していないとしています。漏れたおそれがある情報の中身と、アエナを装う不審なメールへの備えを整理します。
10月13日、ログの解析で分かった
アエナによると、同社のECアプリに第三者による不正アクセスがあり、会員のマイページ情報が閲覧された可能性があります。システムの動作記録(ログ)を解析した結果、2026年10月13日5時58分に判明したとしています。原因は、不正アクセスによる機械的な連続アクセスとされ、詳細は調査中です。
対象は、ECアプリの本会員です。LINE会員と、Amazon・楽天で購入した人は対象外としています。閲覧されたおそれがある会員数は、最大817,215人です。
閲覧されたおそれがあるのは氏名・住所・カードの下4桁など
閲覧されたおそれがある情報は、次のとおりです。
- 基本情報: 氏名、フリガナ、住所、電話番号、メールアドレス、生年月日、性別、職業
- お届け先情報: 登録されているお届け先の住所・氏名・電話番号(第三者宛を含む)
- 設定情報: お気に入り店舗、メール配信設定
- クレジットカード情報の一部: 登録済みクレジットカードの下4桁、有効期限、カード名義
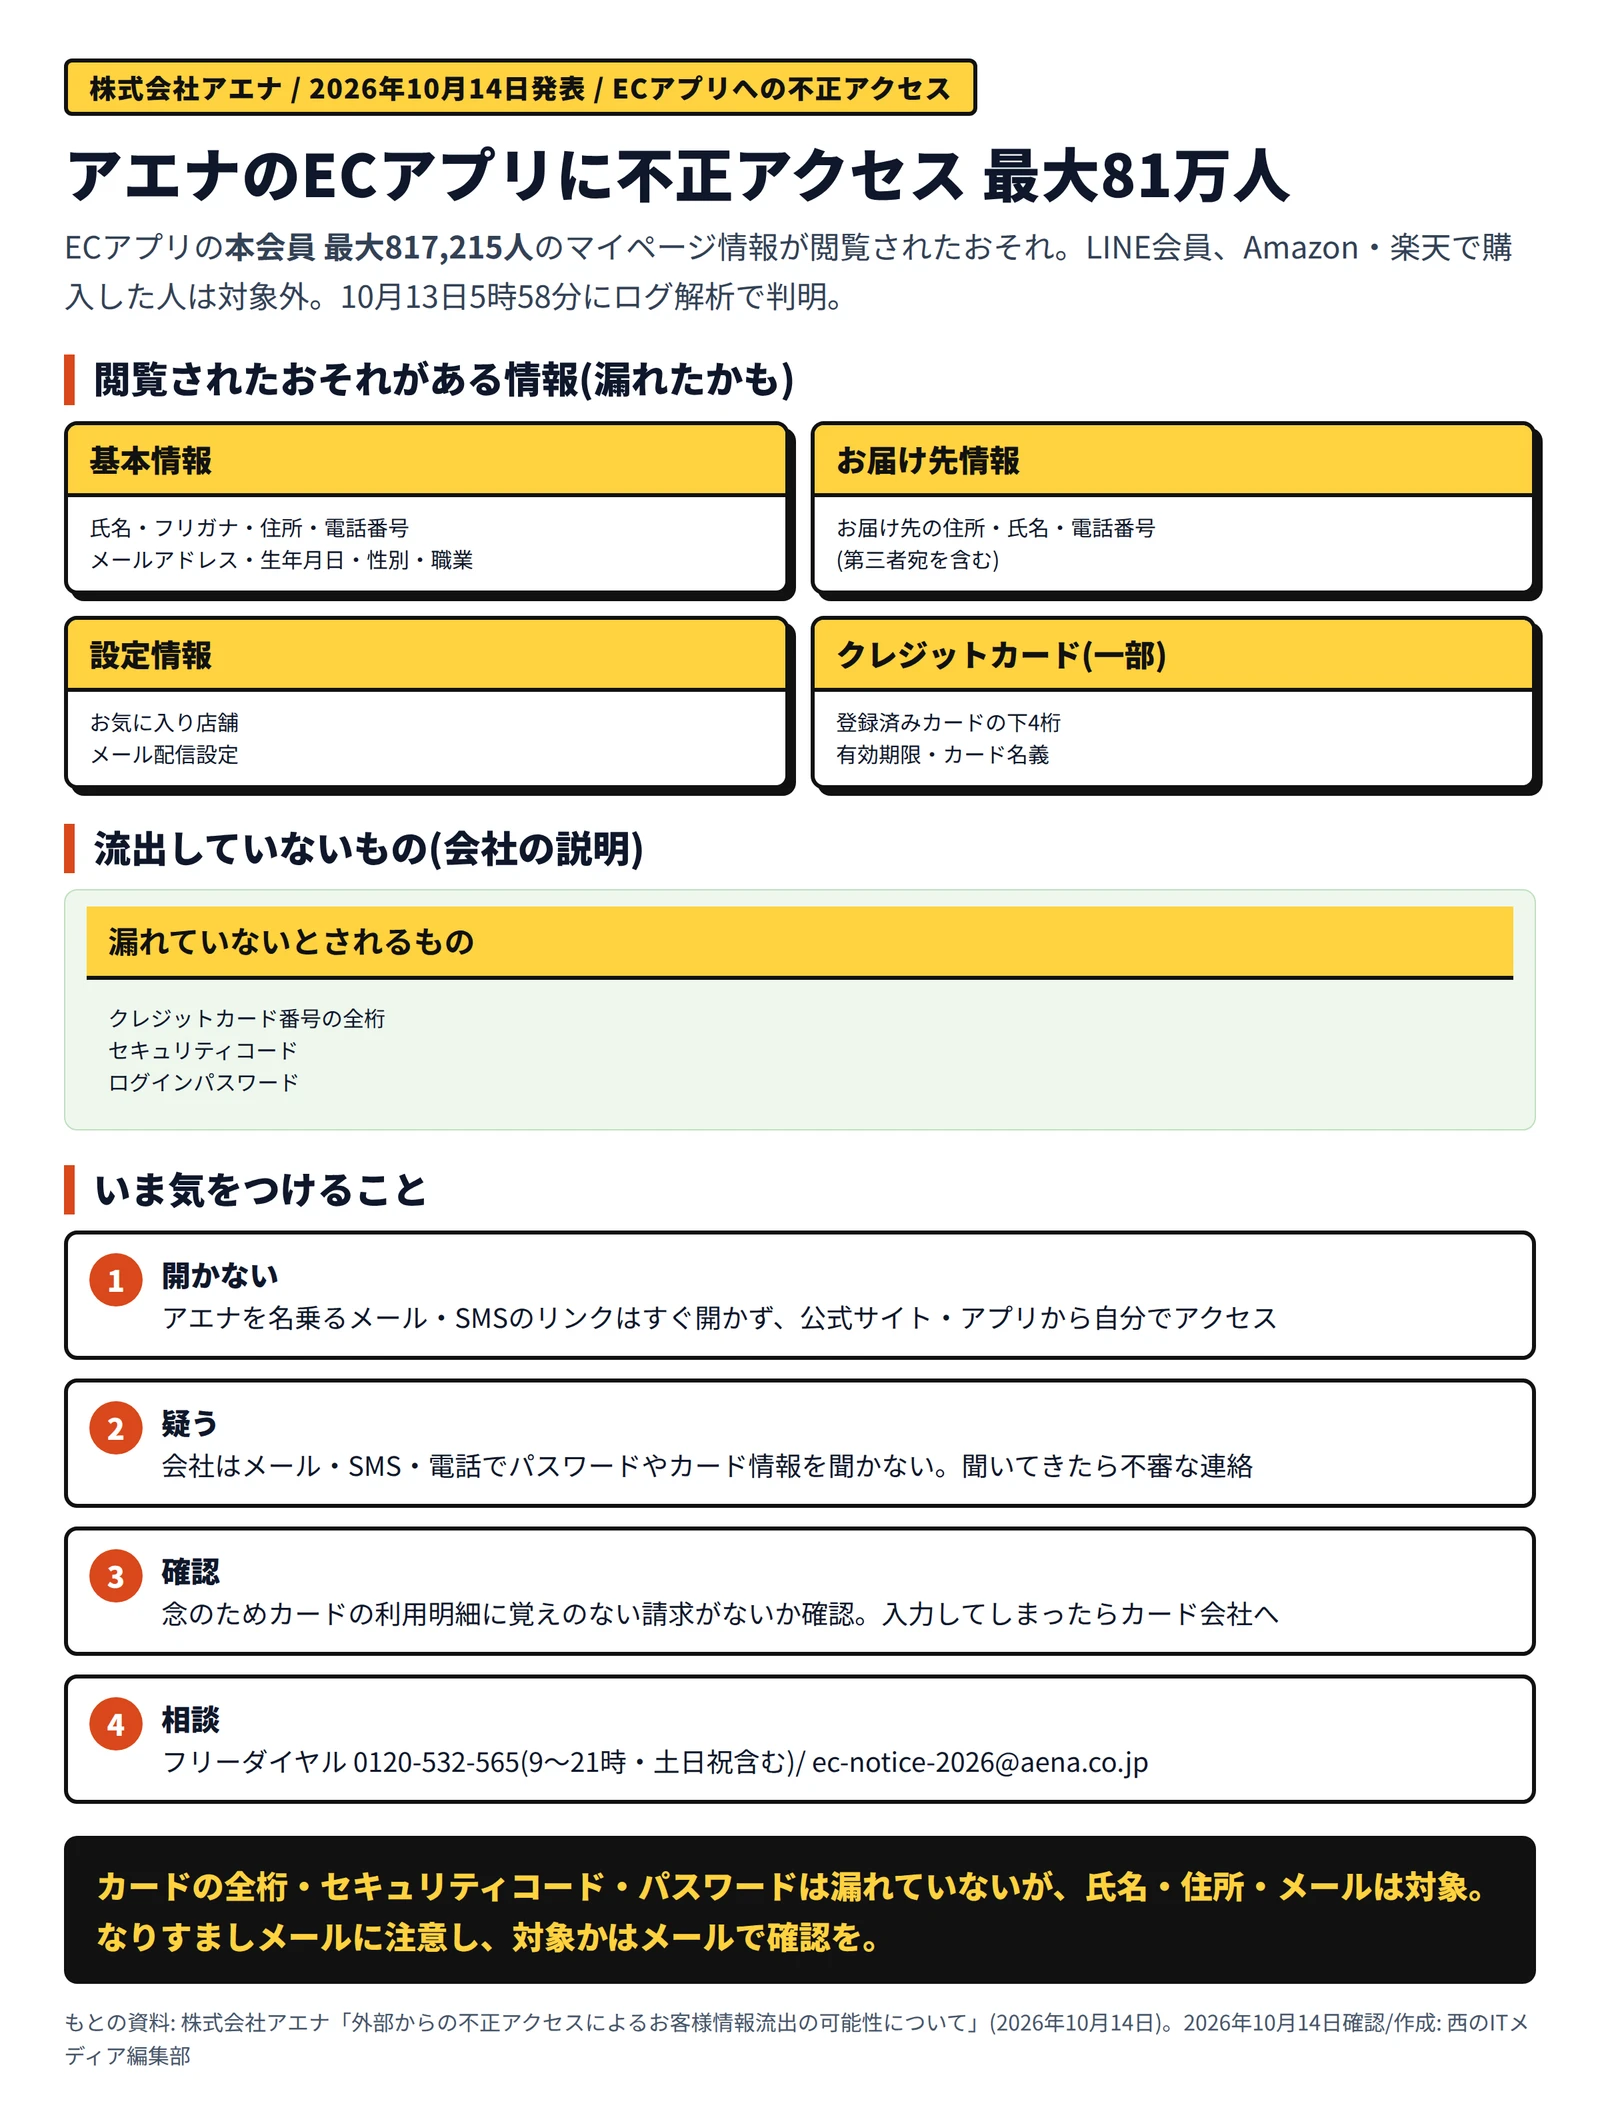
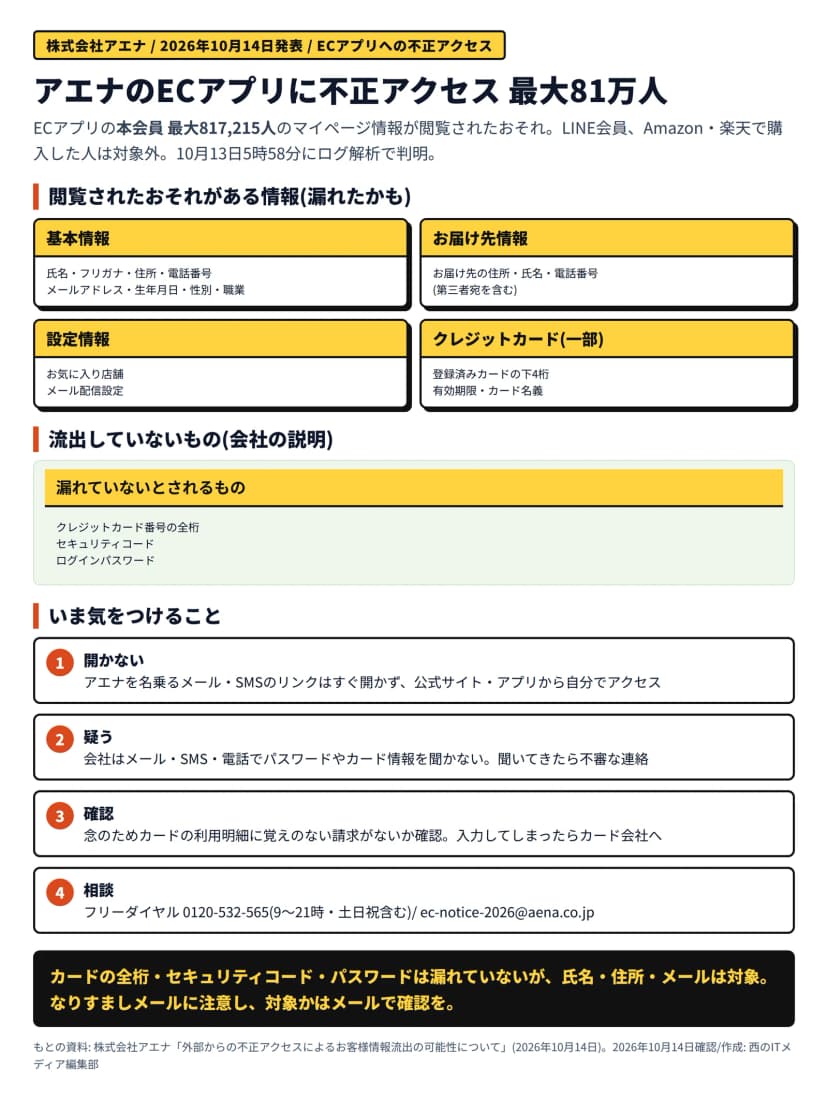 アエナの不正アクセスで漏れたおそれがある情報と、やること(編集部作成)作成: 編集部 / もとの資料: 西のITメディア編集部
カード番号の全桁とパスワードは流出していないとしている
アエナは、クレジットカード番号の全桁とセキュリティコードは、自社のデータベースやサーバー内に保持していないため、流出はないとしています。ログインパスワードについても、閲覧や流出はないとしています。
ただし、氏名や住所、メールアドレスが対象に含まれるため、これらを使ったフィッシング詐欺やなりすましのおそれがあると会社は説明しています。カードの全桁やパスワードが漏れていなくても、油断せずに備えることが大切です。
会社がしていること
アエナは現在、ECサイトのアクセスを遮断し、再発防止策を構築しているとしています。調査を進め、新たな事実が判明した場合は速やかに公表するとしています。
対象となる可能性がある会員には、順次、個別のメールで案内を送っているとしています。現時点で、本件に起因する会員情報の悪用や二次被害は確認されていないとしています。
暮らしへの影響 会員がいま気をつけること
今回の件で、アエナのECアプリを使っていた人は、名前や住所、メールアドレスなどが第三者に見られたおそれがあります。すぐに金銭の被害につながる情報ではありませんが、これらを使って本物らしく装うメールやSMSが届く可能性があります。
- アエナを名乗るメールやSMSのリンクは、すぐに開かないでください。用がある場合は、公式サイトやアプリから自分でアクセスします
- アエナは、メール・SMS・電話で、パスワードやクレジットカード情報を尋ねることはないとしています。そうした連絡は不審なものとして扱ってください
- 念のため、クレジットカードの利用明細に、覚えのない請求がないかを確認しておくと安心です
- 不審なサイトでカード情報を入力してしまった場合は、すぐにカード会社へ連絡してください
問い合わせ先
アエナは、本件の問い合わせ窓口を設けています。
大阪・関西で使っている人ができること
アエナは全国に店舗を展開しており、大阪・関西で暮らす人のなかにも、ECアプリの会員がいると考えられます。関西の会員も、自分が対象になっているかをメールで確認し、上に挙げた備えを進めてください。
ネット通販の会員情報の漏えいは、どの地域の人にも起こりえます。家族や周りの人、とくにネットの操作に慣れていない高齢の家族がアエナを使っている場合は、「アエナを名乗るメールのリンクは開かない」「困ったらフリーダイヤルに電話する」と、ひとこと伝えておくと安心です。身に覚えのない請求や連絡には、落ち着いて、公式の窓口で確かめてな。