車を持っている人なら使うことがある、国の公式アプリに脆弱性が見つかりました。国土交通省が提供するスマホアプリ「車検証閲覧アプリ」です。JVN(JPCERT/CC・IPAが運営する脆弱性情報の窓口)が2026年10月15日に公表しました。
どんな脆弱性か
車検証閲覧アプリは、ICタグのついた「電子車検証」をスマホで読み取り、有効期限などの内容を確認するための、国土交通省の公式アプリです。電子車検証は、普通車で2023年1月から、軽自動車で2024年1月から、順次交付されています。
今回の脆弱性は、ほかのシステムとデータをやり取りする「API連携」の機能に関するものです。公表によると、「送信するデータに、本来は入れてはいけない機微な情報が入ってしまう」種類の問題で、連携のためのアクセスIDとアクセスキー(鍵にあたる情報)が漏えいするおそれがあるとされています。識別番号はCVE-2026-75559です。
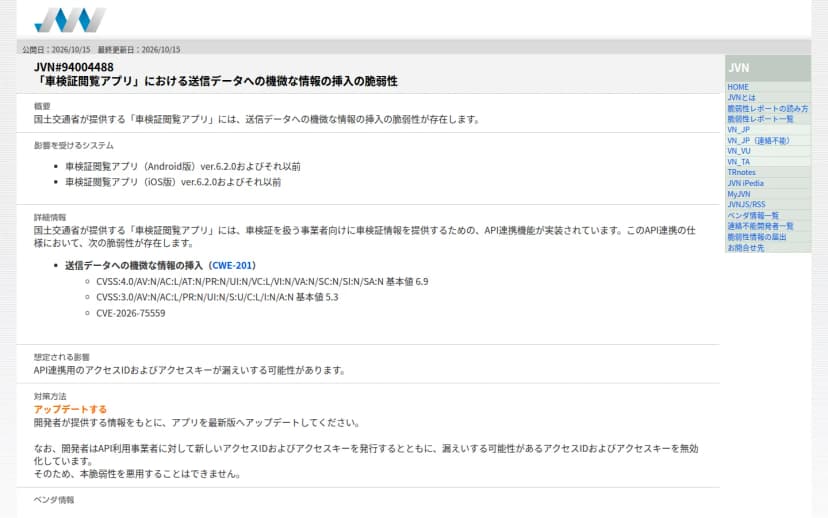 JVNが公表した車検証閲覧アプリの脆弱性情報(JVN#94004488)出典: JVN(JPCERT/CC・IPA)(引用)
影響を受けるのは、iOS版・Android版ともにバージョン6.2.0以前です。
暮らしへの影響と今すぐやること
国が提供するアプリでも、脆弱性は見つかります。大切なのは、見つかったあとに、きちんと更新することです。
- アプリを最新版に更新する: AndroidはGoogle Play、iPhoneはApp Storeから、「車検証閲覧アプリ」を最新版(6.2.0より新しい版)に更新してください。
- 自動更新をオンにしておく: 今後の脆弱性の修正も取りこぼさないよう、アプリの自動更新を有効にしておくと安心です。
- 使っていなくても確認を: ふだんアプリを開かない人も、インストールしたままになっていないか確認し、入れているなら更新しておきましょう。
今回の問題は、連携用の鍵の漏えいにかかわるもので、車検証そのものの情報がすぐに流出する、という発表ではありません。とはいえ、鍵が漏れると、悪用の足がかりになりえます。更新で直るものなので、早めに対応しておくのが安全です。
関西で車に乗る人も対象
電子車検証は全国で交付されており、関西で車に乗っている人の中にも、このアプリを使っている人は多いはずです。
車検証は、車を持つ人にとって身近な書類です。紙からICタグ付きの電子車検証へと切り替わり、スマホで確認する人も増えています。便利になった分、アプリの安全も自分で保つ必要があります。心当たりのある人は、この機会に更新を済ませておきましょう。