ノルウェーのデータ保護当局(Datatilsynet)は2026年10月12日、広告 配信の仕組みを持つXandr(Microsoft の傘下)に、9,200万ノルウェー・クローネ(約860万ユーロ)の制裁金を科したと発表しました。出会い系アプリ の利用者の情報が、有効な同意なしに広告の入札で扱われた件です。欧州データ保護会議(EDPB)も16日に概要を載せました。何が問題だったのか、日本の決まりと、スマホ でできる設定を整理します。
何が問題になったのか 出会い系アプリの情報が広告の入札に
始まりは2020年です。ノルウェー消費者 評議会が、広告の技術の会社Xandr(当時の社名はAppNexus)について当局に申し立てました。対象は、位置情報を使う出会い系アプリ「Grindr」の広告です。Grindrは、ゲイ・バイ・トランス・クィアの人に向けたアプリです。
当局は、Xandrが少なくとも、Grindrを使っているという事実、広告ID(広告のために端末に割り当てられる番号)、IPアドレスを扱ったと認めました。そのうえで、Grindrを使っていること自体が性的指向を示す情報に当たるとしました。EUの個人情報保護のルールであるGDPRでは、特に保護される情報です。違反の期間は、2018年7月から2020年4月までのおよそ2年でした。
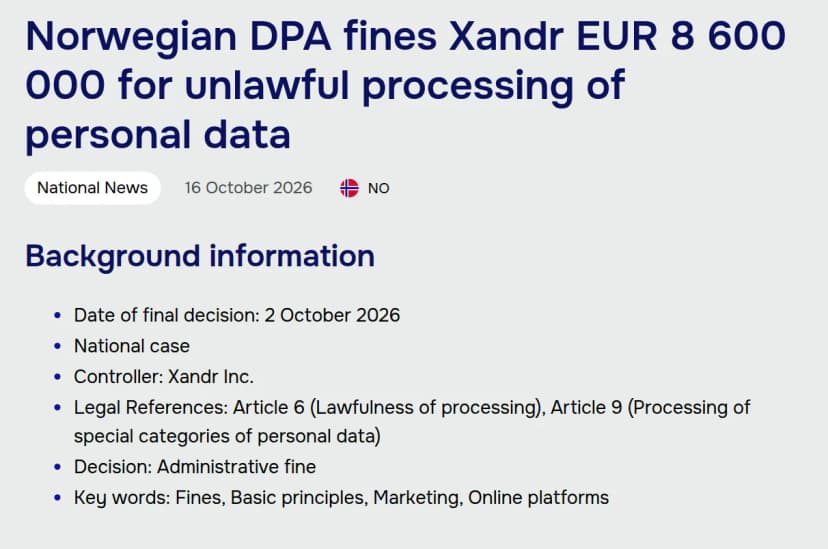
EDPBのサイトに載った、ノルウェー当局のXandrへの制裁金の概要 出典: 欧州データ保護会議(EDPB) (引用) リアルタイム入札とは 一瞬で広告の枠が売り買いされる仕組み
当局の説明では、リアルタイム入札は、サイトやアプリが広告の枠を持ち、訪れた人や利用者の情報を広告の仕組みと共有する技術です。広告主はその人に広告を見せるために競り合い、やり取りは自動で、1秒にも満たない間に終わります。
Xandrは、広告の枠を売る側と買う側の両方の仕組みを提供していました。当局によると、利用者がGrindrを開くと、多くの場合その人の情報がXandrを通じて、広告に関わる数千社にも渡りうる状態でした。利用者からは、まったく見えないところで行われていたとしています。
Our key message is that responsibility for data protection cannot be passed on to others. Each and every company must itself ensure, and be able to document, that they process personal data lawfully.
出典: Datatilsynet「Microsoft company fined NOK 92 million」
当局のLine Coll長官は、個人情報の保護の責任はほかの会社に回せず、どの会社も自分で適法に扱っていることを確かめ、示せなければならないと述べています。
「同意はアプリ側が取った」は通らなかった
当局は、こうした情報を扱うには本人のはっきりした同意が要ると判断しました。Xandrは自分で同意を取らず、Grindrが取った同意に頼っていましたが、その同意はGDPRの条件を満たしていませんでした。当局はXandrを、Grindrと共同で情報を扱う立場(共同管理者)とし、同意が有効か、自分の扱いまで含んでいるかを、それぞれの会社が自分で確かめる必要があるとしています。
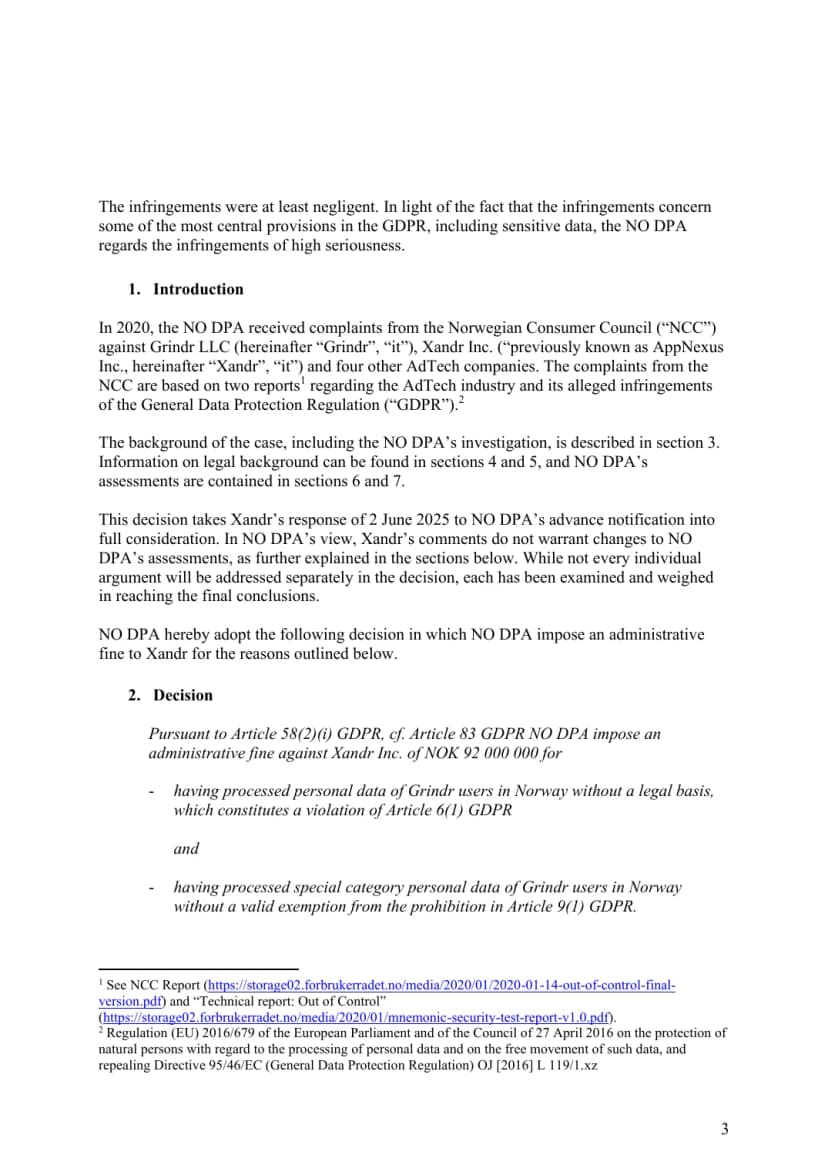
決定書(2026年10月2日付)は、法的な根拠なしに扱ったこと(GDPR第6条1項の違反)と、特に保護される情報を例外の条件なしに扱ったこと(第9条1項の違反)を理由に挙げます。制裁金はこの当局で過去最高の額です。違反が長く続いたことは重くみられ、額はMicrosoftではなくXandr自身の年間の売上をもとに計算されました。違反の期間に、XandrはMicrosoftの傘下ではなかったためです。
ノルウェー当局の決定書(公開版)の3ページ目。制裁金の決定の部分 出典: Datatilsynet(ノルウェー データ保護当局)「Administrative fine - Unlawful processing of personal data」 (引用) 決定書では、Xandrは受け取ってから3週間以内に不服を申し立てられます。この決定は、ノルウェー国内の利用者についてのものです。当局は、Grindr自身にも2021年に同じような違反で6,500万クローネの制裁金を科し、ノルウェーの控訴裁判所がそれを支持したとしています。
日本の決まりはどうなっているか
日本では、総務省が電気通信事業法を2022年6月に改正し、「外部送信規律」を設けました(2023年6月16日施行)。サイトやアプリが、タグなどを使って利用者の情報を外部に送る場合に、送る情報の中身、受け取る会社の名前、使う目的を、利用者が確かめられるようにする決まりです。方法は、通知か公表、同意の取得、送信の停止を選べるようにする仕組み(オプトアウト)のいずれかです。対象は、SNSや検索、ニュースサイトなど電気通信事業に当たるサービスで、自社の商品のネット販売や会社のホームページ、個人のブログは当たらないと総務省は案内しています。
個人情報保護法では、個人情報には当たらない閲覧の履歴や位置情報などを「個人関連情報」と呼びます。個人情報保護委員会によると、受け取る側で個人のデータとして扱われることが想定されるときは、渡す前に本人の同意が得られているかを確かめる必要があります。今回のような件が日本の法律でどう扱われるかは、ノルウェーの発表からは分かりません。
暮らしと仕事への影響と、スマホでできること
利用者がすぐにできるのは、スマホの追跡の設定の見直しです。
iPhone。 「設定」の「プライバシーとセキュリティ」から「トラッキング」を開き、アプリごとに許可を切り替えられます。Appleは、許可しなくてもアプリの機能はすべて使えるとしています。Android。 GoogleのPlay Consoleのヘルプでは、「設定」の「プライバシー」から「広告」を開き、「広告 ID を削除する」を選ぶ手順が示されています。画面の名前は機種やOSの版で違うことがあります。アプリの許可。 位置情報などの許可が、使い方に合っているかを見直します。
健康、信仰、性的指向など、知られたくないことと結びつくアプリほど、追跡の許可を慎重に決めると安心です。個人情報の扱いで困ったときは、個人情報保護委員会の個人情報保護法相談ダイヤル(03-6457-9849)に相談できます。
関西の暮らしと仕事での使いどころ
今回の当局の発表に、日本や関西の会社・自治体は出てきません。たとえば、地域の情報サイトや予約のアプリを運営している店や会社なら、広告や分析のタグがどんな情報をどこへ送っているかを一覧にし、外部送信規律の対象になるかを総務省のページで確かめる、といった使い方ができます。家庭では、子どもや親のスマホのトラッキングの設定を一緒に見ておくのもよい機会です。
欧州の当局の動きは、EDPBのスマート眼鏡の指針の記事 でも取り上げています。
広告の裏で情報がどこまで回っとるか、いっぺん設定から見てみ。