GMOペパボのレンタルサーバー「ロリポップ!」は10月22日、PHPの重大な脆弱性への対応で止めていたサービスをすべて再開したと報告しました。修正を当て終えるまで、一部のサーバーでは利用者のサイトの表示そのものを止めていました。公式の修正版がない古いPHPにも自社で修正を作って当て、一部の機能を無効にしています。自分のサイトを持つ人に関わる点を整理します。
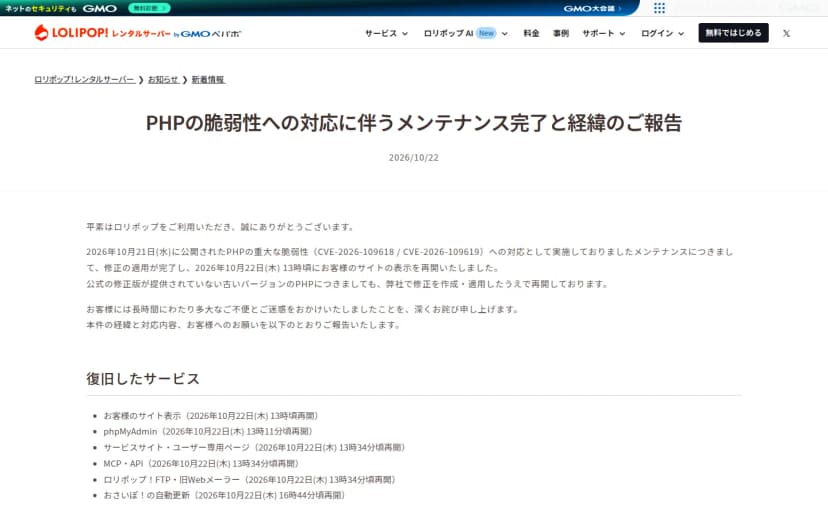 ロリポップ!の「PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告」(10月22日)出典: GMOペパボ株式会社(引用)
何が起きた? 修正を当て終えるまで、サイトの表示を止めた
ロリポップ!の報告によると、流れは次のとおりです。
- 10月21日の午前: PHPの開発元が、重大な脆弱性の修正版を同じ日の23時(日本時間)に出すと予告。調査と準備を始めた
- 21日13時30分ごろから: 予防のため、phpMyAdmin、ロリポップ!FTP、旧Webメーラーを順に停止
- 21日22時30分ごろから: サービスサイト、ユーザー専用ページ、おさいぽ!の自動更新、MCP・APIを順に停止
- 21日22時30分すぎ: 開発元が予定より早く修正版と脆弱性の詳しい中身を公開
- 22日3時9分ごろ: 修正を当て終えるまで、一部のサーバーで利用者のサイトの表示を停止
- 22日13時ごろ: サイトの表示を再開。13時34分ごろにユーザー専用ページなども戻り、16時44分ごろにおさいぽ!の自動更新も再開
脆弱性を狙ったとみられるアクセスの試みはあったものの、これによる不正アクセスや情報漏えいは、今のところ確認されていないとしています。
なぜサイトまで止めたのか
ロリポップ!は、サイトの表示まで止めた理由を次のように説明しています。
- 今回の脆弱性は、ログインなしで外からサーバーの上のプログラムを動かされ、サイトの書き換えやデータの持ち出しにつながるおそれがある深刻なものだった
- 公式の修正版が出たのはPHP 8.2以降だけで、古い版には自社で修正を作って確かめる時間が要った
- 設定による手当てだけでは攻撃を完全には防げない可能性があり、実際に脆弱性を狙ったとみられるアクセスも確認していた
- PHPはサーバーの側で用意しているもので、利用者が自分で防ぐのは難しい
一つひとつのサイトを見分けるより、すべての利用者のサイトを早く守ることを優先し、サーバーごとに止めました。そのため、PHP 8.2以降を使うサイトや、PHPを使っていないサイトも表示できなくなっていました。
古いPHPにも独自の修正 ただし応急の対策
ロリポップ!は、PHPの版ごとに次のように対応しました。
| PHPの版 |
対応 |
| 8.2、8.3、8.4、8.5 |
開発元の修正版(8.2.35、8.3.36、8.4.27、8.5.12)を適用 |
| 7.4、8.0、8.1 |
開発元が出した、サポートが終わった版向けの修正を適用 |
| 5.3から7.3 |
公式の修正がないため、公式の修正の中身をもとに自社で作って適用 |
あわせて、すべての版で「session.upload_progress」という機能を無効にしました。ファイルをアップロードするときの進み具合を扱う機能で、これに頼っているサイトは動きが変わることがあります。
PHP 8.1以下への対策は、開発元のサポートが終わった版への応急のものだとしています。今後見つかる脆弱性には、公式の修正が出ない、または同社で対応できない可能性があるとしています。なお、PHPの公式サイトによると、PHP 8.2のセキュリティの修正は2026年12月31日までです。
PHPの脆弱性そのものと、ほかに止まったサービスは、PHPに緊急の脆弱性、修正版を公開 BASEやゲームが止まった理由にまとめています。
サイトを持つ人ができること
ロリポップ!が利用者に求めていることは、次の3つです。
- PHPの版を上げる: ユーザー専用ページの「サーバーの管理・設定」から「PHP設定」を開くと、ドメインごとに変えられます。開発元のサポートが続く8.2以降が目安です。8.2の修正は2026年末までなので、使えるなら8.3以降を選ぶと、次の切り替えまでの間が長くなります。切り替えたあとにエラーが出るときは、プログラムやアプリの更新が必要です。
- WordPressなら、プラグインとテーマも見る: 本体だけでなく、PHPの版、プラグイン、テーマが新しいか、更新が長く止まっているものがないかを確かめます。更新が止まったプラグインやテーマは、新しい脆弱性の原因になることがあります。
- サイトが動くか確かめる: 表示、お問い合わせフォーム、ファイルのアップロードなどが正しく動くかを、実際に試します。
サイトを業者に作ってもらった人は、使っているPHPの版と、session.upload_progressを無効にした影響がないかを、業者にたずねておくと安心です。
関西の暮らしと仕事での使いどころ
関西の利用者への影響は、発表に書かれていません。ここでは、関西で店や事務所を営む人の使い方の例として整理します。
たとえば、京都や大阪で小さな店のホームページをロリポップ!で動かしているなら、22日の昼までのあいだに予約や問い合わせのフォームから送られたはずの連絡が、届いていない可能性があります。常連の客に「フォームから送ったのに返事がない」と言われたら、この時間帯だったかを確かめます。
京都のレンタルサーバーの会社の対応は、京都のカゴヤ、PHPの脆弱性に対応へ レンタルサーバーの利用者が確かめることにあります。複数のサーバーを使い分けている事務所は、それぞれの会社のお知らせを見比べておくと、次に同じことが起きたときの動き方を決めやすくなります。
フォームが動くか、一回自分で送って試してみてな。