富岳 に置いていた鍵で、ほかにどこへ入れたでしょうか。すぐに全部を言える人は、そう多くないはずです。
理化学研究所 (理研)が11月16日に出したお知らせは、富岳を使う研究 者や会社の人に、まずこの問いを突きつけるものでした。神戸 のポートアイランドにあるスーパーコンピュータ「富岳」の運用系のシステムに外から入られ、利用者のホームディレクトリのファイルが持ち出された可能性があるといいます。その中に、理研の外のスパコンやサービスにつなぐためのSSH秘密鍵やアクセスキーがありました。
理研は富岳にログインするための鍵を、すでにすべて無効にしました。ただ、富岳の外にある扉の鍵までは、理研には止められません。止める手は、それぞれの接続先に鍵を登録した利用者にしかないのです。
入口は、だれでも見られた稼働状況のページ
理研によると、外部の第三者は11月10日から13日にかけて、ネットに公開していた富岳の稼働状況のページ(ダッシュボード)を足がかりに、運用系の内部のネットワークに入りました。侵入者は中の複数のサーバーを操作し、一部には不正なプログラムを置いていました。
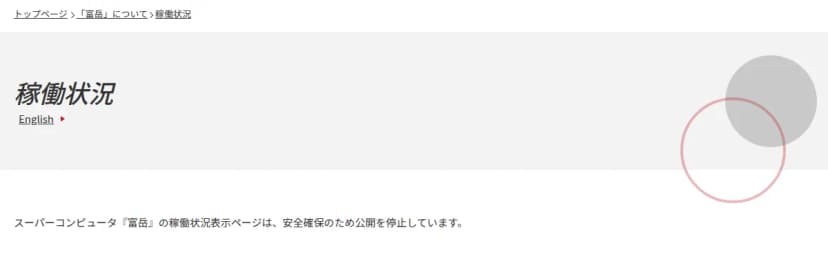
理研の計算科学研究センターの「稼働状況」のページ。11月17日は「公開を停止しています」とだけ出る 出典: 理化学研究所 計算科学研究センター (引用) 始まりは11月12日に見つかった不審な通信でした。理研は保守を任せていた外部の会社と一緒に調べ、13日の午後4時33分に不正アクセスだと確認しました。富岳が止まったのは14日の午前4時30分。利用者へのメールは確認からほぼ2日たった、15日の午後4時18分に送られています。
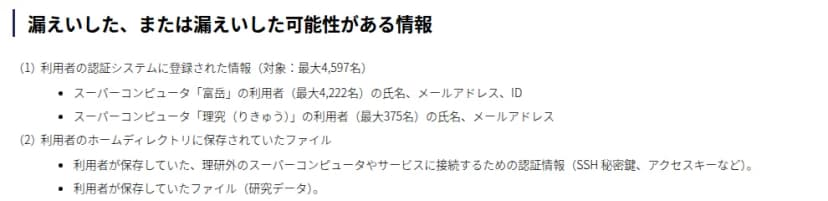
持ち出されたか、その可能性があるのは2種類の情報です。1つは認証システムに登録した氏名とメールアドレスで、富岳の利用者はIDも入ります。もう1つは富岳のホームディレクトリにあったファイルで、鍵のほかに研究データも含みます。
理研のお知らせのうち、漏えいした、または漏えいした可能性がある情報の欄 出典: 理化学研究所 (引用) 人数は富岳の利用者が最大4,222人、AI for Science向けのスパコン「理究」の利用者が最大375人です。理究も神戸にあり、10月14日に本運用を始めたばかりでした。理究の利用者は名前とメールアドレスが対象なので、理研をかたるメールに気をつけたいところです。理研のお知らせにも「メールでパスワードなどの情報をお尋ねすることはありません」とあります。理究がどんなスパコンかは神戸の理研の新スパコン「理究」とはで読めます。
2021年の東大の件と比べると
スパコンの利用者の情報が狙われた例は前にもあります。2021年には、東京大学が管理するHPCIの機材が不正アクセスを受けました。HPCIは全国の大学や研究機関のスパコンをネットワークで結び、1つのアカウントで使えるようにする仕組みです。
項目
2021年の東大
2026年の富岳
入られた期間
9月15日〜10月5日
11月10日〜13日
入られた機器
HPCIの利用者を管理する仮設のサーバー
富岳の運用系のシステム
対象
約400件のHPCI-ID
最大4,597人
漏れたかもしれないもの
暗号化されたパスワード
氏名やメールアドレス、置いていた鍵、研究データ
利用者に頼んだこと
パスワードの変更
接続先で鍵を無効にし、作り直す
違いがいちばん大きいのは、最後の行です。2021年に利用者が頼まれたことは、HPCIのパスワードの変更でした。今回は鍵を登録した接続先の数だけ、利用者が自分で回ることになります。しかも理研は、侵入者が手に入れた認証情報の一部で、ほかのシステムにつなごうとしていたことも確認しました。
鍵がホームディレクトリにたまりやすいわけは、富岳の決まりからも読めます。理研が2021年7月に出した富岳のセキュリティホワイトペーパーによると、資格情報を管理するのは利用者です。富岳から外への通信は基本的にすべて許されていて、ストレージに置いたデータは暗号化されません。たとえば、GitHubからコードを取ってくる、結果を研究室のサーバーへ送る。そんな作業のたびに、鍵を置いておきたくなる仕組みです。便利ですが、いったん中に入られると、置いた鍵はそのまま読める状態だったとみられます。
富岳の利用者がやること
では、何から手をつければよいのでしょうか。富岳は止まったままで、ログイン用の鍵も使えません。ホームディレクトリを開いて中を確かめることは、今はできないはずです。手元のパソコンや研究室の記録から、思い出して書き出すところから始めます。
富岳に置いた秘密鍵、アクセスキー、トークンを、手元の記録から書き出す。
鍵ごとに、どこに登録したかを並べる。ほかのスパコン、GitHubなどのリポジトリ、クラウドが主な候補です。
接続先で、その公開鍵を外すか、アクセスキーを無効にする。
新しい鍵を作って、登録し直す。
接続先のログイン履歴を、11月10日までさかのぼって見る。
研究室や会社で共有している鍵なら、管理者とほかのメンバーに知らせる。
5番目には、わけがあります。侵入は11月10日に始まり、利用者への知らせは15日の夕方でした。この5日のあいだに鍵が使われていても、利用者には気づきようがありません。つまり、止める前に入られていないかは、接続先の履歴でしか分からないのです。
関西の大学のスパコンも、接続先の候補に入ります。HPCIのスパコンには、京都大学の学術情報メディアセンターと大阪大学のD3センターのものも入ります。理研は11月15日、HPCIの関係機関に状況を伝えました。富岳から両大学の計算機へデータを送る設定をしていた人は、そちらの鍵も見直しておくと安心です。
富岳が戻る前に
理研は、悪用された脆弱性に手を打ち、侵入されたサーバーを作り直し、ネットワークの構成を見直したうえで、富岳を再開する考えです。再開の日はまだ示されていません。もっとも、研究成果が外に出たことを示す事実は、今のところ見つかっていないといいます。侵入の詳しい方法や、ファイルに第三者の個人情報が入っていたか、二次被害が出ていないかは、まだ調べている途中です。
再開のとき、利用者は新しい鍵で富岳に入り直すことになるでしょう。古い鍵の控えが手元に残っていると、また同じ鍵を置いてしまうかもしれません。止まっている今のうちに、どの扉にどの鍵を使っているかを一覧にしておけば、次に何かあったときも、回る先がすぐに分かります。
鍵の行き先、研究室のホワイトボードに書き出すだけでも、だいぶ違うで。