1日平均で最大約2万7,000。2026年1月以降、他人の通信の「出口」として観測された、日本の家庭のIPアドレスの数です。情報通信研究機構(NICT)が調べました。警察庁と総務省がまとめた資料によれば、こうした機器は国内に少なくとも数万台あると推定されます。
しかも、出口になっているのはパソコンだけではありません。総務省の検討会が出した提言が真っ先に挙げたのは、テレビにつないで動画を見るための小さな箱でした。
Googleの脅威分析チームは11月3日付のブログで、テレビにつなぐAndroid搭載の箱など130万台超を操っていた「XCPE」という裏口を、提携先と止めたと公表しました。協力した組織の筆頭には、日本の警察庁の名前があります。
「認定済み」の箱にも、最初から裏口
Googleによると、裏口の作り手は機器メーカーのVideostrong Technologyです。ほかのブランドの機器も請け負って作る会社で、裏口は出荷の前から機器のソフトウェアに組み込まれた状態でした。利用者が消しても、再起動すると入り直します。
裏口の使い道は、犯罪グループへの「場所貸し」でした。Videostrongは箱を操る権利を売り、買った側のプログラムを箱に送り込んでいました。広告の表示を水増しするもの、家の回線を他人の通信の中継に使わせるもの、さらに別のマルウェアを呼び込むものです。Videostrongの運営者が画面を撮ったり、キー操作を送り込んだり、アカウントの情報を抜き出したりした様子も確認されました。
厄介なことに、箱はGoogleの「Playプロテクト認定」付きで売られていたのです。試験をすり抜けた手口は、最初の起動を終えてから不正なプログラムを読み込ませる細工でした。Googleは自らの試験の穴を認め、審査の仕組みを改めました。
A device manufacturer intentionally infecting their users with malware is an unacceptable breach of trust
出典: Google Threat Intelligence Group「Shutting the Door on the XCPE Botnet」
メーカーが自ら利用者の機器を感染させるなど、許されない背信だ。ブログには、そんな強い非難の言葉が並びます。
そこでGoogleは法的措置で、指令を出すサーバーのドメインを止めました。Videostrongとその関連会社は、今後は認定済みのAndroid機器を作れません。裏口から入り込んだマルウェアの指令先も止めました。Googleは、これで犯罪グループが別の感染機器少なくとも1,000万台にも指令を出せなくなるとみています。
日本の家の回線も、知らないうちに出口になる
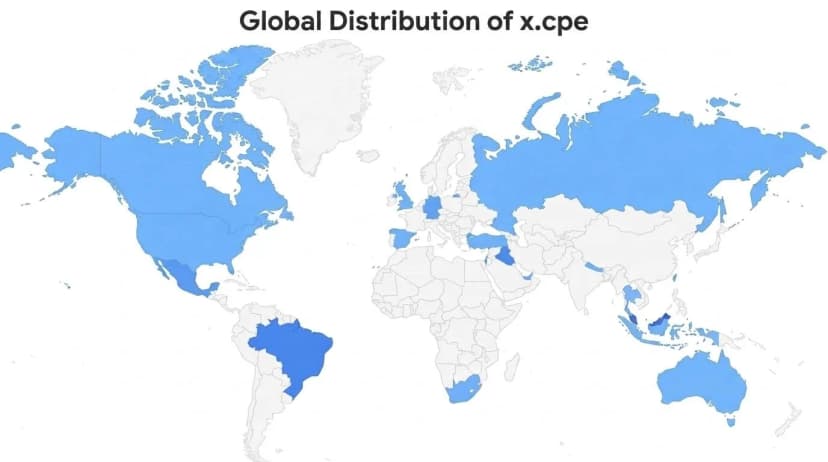 Googleが示したXCPEの感染の分布図。日本には色が付いていない出典: Google Threat Intelligence Group「Shutting the Door on the XCPE Botnet」(引用)
Googleが示した感染の分布図を見ると、日本に色は付いていません。この箱が国内でどれだけ使われていたかの数字も、公表されていないのです。
それでも安心はできません。警察庁と総務省、NICTが7月にまとめた資料によると、国内の踏み台は「テレビに接続して無料で国内外の動画を視聴できます」とうたう動画用の機器などの形で存在します。製造や流通の段階で、マルウェアが仕込まれていた例もありました。デジタルフォトフレームやルーター、ネットワークカメラが踏み台になった例も確認されています。
数字を見ると、被害は小さくありません。警察庁の分析では、2024年のインターネットバンキングの不正送金4,369件のうち、少なくとも1,918件は家庭の回線を経由した中継を使った犯行でした。被害額では約86.9億円のうち約28.9億円です。
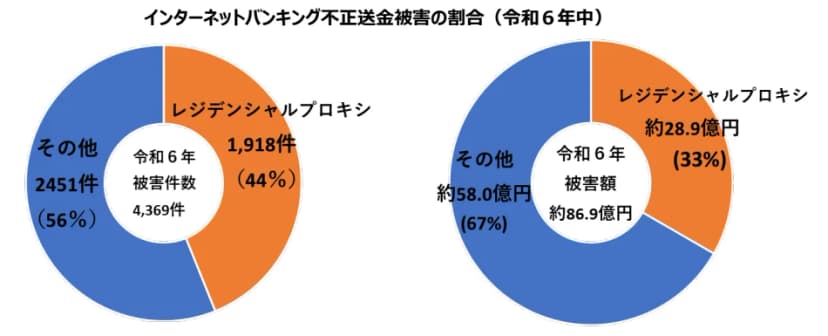 2024年の不正送金のうち、家庭の回線を経由した中継が使われた割合出典: 出典:警察庁・総務省・情報通信研究機構「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」(警察庁ウェブサイト)(公共データ利用規約(第1.0版)に準拠。資料の2ページ目のグラフの部分を切り出して作成(2026年11月3日確認))
持ち主にとっての怖さはお金のことだけではありません。相手のアクセスログに残るのは、その家の契約回線に割り当てられたIPアドレス。警察庁などの資料によれば、持ち主が攻撃者と疑われかねないうえ、攻撃者が箱を足がかりに家のネットワークへ入り込む危険もあります。
テレビの横の箱を確認する手順
関西の実家で、通販で買ったテレビ用の箱が動いていないでしょうか。帰省のついでに、次の順で見てみてください。
- 箱の名前と、買ったときのうたい文句を確かめる。有料のはずの動画が「無料で見放題」とうたう製品や、相場よりずっと安い製品は、警察庁などが使わないよう求めている。
- Playストアの設定で「デバイス情報」を開き、Playプロテクト認定済みかを見る。「認定されていません」と出たら使うのをやめる。
- Playストアの「Playプロテクト」の設定で、「Playプロテクトによるアプリのスキャン」がオンかを見る。
- メーカーの更新が止まっている箱は、買い替えも考える。
2つ目と3つ目は、Googleのヘルプがスマートフォンを例に案内している手順です。テレビ向けの箱では、項目の場所が違うかもしれません。
3つ目が今回の要点です。XCPEの裏口には、Playプロテクトによるアプリの確認を勝手に無効にする仕掛けがありました。オフにした覚えがないのにスキャンがオフなら、その箱を疑う手がかりになります。とはいえ、今回は認定済みの箱がすり抜けた例ですから、2つ目の確認だけで安全とは言えません。Googleの助言は、評判のあるメーカーの機器を選ぶこと。
スマートフォンも同じです。「使っていない通信量を共有して稼げる」とうたうアプリや、出どころの分からない無料VPNも要注意。入れた端末が踏み台になる入口として、警察庁とGoogleがそろって挙げました。
プロバイダーから「注意」が届く日
総務省は10月2日、家庭の機器が踏み台になるのを防ぐため、有識者の検討会がまとめた提言を公表しました。対策の例に入ったのが、警察が捜査でつかんだIPアドレスなどをもとに、プロバイダーが踏み台になった回線の契約者を割り出し、メールなどで個別に知らせる案です。指令を出すサーバーの名前を、プロバイダーのDNSで引けなくする案もあります。
具体的な進め方はこれから関係者で決める段階ですが、仕組みが動き出せば、ある日、たとえば「お使いの機器が悪用されているおそれがあります」といった連絡が届くかもしれません。
だからこそ、そうした連絡を装った偽のメールも出てくると考えておいたほうがよいでしょう。メールのリンクは開かず、契約しているプロバイダーの会員ページや、ふだん使っている窓口から確かめるのが確実です。
テレビの裏の小さい箱、正月に実家帰ったら一回ひっくり返して見たってな。