関西で身近な19件のサービスのうち、パスキーでログインできると公式の案内で確認できたのは9件でした(11月18日確認)。業種で分けると、通信は5件すべてで使えます。ところが銀行は、5件とも案内にパスキーの言葉がありません。
この秋は漏えいのお知らせが続きました。メール配信のアララメッセージでは、重複を除いて8,132万9,467件のメールアドレスが持ち出され、関西でも防災や電子申請のメールが止まりました。阪急・阪神の百貨店のH2O IDや、ドコモの件も続きました。漏れたアドレスは偽のログイン画面へ誘うメールの宛先に使われるおそれがあります。
では、パスワードを変えたあとは何をすればいいのか。
パスキーは、スマホの指紋や顔、画面ロックの番号でログインするやり方です。打ち込む文字がないので、偽サイトに盗まれるものが残りません。金融庁と警察庁が銀行や証券会社の団体と作ったチラシにも、フィッシングサイトに誘われても「パスキー・PKI認証があなたを守る」とあります。
使える9件と、作ったあとのパスワード
| サービス |
パスキー |
作ったあとのパスワード |
| ドコモ(dアカウント) |
2023年4月から使える |
残る。「いつもパスキー設定」で止められる |
| au(au ID) |
使える。名前は「指紋・顔認証によるログイン」 |
使えなくなる。15分だけ戻せる |
| ソフトバンク(SoftBank ID) |
スマホのブラウザだけ使える |
残る |
| 楽天モバイル(楽天ID) |
使える。2026年5月28日に再開 |
6月16日から使えない |
| オプテージ(eo光とmineoのeoID) |
使える |
残る |
| JR西日本(WESTER) |
使える |
案内に書かれていない |
| 岩井コスモ証券 |
2025年9月28日から使える |
プラスネットでは使えない |
| メルカリ |
使える |
2026年5月29日から順に使えなくなる |
| 任天堂(ニンテンドーアカウント) |
使える |
残る。メールの認証コードも要る |
右の列で、パスワードの扱いは2つに分かれます。au、楽天モバイル、メルカリ、岩井コスモ証券のプラスネットは、パスキーを作るとパスワードの入口が閉じる型。ドコモ、ソフトバンク、eoID、任天堂は、作ったあともパスワードで入れる型です。
ただ、どれも条件つきです。ソフトバンクも使えますが、対象はスマホのブラウザで開くMy SoftBankやMy Y!mobile、My Menuのログインだけ。たとえばauは、iPhoneならFace IDかTouch IDの設定が要り、パスコードだけでは使えません。パソコンなどから入るときは、パスワードでのログインを15分だけ有効にできます。auはこの方式を「パスキー」とは呼びませんが、よくある質問では「利用可能なパスキーがありません」という表示への対処も載せています。
岩井コスモ証券は2025年9月28日、ネット取引「コスモ・ネットレ」のログインで多要素認証を必須にし、選べる方法にパスキーを加えました。もう1つのプラスネットでは、2026年5月18日から、パスキーを設定していない口座の取引や出金に制限がかかります。登録はアプリからはできず、ブラウザ版から行う決まりです。
メルカリは5月29日から、パスキーを設定した人のログインを順にパスキーへ切り替え中です。パスワードでは入れなくなります。ただ、AppleやGoogle、LINEのアカウントで入る方法と、メールに届くリンクで入る方法は残ります。
JR西日本の登録先は、WESTER会員サポートの「パスキー管理」です。任天堂はGoogleやAppleのアカウントで入る「かんたんログイン」を、2027年1月26日午後4時に終える予定です。この入り方を使っている人は、それまでにパスワードかパスキーを用意しておく必要があります。終わる日の案内は、TECHNOVAのニンテンドーアカウントのGoogle・Appleログイン、2027年1月に終了で読めます。
銀行と電気・ガスは、案内が見当たらない
残る10件はログインやセキュリティの案内のページに、パスキーの言葉が見つかりませんでした。代わりに書かれている対策は表のとおりです。
| サービス |
案内にあるログインの対策 |
| 三井住友銀行 |
SMBCセーフティパス(登録したスマホの生体認証) |
| 京都銀行 |
ワンタイムパスワード、合言葉 |
| 池田泉州銀行 |
ワンタイムパスワード、合言葉 |
| 紀陽銀行 |
ワンタイムパスワードのアプリ |
| 滋賀銀行 |
ワンタイムパスワードのアプリ、合言葉 |
| 関西電力(はぴeみる電) |
メールかSMSで届く認証番号 |
| 大阪ガス(マイ大阪ガス) |
SMSや電話、メールの認証コード |
| 近鉄(Kintetsu-ID) |
案内に書かれていない |
| 阪急阪神百貨店(H2O ID) |
SMSの認証コード |
| カプコン(CAPCOM ID) |
二要素認証 |
見つからないことは、使えないことと同じではありません。アプリの中だけで知らせている場合もあり得ます。だから気になるサービスは、公式アプリの設定画面に「パスキー」の項目があるかを見てください。三井住友銀行のSMBCセーフティパスは、ログインのたびに登録したスマホの生体認証を求める仕組みです。もっとも、パスキーの名前では案内していません。
携帯と証券が先に動き、銀行はこれから
通信がそろって使え、銀行と電気・ガスが0件。この差には理由が見えます。
通信の会社は、自分のIDを支払いやポイントにも広げてきました。ドコモの案内では、d払いの本人確認にもパスキーが使えます。ドコモはFIDOアライアンスのボードメンバー。パスキーの規格を決める団体です。IDの仕組みを自社で握る会社ほど、早く切り替えられたとみられます。証券も、乗っ取りの被害が続いたあとで一気に進みました。岩井コスモ証券のように、取引にパスキーを欠かせないものにした会社も出ています。
銀行は、別の守りを先に固めてきました。地銀はワンタイムパスワードのアプリや合言葉、三井住友銀行は登録したスマホの生体認証です。ただ、金融庁はフィッシングに強い多要素認証の導入を、監督指針などの改正に盛り込みました。同じ金融庁のチラシは、メールやSMSに届くワンタイムパスワードを「リアルタイムフィッシングに脆弱」と指摘します。ワンタイムパスワードも合言葉も、偽サイトに打ち込めばその場で相手に渡ります。つまり地銀の案内は次に書きかわる候補とみられます。
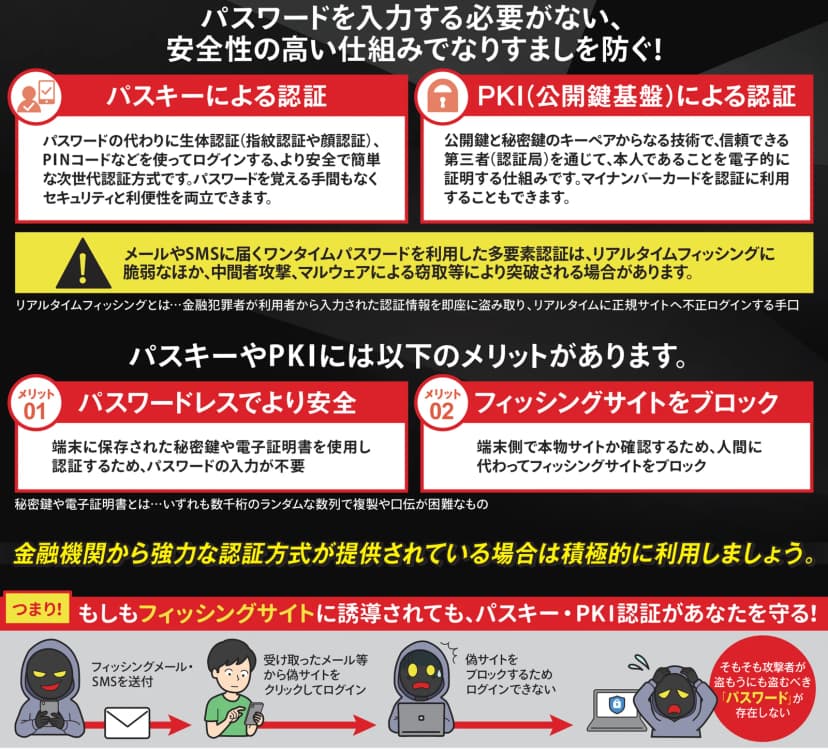 金融庁や警察庁などのチラシ。パスキーは偽サイトでは認証が通らないと説明出典: 出典:金融庁ウェブサイト「フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について」(金融庁ウェブサイトの利用規約により公共データ利用規約(第1.0版)に準拠。広報チラシ「フィッシング耐性のある多要素認証編(詳細版)」(https://www.fsa.go.jp/news/r7/sonota/20260416-2/03.pdf)の中ほどを切り出して作成(加工して作成)・2026年11月18日確認)
もう1つの差は、作ったあとのパスワードの扱いです。目立たないけれど、あとから効いてくる違いでしょう。パスワードが残る4つのサービスでは、漏れたかもしれない文字列が、まだ入口として生きています。任天堂はパスワードで入るときにメールの認証コードを足し、eoは2段階認証の設定を勧めます。漏えいのお知らせが来たサービスがこの型なら、パスキーを作るだけでは足りません。パスワードも、ほかで使っていないものに替えておくのが筋でしょう。
パスキーを作る手順、iPhoneとAndroidとパソコン
どのサービスでも、流れはほぼ同じです。
- スマホに画面ロックを設定し、指紋か顔の認証をオンにする。
- iPhoneはiCloudキーチェーンと2ファクタ認証をオンにする。AndroidはGoogleアカウントにログインしておく。
- サービスの公式アプリかサイトに、今のIDとパスワードでログインする。
- 設定やセキュリティの画面で「パスキー」を選び、登録する。
- 指紋か顔、画面ロックの番号で認証する。
Appleの案内によると、iPhoneで作ったパスキーはiCloudキーチェーンに保存され、同じApple Accountのデバイスで使えます。Googleの案内では、Androidで作ったパスキーはGoogleパスワードマネージャーに保存され、Androidのあいだで同期されます。
パソコンで使うときは、画面に出たQRコードをスマホのカメラで読み、スマホで認証します。auの案内にも、この方法の手順があります。
親のスマホで作るときと、機種を替えるとき
親のアカウントのパスキーは、親のスマホで作るのが基本です。iPhoneで作ったパスキーは、そのiPhoneにサインインしているApple AccountのiCloudキーチェーンに入ります。子どものスマホで作ると、鍵は子どものアカウントに入ってしまうのです。
家族で1台のタブレットを使う家では、もう一段の注意が要ります。任天堂も、家族を含むほかの人と共用する機器には、パスキーを設定しないよう求めています。
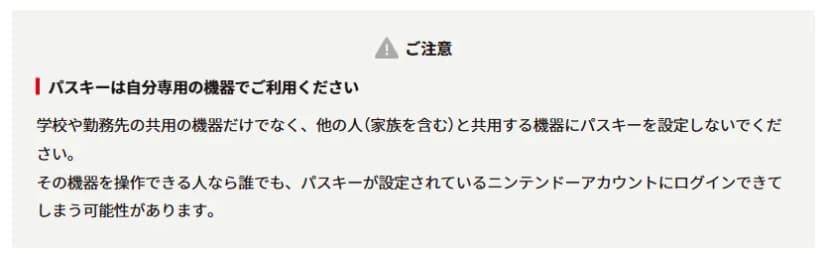 任天堂のパスキーの案内にある、共用の機器への注意出典: 任天堂サポート「パスキー|ニンテンドーアカウント サポート」(引用)
孫が祖母のスマホのロックを解けるなら、その孫も祖母のアカウントに入れるということ。設定を手伝ったあとは、親に一言伝えておきたいところです。SBI証券は「パスキーを再登録してください」というSMSや、サポートを名乗る電話で登録を求められても、応じないよう注意を出しています。
機種変更でも、iPhoneからiPhone、AndroidからAndroidなら、パスキーは基本的に引き継がれます。メルカリは念のため、前の端末が手元にあるうちに、新しい端末でもパスキーを追加登録しておくよう勧めています。新しい端末で同期したパスキーを開くには、前のAndroidの画面ロックか、GoogleパスワードマネージャーのPINが要るとGoogleは説明します。前のスマホのロックの番号は、替える前に確認しておきましょう。
でも、iPhoneとAndroidをまたぐときは別です。任天堂は古いスマホで作ったパスキーが新しいスマホで使えないとき、古いほうを解除してから作り直すよう案内しています。楽天モバイルによると、2025年12月23日以前に楽天グループのサービスでパスキーを設定した一部の人は、機種変更などでパスキーが同期されず、ログインできなくなる場合があるそうです。ドコモでAndroidの同期するパスキーが使えるようになったのは、2026年2月12日。それより前にAndroidで作った人は、機種変更の前に設定画面を一度見ておくとよいでしょう。
パスキーでも止められないこと
パスキーが守るのは、ログインの場面です。Googleの説明では、パスキーは作ったサイトやアプリにだけ結びつくので、不正なサイトにログインしてしまうことはありません。逆に言えば、ログインの外で起きることは止められないのです。
- 偽サイトで、カード番号や電話番号、SMSに届いた番号を自分で打ち込むと、その文字はそのまま相手に届きます。金融庁はブックマークした公式サイトか公式アプリから入るよう呼びかけています。
- パスキーを預けたGoogleやAppleのアカウントが乗っ取られると、保存したパスキーが悪用されるおそれがあります。SBI証券はそうした疑いのある例を受けて、GoogleやAppleのアカウントに強い2段階認証をかけるよう求めました。
- パスワードが残るサービスで、ほかと同じパスワードを使い続けていると、古い入口は開いたままです。
証券口座で起きている例は、証券口座の乗っ取り、10月は139件に急増 ログインはパスキーへで読めます。
パスワードを変えた、その次に
お詫びのメールを読んでパスワードを変えたら、その足で公式アプリの設定を開いてみてください。メールのリンクからではなく、いつものアプリから。「パスキー」の項目があれば、その場で作れます。なければ2段階認証やワンタイムパスワードを入れ、パスワードをほかと違う文字列にしておきましょう。調べた19件のうち10件はまだその段階でした。
お詫びのメールが届いた晩に、アプリの設定を1か所のぞいとくだけでも、だいぶちゃうで。