証券口座の乗っ取りは、もう落ち着いたのでしょうか。
去年の春に大きな波があったあと、7月から9月は月に3〜25件まで減っていました。ところが金融庁が11月13日に更新した集計では、10月にネットの証券口座で起きた不正取引は139件。9月の3件から、ひと月で一気に増えました。
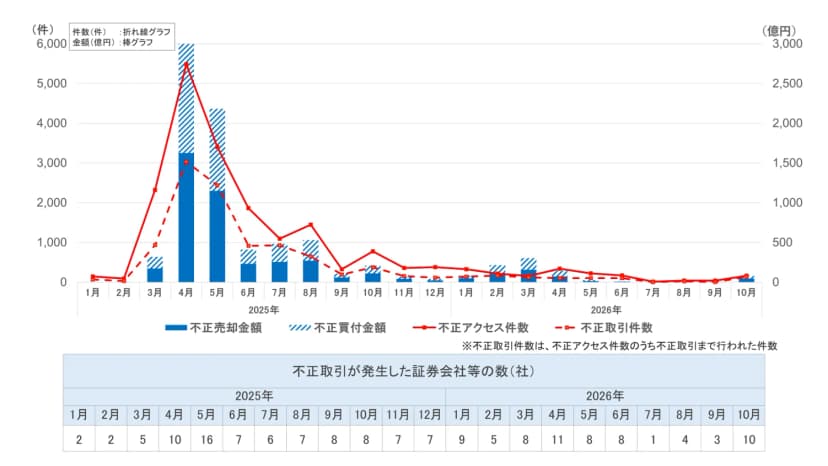 金融庁が11月13日に更新した、2025年1月から2026年10月までの不正アクセスと不正取引の推移出典: 出典: 金融庁ウェブサイト「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(金融庁ウェブサイト利用規約により公共データ利用規約(第1.0版)(PDL1.0)に準拠・縮小のみ・2026年11月15日確認)
10月は10社で、不正取引139件
数字は証券会社が金融庁に報告した件数を月ごとに足したもの。他人にログインされたのが「不正アクセス」、そのうち売り買いまでされたのが「不正取引」です。目立つ月を抜き出すと、こうなります。
| 月 |
被害の出た会社 |
不正アクセス |
不正取引 |
売却金額 |
| 2025年4月 |
10社 |
5,490件 |
3,033件 |
約1,625億円 |
| 2025年10月 |
8社 |
778件 |
377件 |
約111億円 |
| 2026年7月 |
1社 |
18件 |
5件 |
約0.2億円 |
| 2026年8月 |
4社 |
42件 |
25件 |
約2億円 |
| 2026年9月 |
3社 |
43件 |
3件 |
約2億円 |
| 2026年10月 |
10社 |
168件 |
139件 |
約48億円 |
どれも暫定の値です。売却金額は乗っ取られた口座の中で勝手に売られた額を足したもので、持ち主の損と同じ額ではありません。
10月の不正取引は、2025年4月の20分の1以下。1年前の10月と比べても、4割に届きません。けれど、7月から9月の3か月を足しても33件で、10月はその4倍を1か月で超えました。被害の出た会社も10社と、2026年4月の11社以来の多さです。
1社のシステムだけの問題なら、会社の数はここまで広がらないはずです。どこに口座があっても、同じ備えが要る状態とみられます。
入られた口座の8割が、売買まで進んだ
表から、もう一つ数字を出せます。不正アクセスのうち、売り買いまでされた割合です。10月は168件のうち139件で、82.7%でした。9月の7.0%から跳ね上がり、2025年1月からの22か月では、2025年7月の84.6%に次ぐ高さです。
9月は、他人がログインした43件のうち40件が、売り買いの手前で止まっていました。10月は犯人が入れば、ほぼそのまま売り買いまで進んだ計算です。取引のときの確認や通知で止めようとしても、入られたあとでは間に合いにくい。守るならログインの入り口で、と読める数字でしょう。
ただし、金融庁の集計には手口も会社の名前も出てきません。10月に何が増えたのかは、この数字からは分かりません。
手がかりになる話はあります。日本証券業協会は会員の証券会社に、GoogleやAppleのアカウントが盗まれ、そこに保存したパスキーやパスワードのメモで証券口座に入られた疑いのある例を知らせました。SBI証券が10月2日に出した注意は、この知らせがもとです。同社の口座での被害は確認されていないそうです。
パスキーは偽サイトにパスワードを打たせる手口に強いログインの方法です。でも、鍵をまとめて預けるGoogleやAppleのアカウントを取られれば、犯人は鍵ごと裏口から入れます。ログインをパスキーに替えた人ほど、次は預け先のアカウントを固める番でしょう。パスキーを使う人が見ておきたい設定は、SBI証券「口座での被害は確認されていない」 パスキーの人が確かめることに載っています。
大阪では、岩井コスモ証券のシステムが狙われた
関西の会社でも、10月に勝手な注文が出た例があります。大阪市に本社がある岩井コスモ証券は10月20日、14日に売買管理システムへの攻撃があったと発表しました。7口座で客の意図しない注文が出て、うち5口座で約定したそうです。会社はすでに取引の前の状態に戻し、客の負担は出ていないとのことです。漏れた個人情報が使われたものではない、とも説明しました。
客がどれだけ気をつけても、会社のシステムそのものが狙われることはあります。約定の知らせをメールで受け取る設定にしておけば、身に覚えのない売買にすぐ気づけます。経緯は岩井コスモ証券、攻撃で7口座に意図しない売買注文の記事にあります。
ログインの方法をパスキーだけにする会社も出てきました。GMOクリック証券は11月28日からログインをパスキー認証だけにする予定です。
パスキーに替えて、預け先も守る手順
大阪府警のサイトには、多要素認証の種類ごとに、どの攻撃に強いかを示した表があります。証券口座でいま多い手口に絞ると、こうなります。
| 確認の方法 |
リアルタイム型フィッシング |
マルウェア |
SIMスワップ |
| SMSやメールの番号 |
× |
× |
× |
| 認証アプリの番号 |
× |
△ |
○ |
| パスキー |
○ |
○ |
○ |
リアルタイム型フィッシングは、偽サイトに打ち込んだIDとワンタイムパスワードを、犯人がその場で本物のサイトに入れる手口です。SIMスワップは犯人が携帯電話の番号を自分のSIMに移す手口です。表のとおり、番号を打ち込む方式は、SMSでもアプリでもリアルタイム型には破られます。IDとパスワードだけを盗むふつうのフィッシングや、ほかで漏れたパスワードを試す攻撃なら、大阪府警の表で3つとも○です。
日本証券業協会が2025年10月15日に指針を改め、ログインや出金、出金先の口座を変えるときに、フィッシングに強い多要素認証を必ず使う形にするよう会員に求めたのも、このためです。切り替えは次の順に進めると迷いません。
- 証券会社の公式アプリか、ブックマークしたサイトを開く。メールやSMSのリンクからは入らない。
- セキュリティの設定から、パスキーを登録する。「パスキーを登録し直して」というSMSや電話の案内には従わない。
- パスキーを保存するGoogleアカウントやApple Accountに、2段階認証をかける。復旧用のメールアドレスと電話番号が自分のものかも見る。
- ログインと約定のお知らせメールをオンにする。
- ときどき取引の履歴と残高を見て、身に覚えのない売買があれば、すぐ証券会社に連絡する。
落とし穴もあります。SBI証券によると、パスキーを登録してログインパスワードを無効にしたあとで端末のパスキーを消すと、自分でログインできなくなるおそれがあります。機種変更などでパスキーを整理するときは、先に無効の設定を外しておきます。
日ごろの設定は万一のときの補償にも関わります。大手とネット証券の10社は2025年5月、約款にかかわらず一定の補償をする方針で申し合わせました。ただ、補償の中身は、IDやパスワードの管理の仕方なども見て一人ずつ決める、という条件つきです。
「どの証券会社でも起こりうる」
金融庁の注意のページには、ログイン情報を盗まれる被害は「どの証券会社等でも発生し得る」とあります。11月6日には、漏れた情報を使った巧妙な偽メールが、これからさらに増えるおそれがあるとも呼びかけました。政府のサイバー緊急対策パッケージを含むこの日の動きは、情シスの相棒の国の情報ダイジェストでも読めます。
10月の139件は去年の春に比べればずっと小さな数です。それでも、夏の静けさが終わったことははっきりしました。金融庁によると、乗っ取られた口座では多くの場合、持っている株などが勝手に売られ、国内外の小さな会社の株などに替えられてしまいます。
ほったらかしの口座こそ、パスキーにして、たまに履歴をのぞいといてな。