株式会社ココナラは2026年10月9日、運営する「ココナラスキルマーケット」が第三者から不正アクセスを受け、会員の個人情報が外部に漏洩したと発表しました。対象は、履歴書・職務経歴書を登録した会員の一部です。
副業や転職の準備で、スキルマーケットに履歴書を登録していた人が今日やることを整理します。根拠は、ココナラのお知らせと警察庁の公開ページです(2026年10月10日時点)。
何が起きたか 公式の発表の要点
ココナラは、現時点で対象の情報が不特定多数に公開された事実や、不正に利用された事実は確認されていないとしています。経緯は次のとおりです。
| 日時(2026年10月8日) |
公式の発表 |
| 2時05分 |
当社システムにおいて不正なアクセスを検知し、外部からの不正アクセスの遮断を実施 |
| 13時00分頃 |
不正アクセスを再度検知 |
| 15時00分頃 |
個人情報が外部に持ち出された形跡を確認 |
| 15時44分 |
外部からの不正アクセスの遮断を実施 |
| 21時27分 |
対象システムの脆弱性の再検査およびセキュリティ強化措置の実施 |
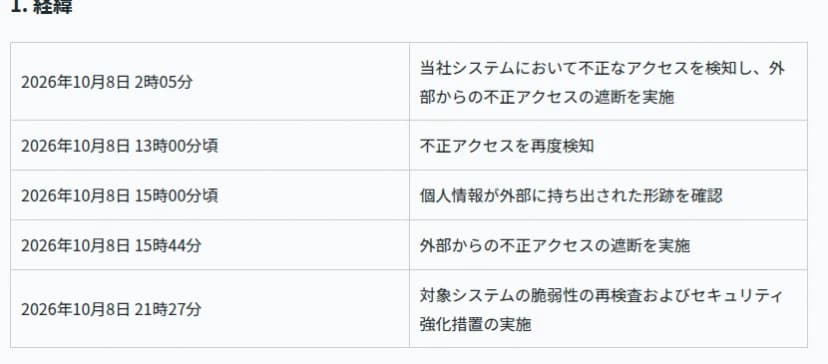 ココナラのお知らせにある、2026年10月8日の経緯の表出典: 出典: 株式会社ココナラ ウェブサイト(2026年10月9日)(引用)
対象と件数 含まれないもの
| 項目 |
公式の発表 |
| 対象者 |
「ココナラスキルマーケット」に履歴書・職務経歴書を登録された会員様の一部 |
| 件数 |
履歴書449件、職務経歴書関連書類1,845件(2つを足すと2,294件。編集部の計算) |
| 含まれないもの |
クレジットカード情報、各種パスワードをはじめとする上記以外の情報は、対象となっていないことを確認 |
| ほかのサービス |
エージェント事業をはじめとして、本件Webサイト以外の当社が運営するサービス・サイトへの影響はない |
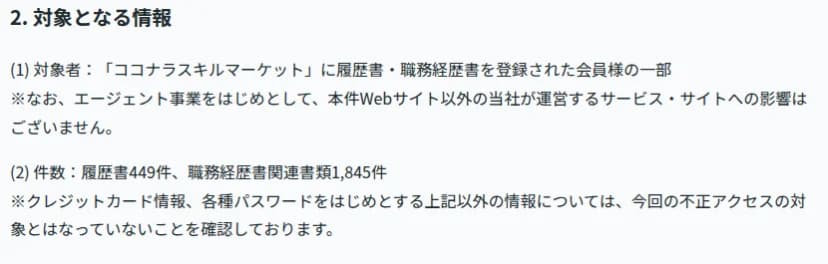 ココナラのお知らせにある、対象となる情報と件数の部分出典: 出典: 株式会社ココナラ ウェブサイト(2026年10月9日)(引用)
件数は書類の数です。会員の人数は、発表に書かれていません。履歴書のどの項目が含まれていたかも、発表に書かれていません。
暮らしと仕事への影響 履歴書が出ると何が起きうるか
一般に、履歴書には氏名、住所、電話番号、学歴、職歴、顔写真の欄があります。ただし、今回どの項目が含まれていたかは発表に書かれていないため、ここでは一般的な書類の話として読んでください。
警察庁は、フィッシングで入力を求められる情報の例に、住所、氏名、電話番号、生年月日を挙げています。履歴書にこうした情報が入っていた場合、本人あての連絡が偽物でも、本物らしく見えるおそれがあります。ココナラの発表に、実際にそうした連絡が届いたという記載はありません。
ココナラは、対応とお願いを次のように書いています。
誠に恐縮ではございますが、今後、不審なメールや連絡等にご注意いただきますようお願い申し上げます。身に覚えのない連絡に記載されたURLへのアクセスや、個人情報の入力を行わないようにお願いいたします。
出典: ココナラ「「ココナラスキルマーケット」への不正アクセスによる個人情報漏洩に関するお詫びとお知らせ」
今日からやること
- ココナラスキルマーケットに履歴書・職務経歴書を登録したか、思い出す。登録した人は、ココナラからの個別の連絡を待つ(連絡の手段や件名は、発表に書かれていません)
- 「面接の日程」「求人の紹介」「取引の確認」などの連絡が来ても、本文のリンクは開かない。公式サイトをブックマークから、または公式アプリから開いて確かめる
- 警察庁は、「高額」「即日即金」「ホワイト案件」など「楽で、簡単、高収入」を強調する求人情報に注意するよう呼びかけています。電話番号や住所をどこかで聞かれても、すぐには答えない
- パスワードは、発表では対象外とされています。念のため見直すなら、警察庁が勧めるように、サイトごとに違うものにする
- 不安なときは、ココナラのユーザー様ご相談窓口に連絡する。フィッシングの被害に遭ったときは、最寄りの警察署かサイバー事案の通報窓口に相談する
窓口は、発表の「連絡先」にあります。ココナラのユーザー様ご相談窓口から連絡できます。
会社が進めている対応
ココナラは、2026年10月8日15時44分に攻撃経路を遮断し、同日21時27分までに脆弱性の修正を完了したとしています。引き続き監視を行い、所轄警察署への通報と、個人情報保護委員会など関係省庁への報告を行っていくとしています。サービスは、対策を講じた上で提供を続けています。
大阪・関西の暮らしと仕事での使いどころ
ココナラの発表は、地域で対象を分けていません。大阪・関西の会員にも、同じお知らせが当てはまります。関西に関する記載は、発表にありません。
たとえば、関西で転職活動をしながら副業を探している人は、企業からの連絡と履歴書の漏えいが重なる時期です。面接の連絡が来たら、メールのリンクではなく、応募した先の公式サイトから日程を確かめる習慣をつけておくと、偽の連絡に気づきやすくなります。
最近の漏えいの話題は、バイトルに不正アクセス メール最大3,885,771件 偽の求人メールに注意と、skyticketに不正アクセス3件 旅行や帰省で使った人が今日やることにもまとめています。
履歴書は、人に知られとうない情報がぎょうさん詰まっとるからな。今日のうちに、連絡のリンクは開かんって決めとき。