近畿大学は2026年10月9日、学生向けに情報セキュリティの緊急注意を発表しました。全国の大学でランサムウェア被害が多発しているとして、学長の松村 到名義で5つの基本対策の徹底を求めています。
メールの入口とログイン設定を確認
ランサムウェアは、データを暗号化して使えなくする不正なソフトウェアです。同大は、感染によって個人情報が流出するおそれもあると説明しています。攻撃の多くは、メールや使い回されたパスワードが入口になるとしています。
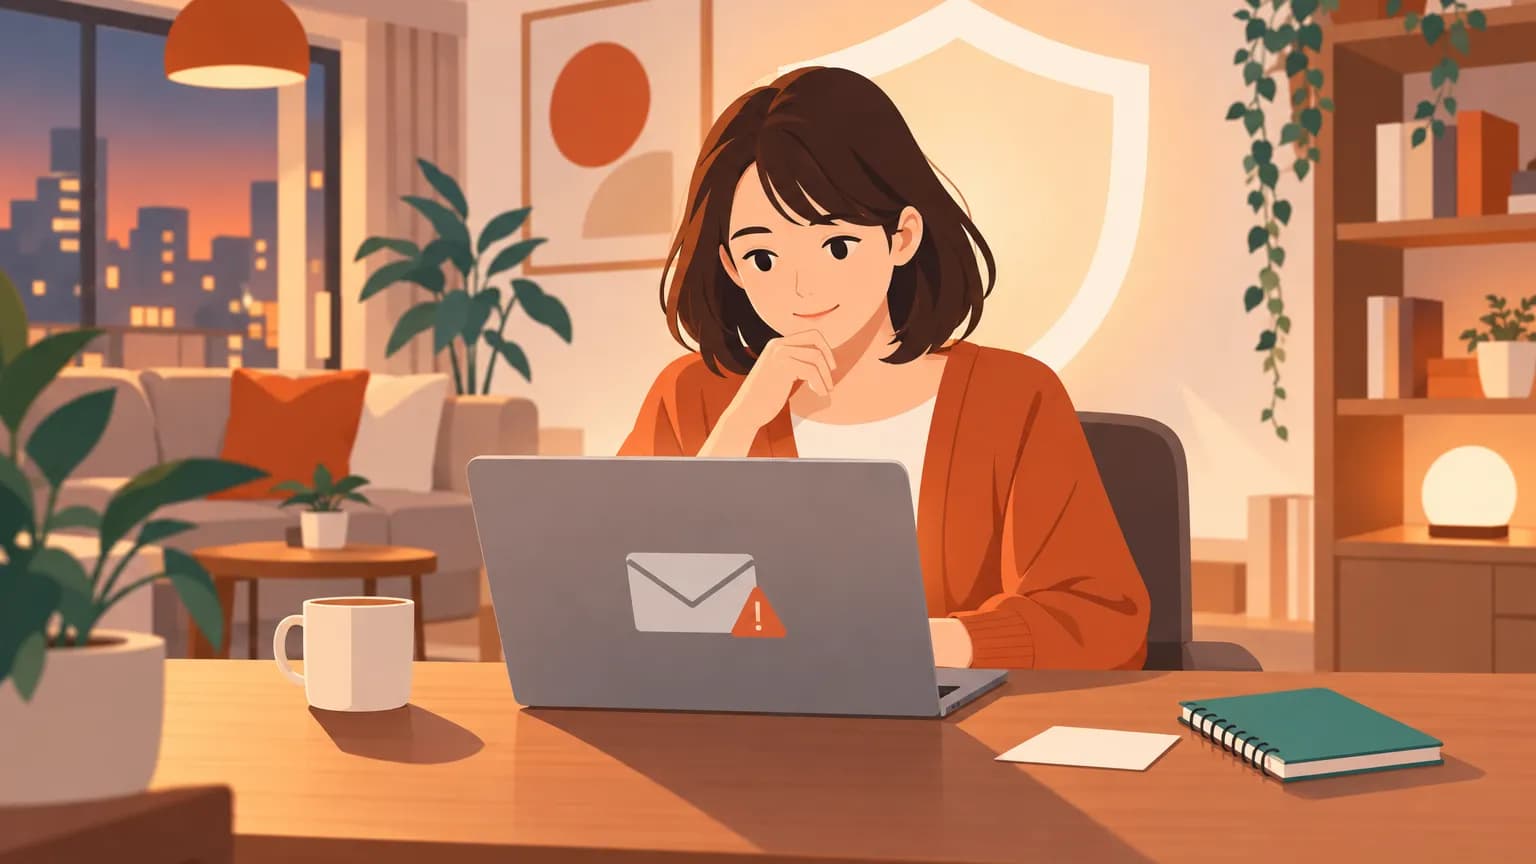
大学・教員・就職活動先企業などを装うメールでは、送信元や文面を確認し、不審な添付ファイルを開かないよう求めています。心当たりのないメールやSMSのURLも開かず、ログインには公式サイトやブックマークを使うよう呼びかけています。
KINDAI IDなどのパスワードを他のサービスでも使っている可能性があれば、大学のパスワードを直ちに変更するよう求めています。長く推測されにくいものにし、他人には教えないことも対策に含まれます。
2段階認証は、パスワードに加えて別の確認を行う仕組みです。KINDAI IDで未設定なら直ちに設定し、SNSや就職活動サイトでも対応していれば設定するよう求めています。